This is a read-only archive. No new posts or registrations. Privacy Page
Spyware / Malware / Virus Removal

Web site jumping, multiple browsers open out. [Solved]

71 min read

This thread's last reply is from . Advice, software, and links below may be out of date — treat specific steps and download links with caution.

Looking for the outcome? Ask AI

I need help with my sisters pc. When she gets on IE and goes to a web site it will jump to another site and open up multipule browsers. Here is the Hijackthis log.


Logfile of Trend Micro HijackThis v2.0.4
Scan saved at 1:21:26 PM, on 5/20/2012
Platform: Windows Vista SP1 (WinNT 6.00.1905)
MSIE: Internet Explorer v7.00 (7.00.6001.18639)
Boot mode: Normal

Running processes:
C:\Windows\system32\taskeng.exe
C:\Windows\system32\Dwm.exe
C:\Windows\Explorer.EXE
C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe
C:\Program Files\Common Files\Java\Java Update\jusched.exe
C:\Windows\System32\rundll32.exe
C:\Windows\RtHDVCpl.exe
c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe
C:\Program Files\Lexmark 7600 Series\lxdwmon.exe
C:\Program Files\Lexmark 7600 Series\ezprint.exe
C:\Windows\System32\wpcumi.exe
C:\Program Files\verizon\McciTrayApp.exe
C:\Program Files\HP\HP Software Update\hpwuschd2.exe
C:\Program Files\Malwarebytes' Anti-Malware\mbamgui.exe
C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe
C:\Program Files\Internet Explorer\IEXPLORE.EXE
C:\Program Files\Internet Explorer\IEUser.exe
C:\Program Files\Microsoft\BingBar\BingBar.exe
C:\Program Files\Google\Google Toolbar\GoogleToolbarUser_32.exe
C:\Program Files\Microsoft\BingBar\BingApp.exe
C:\Program Files\Yahoo!\Companion\Installs\cpn0\ytbb.exe
C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe
C:\Windows\Microsoft.NET\Framework\v4.0.30319\dfsvc.exe
C:\Program Files\LogMeIn\x86\LogMeInSystray.exe
C:\Users\Arsenio\Downloads\HiJackThis.exe

R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://homepage.emachines.com/rdr.aspx?b=A…amp;m=et1161-07
R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://homepage.emachines.com/rdr.aspx?b=A…amp;m=et1161-07
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://homepage.emachines.com/rdr.aspx?b=A…amp;m=et1161-07
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896
R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896
R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://homepage.emachines.com/rdr.aspx?b=A…amp;m=et1161-07
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,SearchAssistant =
R0 - HKLM\Software\Microsoft\Internet Explorer\Search,CustomizeSearch =
R0 - HKCU\Software\Microsoft\Internet Explorer\Toolbar,LinksFolderName =
R3 - URLSearchHook: YTNavAssist.YTNavAssistPlugin Class - {81017EA9-9AA8-4A6A-9734-7AF40E7D593F} - C:\Program Files\Yahoo!\Companion\Installs\cpn0\YTNavAssist.dll
O2 - BHO: &Yahoo! Toolbar Helper - {02478D38-C3F9-4efb-9B51-7695ECA05670} - C:\Program Files\Yahoo!\Companion\Installs\cpn0\yt.dll
O2 - BHO: Adobe PDF Reader Link Helper - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll
O2 - BHO: (no name) - {5C255C8A-E604-49b4-9D64-90988571CECB} - (no file)
O2 - BHO: NCO 2.0 IE BHO - {602ADB0E-4AFF-4217-8AA1-95DAC4DFA408} - c:\Program Files\Common Files\Symantec Shared\coShared\Browser\2.6\coIEPlg.dll
O2 - BHO: Symantec Intrusion Prevention - {6D53EC84-6AAE-4787-AEEE-F4628F01010C} - C:\PROGRA~1\COMMON~1\SYMANT~1\IDS\IPSBHO.dll
O2 - BHO: Windows Live ID Sign-in Helper - {9030D464-4C02-4ABF-8ECC-5164760863C6} - C:\Program Files\Common Files\Microsoft Shared\Windows Live\WindowsLiveLogin.dll
O2 - BHO: Google Toolbar Helper - {AA58ED58-01DD-4d91-8333-CF10577473F7} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
O2 - BHO: Google Toolbar Notifier BHO - {AF69DE43-7D58-4638-B6FA-CE66B5AD205D} - C:\Program Files\Google\GoogleToolbarNotifier\5.7.7227.1100\swg.dll
O2 - BHO: Lexmark Printable Web - {D2C5E510-BE6D-42CC-9F61-E4F939078474} - C:\Program Files\Lexmark Printable Web\bho.dll
O2 - BHO: Bing Bar Helper - {d2ce3e00-f94a-4740-988e-03dc2f38c34f} - "C:\Program Files\Microsoft\BingBar\BingExt.dll" (file missing)
O2 - BHO: Java™ Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll
O2 - BHO: NetAssistantBHO - {E38FA08E-F56A-4169-ABF5-5C71E3C153A1} - C:\Program Files\Freeze.com\NetAssistant\NetAssistant.dll
O2 - BHO: SingleInstance Class - {FDAD4DA1-61A2-4FD8-9C17-86F7AC245081} - C:\Program Files\Yahoo!\Companion\Installs\cpn0\YTSingleInstance.dll
O3 - Toolbar: Show Norton Toolbar - {7FEBEFE3-6B19-4349-98D2-FFB09D4B49CA} - c:\Program Files\Common Files\Symantec Shared\coShared\Browser\2.6\CoIEPlg.dll
O3 - Toolbar: Bing Bar - {8dcb7100-df86-4384-8842-8fa844297b3f} - "C:\Program Files\Microsoft\BingBar\BingExt.dll" (file missing)
O3 - Toolbar: Yahoo! Toolbar - {EF99BD32-C1FB-11D2-892F-0090271D4F88} - C:\Program Files\Yahoo!\Companion\Installs\cpn0\yt.dll
O3 - Toolbar: Google Toolbar - {2318C2B1-4965-11d4-9B18-009027A5CD4F} - C:\Program Files\Google\Google Toolbar\GoogleToolbar_32.dll
O4 - HKLM\..\Run: [ccApp] "c:\Program Files\Common Files\Symantec Shared\ccApp.exe"
O4 - HKLM\..\Run: [osCheck] "c:\Program Files\Norton 360\osCheck.exe"
O4 - HKLM\..\Run: [Google Desktop Search] "C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe" /startup
O4 - HKLM\..\Run: [SunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe"
O4 - HKLM\..\Run: [Adobe Reader Speed Launcher] "C:\Program Files\Adobe\Reader 8.0\Reader\Reader_sl.exe"
O4 - HKLM\..\Run: [NvCplDaemon] RUNDLL32.EXE C:\Windows\system32\NvCpl.dll,NvStartup
O4 - HKLM\..\Run: [NvMediaCenter] RUNDLL32.EXE C:\Windows\system32\NvMcTray.dll,NvTaskbarInit
O4 - HKLM\..\Run: [RtHDVCpl] RtHDVCpl.exe
O4 - HKLM\..\Run: [P2Go_Menu] "C:\Program Files\CyberLink\Power2Go\MUITransfer\MUIStartMenu.exe" "C:\Program Files\CyberLink\Power2Go" UpdateWithCreateOnce "SOFTWARE\CyberLink\Power2Go\6.0"
O4 - HKLM\..\Run: [lxdwmon.exe] "C:\Program Files\Lexmark 7600 Series\lxdwmon.exe"
O4 - HKLM\..\Run: [EzPrint] "C:\Program Files\Lexmark 7600 Series\ezprint.exe"
O4 - HKLM\..\Run: [WPCUMI] C:\Windows\system32\WpcUmi.exe
O4 - HKLM\..\Run: [Verizon_McciTrayApp] "C:\Program Files\Verizon\McciTrayApp.exe"
O4 - HKLM\..\Run: [HP Software Update] C:\Program Files\Hp\HP Software Update\HPWuSchd2.exe
O4 - HKLM\..\Run: [Malwarebytes' Anti-Malware] "C:\Program Files\Malwarebytes' Anti-Malware\mbamgui.exe" /starttray
O4 - HKLM\..\Run: [LogMeIn GUI] "C:\Program Files\LogMeIn\x86\LogMeInSystray.exe"
O4 - HKCU\..\Run: [WindowsWelcomeCenter] rundll32.exe oobefldr.dll,ShowWelcomeCenter
O4 - HKCU\..\Run: [swg] "C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe"
O9 - Extra button: Blog This - {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - C:\Program Files\Windows Live\Writer\WriterBrowserExtension.dll
O9 - Extra 'Tools' menuitem: &Blog This in Windows Live Writer - {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - C:\Program Files\Windows Live\Writer\WriterBrowserExtension.dll
O9 - Extra button: Send to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\PROGRA~1\MICROS~2\Office12\ONBttnIE.dll
O9 - Extra 'Tools' menuitem: S&end to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\PROGRA~1\MICROS~2\Office12\ONBttnIE.dll
O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL
O10 - Unknown file in Winsock LSP: c:\windows\system32\wpclsp.dll
O16 - DPF: {E2883E8F-472F-4FB0-9522-AC9BF37916A7} - http://platformdl.adobe.com/NOS/getPlusPlus/1.6/gp.cab
O16 - DPF: {E77F23EB-E7AB-4502-8F37-247DBAF1A147} (Windows Live Hotmail Photo Upload Tool) - http://gfx2.hotmail.com/mail/w4/pr01/photo…NPUplden-us.cab
O20 - AppInit_DLLs: C:\PROGRA~1\Google\GOOGLE~1\GOEC62~1.DLL
O20 - Winlogon Notify: !SASWinLogon - C:\Program Files\SUPERAntiSpyware\SASWINLO.DLL
O22 - SharedTaskScheduler: Component Categories cache daemon - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\Windows\system32\browseui.dll
O23 - Service: SAS Core Service (!SASCORE) - SUPERAntiSpyware.com - C:\Program Files\SUPERAntiSpyware\SASCORE.EXE
O23 - Service: Agere Modem Call Progress Audio (AgereModemAudio) - Agere Systems - C:\Windows\system32\agrsmsvc.exe
O23 - Service: Automatic LiveUpdate Scheduler - Symantec Corporation - c:\Program Files\Symantec\LiveUpdate\AluSchedulerSvc.exe
O23 - Service: Symantec Event Manager (ccEvtMgr) - Symantec Corporation - c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe
O23 - Service: Symantec Settings Manager (ccSetMgr) - Symantec Corporation - c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe
O23 - Service: Symantec Lic NetConnect service (CLTNetCnService) - Symantec Corporation - c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe
O23 - Service: COM Host (comHost) - Symantec Corporation - c:\Program Files\Common Files\Symantec Shared\VAScanner\comHost.exe
O23 - Service: Empowering Technology Service (ETService) - Unknown owner - C:\Program Files\EMACHINES\eMachines Recovery Management\Service\ETService.exe
O23 - Service: GameConsoleService - WildTangent, Inc. - C:\Program Files\eMachines Games\eMachines Game Console\GameConsoleService.exe
O23 - Service: Google Desktop Manager 5.9.1005.12335 (GoogleDesktopManager-051210-111108) - Google - C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe
O23 - Service: Google Update Service (gupdate) (gupdate) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
O23 - Service: Google Update Service (gupdatem) (gupdatem) - Google Inc. - C:\Program Files\Google\Update\GoogleUpdate.exe
O23 - Service: Google Software Updater (gusvc) - Google - C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe
O23 - Service: IHA_MessageCenter - Verizon - C:\Program Files\Verizon\IHA_MessageCenter\Bin\Verizon_IHAMessageCenter.exe
O23 - Service: LiveUpdate - Symantec Corporation - c:\Program Files\Symantec\LiveUpdate\LuComServer_3_4.EXE
O23 - Service: LiveUpdate Notice - Symantec Corporation - c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe
O23 - Service: LMIGuardianSvc - LogMeIn, Inc. - C:\Program Files\LogMeIn\x86\LMIGuardianSvc.exe
O23 - Service: LogMeIn Maintenance Service (LMIMaint) - LogMeIn, Inc. - C:\Program Files\LogMeIn\x86\RaMaint.exe
O23 - Service: LogMeIn - LogMeIn, Inc. - C:\Program Files\LogMeIn\x86\LogMeIn.exe
O23 - Service: lxdwCATSCustConnectService - Lexmark International, Inc. - C:\Windows\system32\spool\DRIVERS\W32X86\3\\lxdwserv.exe
O23 - Service: lxdw_device - - C:\Windows\system32\lxdwcoms.exe
O23 - Service: MBAMService - Malwarebytes Corporation - C:\Program Files\Malwarebytes' Anti-Malware\mbamservice.exe
O23 - Service: McciCMService - Alcatel-Lucent - C:\Program Files\Common Files\Motive\McciCMService.exe
O23 - Service: NetworkLog - Unknown owner - C:\Windows\svcs.exe
O23 - Service: NVIDIA Display Driver Service (nvsvc) - NVIDIA Corporation - C:\Windows\system32\nvvsvc.exe
O23 - Service: Symantec Core LC - Unknown owner - C:\PROGRA~1\COMMON~1\SYMANT~1\CCPD-LC\symlcsvc.exe
O23 - Service: Yahoo! Updater (YahooAUService) - Yahoo! Inc. - C:\Program Files\Yahoo!\SoftwareUpdate\YahooAUService.exe

–
End of file - 11831 bytes

Hi and Welcome!! :) My name is Jeff. I would be more than happy to take a look at your malware results logs and help you with solving any malware problems you might have. Logs can take a while to research, so please be patient and know that I am working hard to get you a clean and functional system back in your hands. I'd be grateful if you would note the following:
  • I will be working on your Malware issues, this may or may not, solve other issues you have with your machine.
  • The fixes are specific to your problem and should only be used for the issues on this machine.
  • Please continue to review my answers until I tell you your machine appears to be clear. Absence of symptoms does not mean that everything is clear.
  • It's often worth reading through these instructions and printing them for ease of reference.
  • If you don't know or understand something, please don't hesitate to say or ask!! It's better to be sure and safe than sorry.
  • Please reply to this thread. Do not start a new topic.

IMPORTANT NOTE : Please do not delete anything unless instructed to.
DO NOT use any TOOLS such as Combofix or HijackThis fixes without supervision.
Doing so could make your system inoperable and could require a full reinstall of your OS losing all your programs and data.


Vista and Windows 7 users:
These tools MUST be run from the executable (.exe) every time you run them
with Admin Rights (Right click, choose "Run as Administrator")


Stay with this topic until I give you the all clean post.

First we need to make all files and folders VISIBLE:

  • Go to start>control panel>folder options>view
  • Choose to "show hidden files and folders,"
  • Uncheck the "hide protected operating system files" and the "hide extensions for know file types" boxes.
  • Close the window with OK
———

Please download DDS from either of these links

LINK 1
LINK 2

and save it to your desktop.
  • Disable any script blocking protection
  • Right-click and Run as Administrator dds to run the tool.
  • When done, two DDS.txt's will open.
  • Save both reports to your desktop.
—————————————————
Please include the contents of the following in your next reply:

DDS.txt

Attach.txt
———-

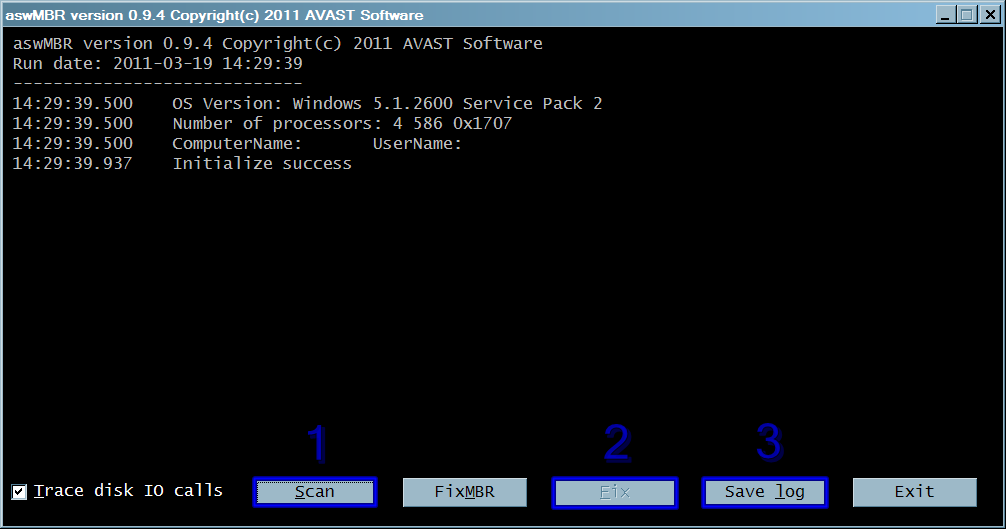
Please download aswMBR to your desktop.

  • Right click and Run as Administrator the aswMBR icon to run it.
  • Click the Scan button to start scan.
  • When it finishes, press the save log button, save the logfile to your desktop and post its contents in your next reply.

[external image: Posted Image]
Click the image to enlarge it
———-

In your next reply please post the logs made by DDS and aswMBR. :)
Here are the logs. . DDS (Ver_2011-08-26.01) - NTFSx86 Internet Explorer: 7.0.6001.18000 Run by [removed] at 23:11:14 on 2012-05-22 Microsoft® Windows Vista™ Home Premium 6.0.6001.1.1252.1.1033.18.2942.1177 [GMT -4:00] . AV: Norton 360 *Disabled/Outdated* {88C95A36-8C3B-2F2C-1B8B-30FCCFDC4855} SP: Windows Defender *Enabled/Updated* {D68DDC3A-831F-4fae-9E44-DA132C1ACF46} SP: Norton 360 *Disabled/Outdated* {33A8BBD2-AA01-20A2-213B-0B8EB45B02E8} FW: Norton 360 *Disabled* {B0F2DB13-C654-2E74-30D4-99C9310F0F2E} . ============== Running Processes =============== . C:\Windows\system32\wininit.exe C:\Windows\system32\lsm.exe C:\Windows\system32\svchost.exe -k DcomLaunch C:\Windows\system32\nvvsvc.exe C:\Windows\system32\svchost.exe -k rpcss C:\Windows\System32\svchost.exe -k LocalServiceNetworkRestricted C:\Windows\System32\svchost.exe -k LocalSystemNetworkRestricted C:\Windows\system32\svchost.exe -k netsvcs C:\Windows\system32\SLsvc.exe C:\Windows\system32\svchost.exe -k LocalService C:\Windows\system32\rundll32.exe C:\Windows\system32\svchost.exe -k NetworkService C:\Windows\System32\spoolsv.exe c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe C:\Program Files\SUPERAntiSpyware\SASCORE.EXE C:\Windows\system32\agrsmsvc.exe C:\Windows\System32\svchost.exe -k LocalServiceNoNetwork C:\Program Files\EMACHINES\eMachines Recovery Management\Service\ETService.exe C:\Program Files\Verizon\IHA_MessageCenter\Bin\Verizon_IHAMessageCenter.exe C:\Program Files\LogMeIn\x86\LMIGuardianSvc.exe C:\Program Files\LogMeIn\x86\RaMaint.exe C:\Program Files\LogMeIn\x86\LogMeIn.exe C:\Windows\system32\spool\DRIVERS\W32X86\3\lxdwserv.exe C:\Windows\system32\lxdwcoms.exe C:\Program Files\Common Files\Motive\McciCMService.exe C:\Windows\svcs.exe C:\Windows\system32\taskeng.exe C:\Program Files\Microsoft\BingBar\SeaPort.EXE C:\Windows\System32\tcpsvcs.exe C:\Windows\system32\svchost.exe -k imgsvc C:\Windows\System32\svchost.exe -k WerSvcGroup C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE C:\Program Files\Yahoo!\SoftwareUpdate\YahooAUService.exe C:\Windows\system32\WUDFHost.exe C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSvcM.exe c:\Program Files\Symantec\LiveUpdate\AluSchedulerSvc.exe C:\Program Files\HP\HP Officejet Pro 8500 A910\bin\HPNetworkCommunicator.exe C:\Windows\system32\spool\DRIVERS\W32X86\3\lxdwPSWX.EXE C:\Windows\system32\spool\DRIVERS\W32X86\3\lxdwJSWX.EXE C:\Program Files\Malwarebytes' Anti-Malware\mbamservice.exe C:\Windows\system32\Dwm.exe C:\Windows\Explorer.EXE C:\Windows\system32\taskeng.exe c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe C:\Program Files\Common Files\Java\Java Update\jusched.exe C:\Windows\System32\rundll32.exe C:\Windows\RtHDVCpl.exe C:\Program Files\Lexmark 7600 Series\lxdwmon.exe C:\Program Files\Lexmark 7600 Series\ezprint.exe C:\Windows\System32\wpcumi.exe C:\Program Files\verizon\McciTrayApp.exe C:\Program Files\HP\HP Software Update\hpwuschd2.exe C:\Program Files\LogMeIn\x86\LogMeInSystray.exe C:\Program Files\Google\GoogleToolbarNotifier\GoogleToolbarNotifier.exe C:\Program Files\Internet Explorer\iexplore.exe C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe C:\Program Files\Internet Explorer\IEUser.exe C:\PROGRA~1\COMMON~1\SYMANT~1\CCPD-LC\symlcsvc.exe C:\Program Files\Google\Google Toolbar\GoogleToolbarUser_32.exe C:\Windows\system32\SearchIndexer.exe C:\Windows\system32\wuauclt.exe C:\Program Files\LogMeIn\x86\LogMeIn.exe C:\Windows\system32\DllHost.exe C:\Windows\system32\DllHost.exe C:\Windows\system32\REGSVR32.exe C:\Windows\system32\wbem\wmiprvse.exe . ============== Pseudo HJT Report =============== . uStart Page = hxxp://homepage.emachines.com/rdr.aspx?b=ACEW&l;=0409&s;=1&o;=vp32&d;=0309&m;=et1161-07 uDefault_Page_URL = hxxp://homepage.emachines.com/rdr.aspx?b=ACEW&l;=0409&s;=1&o;=vp32&d;=0309&m;=et1161-07 mStart Page = hxxp://homepage.emachines.com/rdr.aspx?b=ACEW&l;=0409&s;=1&o;=vp32&d;=0309&m;=et1161-07 mDefault_Page_URL = hxxp://homepage.emachines.com/rdr.aspx?b=ACEW&l;=0409&s;=1&o;=vp32&d;=0309&m;=et1161-07 uURLSearchHooks: YTNavAssist.YTNavAssistPlugin Class: {81017ea9-9aa8-4a6a-9734-7af40e7d593f} - c:\program files\yahoo!\companion\installs\cpn0\YTNavAssist.dll BHO: &Yahoo;! Toolbar Helper: {02478d38-c3f9-4efb-9b51-7695eca05670} - c:\program files\yahoo!\companion\installs\cpn0\yt.dll BHO: Adobe PDF Reader Link Helper: {06849e9f-c8d7-4d59-b87d-784b7d6be0b3} - c:\program files\common files\adobe\acrobat\activex\AcroIEHelper.dll BHO: {5C255C8A-E604-49b4-9D64-90988571CECB} - No File BHO: NCO 2.0 IE BHO: {602adb0e-4aff-4217-8aa1-95dac4dfa408} - c:\program files\common files\symantec shared\coshared\browser\2.6\coIEPlg.dll BHO: Symantec Intrusion Prevention: {6d53ec84-6aae-4787-aeee-f4628f01010c} - c:\progra~1\common~1\symant~1\ids\IPSBHO.dll BHO: Windows Live ID Sign-in Helper: {9030d464-4c02-4abf-8ecc-5164760863c6} - c:\program files\common files\microsoft shared\windows live\WindowsLiveLogin.dll BHO: Google Toolbar Helper: {aa58ed58-01dd-4d91-8333-cf10577473f7} - c:\program files\google\google toolbar\GoogleToolbar_32.dll BHO: Google Toolbar Notifier BHO: {af69de43-7d58-4638-b6fa-ce66b5ad205d} - c:\program files\google\googletoolbarnotifier\5.7.7227.1100\swg.dll BHO: Lexmark Printable Web: {d2c5e510-be6d-42cc-9f61-e4f939078474} - c:\program files\lexmark printable web\bho.dll BHO: Bing Bar Helper: {d2ce3e00-f94a-4740-988e-03dc2f38c34f} - "c:\program files\microsoft\bingbar\BingExt.dll" BHO: Java™ Plug-In 2 SSV Helper: {dbc80044-a445-435b-bc74-9c25c1c588a9} - c:\program files\java\jre6\bin\jp2ssv.dll BHO: NetAssistant: {e38fa08e-f56a-4169-abf5-5c71e3c153a1} - c:\program files\freeze.com\netassistant\NetAssistant.dll BHO: SingleInstance Class: {fdad4da1-61a2-4fd8-9c17-86f7ac245081} - c:\program files\yahoo!\companion\installs\cpn0\YTSingleInstance.dll TB: Show Norton Toolbar: {7febefe3-6b19-4349-98d2-ffb09d4b49ca} - c:\program files\common files\symantec shared\coshared\browser\2.6\CoIEPlg.dll TB: Bing Bar: {8dcb7100-df86-4384-8842-8fa844297b3f} - "c:\program files\microsoft\bingbar\BingExt.dll" TB: Yahoo! Toolbar: {ef99bd32-c1fb-11d2-892f-0090271d4f88} - c:\program files\yahoo!\companion\installs\cpn0\yt.dll TB: Google Toolbar: {2318c2b1-4965-11d4-9b18-009027a5cd4f} - c:\program files\google\google toolbar\GoogleToolbar_32.dll uRun: [WindowsWelcomeCenter] rundll32.exe oobefldr.dll,ShowWelcomeCenter uRun: [swg] "c:\program files\google\googletoolbarnotifier\GoogleToolbarNotifier.exe" mRun: [ccApp] "c:\program files\common files\symantec shared\ccApp.exe" mRun: [osCheck] "c:\program files\norton 360\osCheck.exe" mRun: [Google Desktop Search] "c:\program files\google\google desktop search\GoogleDesktop.exe" /startup mRun: [SunJavaUpdateSched] "c:\program files\common files\java\java update\jusched.exe" mRun: [Adobe Reader Speed Launcher] "c:\program files\adobe\reader 8.0\reader\Reader_sl.exe" mRun: [NvCplDaemon] RUNDLL32.EXE c:\windows\system32\NvCpl.dll,NvStartup mRun: [NvMediaCenter] RUNDLL32.EXE c:\windows\system32\NvMcTray.dll,NvTaskbarInit mRun: [RtHDVCpl] RtHDVCpl.exe mRun: [eRecoveryService] mRun: [P2Go_Menu] "c:\program files\cyberlink\power2go\muitransfer\muistartmenu.exe" "c:\program files\cyberlink\power2go" updatewithcreateonce "software\cyberlink\power2go\6.0" mRun: [lxdwmon.exe] "c:\program files\lexmark 7600 series\lxdwmon.exe" mRun: [EzPrint] "c:\program files\lexmark 7600 series\ezprint.exe" mRun: [WPCUMI] c:\windows\system32\WpcUmi.exe mRun: [Verizon_McciTrayApp] "c:\program files\verizon\McciTrayApp.exe" mRun: [HP Software Update] c:\program files\hp\hp software update\HPWuSchd2.exe mRun: [] mRun: [Malwarebytes' Anti-Malware] "c:\program files\malwarebytes' anti-malware\mbamgui.exe" /starttray mRun: [LogMeIn GUI] "c:\program files\logmein\x86\LogMeInSystray.exe" mPolicies-explorer: NoActiveDesktop = 1 (0x1) mPolicies-system: EnableUIADesktopToggle = 0 (0x0) IE: {219C3416-8CB2-491a-A3C7-D9FCDDC9D600} - {5F7B1267-94A9-47F5-98DB-E99415F33AEC} - c:\program files\windows live\writer\WriterBrowserExtension.dll IE: {2670000A-7350-4f3c-8081-5663EE0C6C49} - {48E73304-E1D6-4330-914C-F5F514E3486C} - c:\progra~1\micros~2\office12\ONBttnIE.dll IE: {92780B25-18CC-41C8-B9BE-3C9C571A8263} - {FF059E31-CC5A-4E2E-BF3B-96E929D65503} - c:\progra~1\micros~2\office12\REFIEBAR.DLL LSP: c:\windows\system32\wpclsp.dll LSP: mswsock.dll DPF: {8AD9C840-044E-11D1-B3E9-00805F499D93} - hxxp://java.sun.com/update/1.6.0/jinstall-1_6_0_22-windows-i586.cab DPF: {CAFEEFAC-0016-0000-0005-ABCDEFFEDCBA} - hxxp://java.sun.com/update/1.6.0/jinstall-1_6_0_05-windows-i586.cab DPF: {CAFEEFAC-0016-0000-0022-ABCDEFFEDCBA} - hxxp://java.sun.com/update/1.6.0/jinstall-1_6_0_22-windows-i586.cab DPF: {CAFEEFAC-FFFF-FFFF-FFFF-ABCDEFFEDCBA} - hxxp://java.sun.com/update/1.6.0/jinstall-1_6_0_22-windows-i586.cab DPF: {E2883E8F-472F-4FB0-9522-AC9BF37916A7} - hxxp://platformdl.adobe.com/NOS/getPlusPlus/1.6/gp.cab DPF: {E77F23EB-E7AB-4502-8F37-247DBAF1A147} - hxxp://gfx2.hotmail.com/mail/w4/pr01/photouploadcontrol/VistaMSNPUplden-us.cab TCP: DhcpNameServer = 192.168.1.1 [removed] TCP: Interfaces\{B1D990A1-3302-4B1F-B3A2-DB0FC3575EB6} : DhcpNameServer = 192.168.1.1 [removed] Notify: !SASWinLogon - c:\program files\superantispyware\SASWINLO.DLL AppInit_DLLs: c:\progra~1\google\google~1\GOEC62~1.DLL SEH: SABShellExecuteHook Class: {5ae067d3-9afb-48e0-853a-ebb7f4a000da} - c:\program files\superantispyware\SASSEH.DLL IFEO: ehshell.exe - "c:\program files\logmein\x86\LogMeInSystray.exe" -MceShellRedirect . ============= SERVICES / DRIVERS =============== . R1 IDSvix86;Symantec Intrusion Prevention Driver;c:\progra~2\symantec\defini~1\symcdata\ipsdefs\20090811.002\IDSvix86.sys [2009-8-15 272432] R1 SASDIFSV;SASDIFSV;c:\program files\superantispyware\sasdifsv.sys [2011-7-22 12880] R1 SASKUTIL;SASKUTIL;c:\program files\superantispyware\SASKUTIL.SYS [2011-7-12 67664] R2 !SASCORE;SAS Core Service;c:\program files\superantispyware\SASCore.exe [2011-8-11 116608] R2 ETService;Empowering Technology Service;c:\program files\emachines\emachines recovery management\service\ETService.exe [2009-3-6 24576] R2 IHA_MessageCenter;IHA_MessageCenter;c:\program files\verizon\iha_messagecenter\bin\Verizon_IHAMessageCenter.exe [2011-7-1 290832] R2 LiveUpdate Notice;LiveUpdate Notice;c:\program files\common files\symantec shared\CCSVCHST.EXE [2008-2-17 149352] R2 LMIGuardianSvc;LMIGuardianSvc;c:\program files\logmein\x86\LMIGuardianSvc.exe [2012-5-11 374152] R2 LMIInfo;LogMeIn Kernel Information Provider;c:\program files\logmein\x86\rainfo.sys [2012-4-2 12856] R2 LMIRfsDriver;LogMeIn Remote File System Driver;c:\windows\system32\drivers\LMIRfsDriver.sys [2012-5-20 47640] R2 lxdw_device;lxdw_device;c:\windows\system32\lxdwcoms.exe -service –> c:\windows\system32\lxdwcoms.exe -service [?] R2 lxdwCATSCustConnectService;lxdwCATSCustConnectService;c:\windows\system32\spool\drivers\w32x86\3\lxdwserv.exe [2008-5-16 98984] R2 MBAMService;MBAMService;c:\program files\malwarebytes' anti-malware\mbamservice.exe [2011-8-27 366152] R2 NetworkLog;NetworkLog;c:\windows\svcs.exe [2011-12-14 508928] R3 EraserUtilRebootDrv;EraserUtilRebootDrv;c:\program files\common files\symantec shared\eengine\EraserUtilRebootDrv.sys [2009-6-13 101936] R3 MBAMProtector;MBAMProtector;c:\windows\system32\drivers\mbam.sys [2011-8-27 22216] R3 Symantec Core LC;Symantec Core LC;c:\progra~1\common~1\symant~1\ccpd-lc\symlcsvc.exe [2009-1-20 1245064] R3 SYMNDISV;SYMNDISV;c:\windows\system32\drivers\symndisv.sys [2009-2-19 41008] S2 clr_optimization_v4.0.30319_32;Microsoft .NET Framework NGEN v4.0.30319_X86;c:\windows\microsoft.net\framework\v4.0.30319\mscorsvw.exe [2010-3-18 130384] S2 gupdate;Google Update Service (gupdate);c:\program files\google\update\GoogleUpdate.exe [2010-2-21 135664] S3 BBSvc;Bing Bar Update Service;c:\program files\microsoft\bingbar\BBSvc.EXE [2011-2-28 183560] S3 COH_Mon;COH_Mon;c:\windows\system32\drivers\COH_Mon.sys [2008-1-11 23888] S3 GoogleDesktopManager-051210-111108;Google Desktop Manager 5.9.1005.12335;c:\program files\google\google desktop search\GoogleDesktop.exe [2009-1-20 30192] S3 gupdatem;Google Update Service (gupdatem);c:\program files\google\update\GoogleUpdate.exe [2010-2-21 135664] S3 WPFFontCache_v0400;Windows Presentation Foundation Font Cache 4.0.0.0;c:\windows\microsoft.net\framework\v4.0.30319\wpf\WPFFontCache_v0400.exe [2010-3-18 753504] . =============== Created Last 30 ================ . 2012-05-22 23:07:24 1014960 —-a-w- c:\programdata\SPL32C3.tmp 2012-05-20 21:45:41 1014960 —-a-w- c:\programdata\SPL9608.tmp 2012-05-20 17:53:11 1014960 —-a-w- c:\programdata\SPL3ABF.tmp 2012-05-20 17:07:28 ——– d—–w- c:\users\arsenio\appdata\local\LogMeIn 2012-05-20 17:07:15 52096 —-a-w- c:\windows\system32\spool\prtprocs\w32x86\LMIproc.dll 2012-05-20 17:07:14 30592 —-a-w- c:\windows\system32\LMIport.dll 2012-05-20 17:07:13 83360 —-a-w- c:\windows\system32\LMIRfsClientNP.dll 2012-05-20 17:07:13 47640 —-a-w- c:\windows\system32\drivers\LMIRfsDriver.sys 2012-05-20 17:07:08 87424 —-a-w- c:\windows\system32\LMIinit.dll 2012-05-20 17:06:58 ——– d—–w- c:\programdata\LogMeIn 2012-05-20 17:06:41 ——– d—–w- c:\program files\LogMeIn 2012-05-20 17:02:44 ——– d—–w- c:\users\arsenio\appdata\local\Apps 2012-05-20 17:02:43 ——– d—–w- c:\users\arsenio\appdata\local\Deployment 2012-05-20 16:58:09 ——– d—–w- c:\users\arsenio\appdata\roaming\Malwarebytes 2012-05-20 16:57:32 ——– d—–w- c:\users\arsenio\appdata\local\Google 2012-05-20 16:57:22 ——– d—–w- c:\users\arsenio\appdata\roaming\Symantec 2012-05-20 16:49:15 1014960 —-a-w- c:\programdata\SPL450B.tmp . ==================== Find3M ==================== . 2012-05-20 21:44:50 0 –sha-w- c:\windows\system32\dds_trash_log.cmd 2012-05-20 16:55:25 1014960 —-a-w- c:\programdata\SPLE2EF.tmp 2012-04-02 16:17:18 25248 —-a-w- c:\windows\system32\lmimirr.dll 2012-04-02 16:17:18 11552 —-a-w- c:\windows\system32\lmimirr2.dll 2012-04-02 16:17:18 10144 —-a-w- c:\windows\system32\drivers\lmimirr.sys 2012-03-23 22:58:47 1014960 —-a-w- c:\programdata\SPLDC2B.tmp 2012-03-21 19:25:53 1014960 —-a-w- c:\programdata\SPL4A49.tmp 2012-03-03 23:29:51 1014960 —-a-w- c:\programdata\SPL60F4.tmp 2012-02-25 08:36:28 1014960 —-a-w- c:\programdata\SPL56D7.tmp 2012-02-25 02:53:48 1014960 —-a-w- c:\programdata\SPLD5A6.tmp . ============= FINISH: 23:18:09.48 =============== . UNLESS SPECIFICALLY INSTRUCTED, DO NOT POST THIS LOG. IF REQUESTED, ZIP IT UP & ATTACH IT . DDS (Ver_2011-08-26.01) . Microsoft® Windows Vista™ Home Premium Boot Device: \Device\HarddiskVolume2 Install Date: 3/6/2009 2:19:13 AM System Uptime: 5/22/2012 7:05:00 PM (4 hours ago) . Motherboard: eMachines | | MCP61PM-GM Processor: AMD Athlon™ Dual Core Processor 4050e | Socket AM2 | 2100/201mhz . ==== Disk Partitions ========================= . C: is FIXED (NTFS) - 288 GiB total, 207.373 GiB free. D: is CDROM () F: is Removable G: is Removable H: is Removable I: is Removable . ==== Disabled Device Manager Items ============= . ==== System Restore Points =================== . RP188: 11/5/2011 6:26:43 PM - Windows Update RP190: 11/6/2011 12:48:44 AM - Windows Defender Checkpoint RP191: 11/7/2011 12:00:05 AM - Scheduled Checkpoint RP192: 11/19/2011 3:20:16 PM - Windows Update RP194: 11/19/2011 3:50:12 PM - Windows Defender Checkpoint RP195: 11/19/2011 9:50:49 PM - Windows Update RP196: 11/30/2011 2:44:23 PM - Windows Update RP197: 12/1/2011 3:55:38 PM - Scheduled Checkpoint RP198: 12/2/2011 12:33:29 PM - Windows Update RP199: 12/4/2011 11:33:02 AM - Scheduled Checkpoint RP200: 12/6/2011 10:11:04 AM - Windows Update RP201: 12/6/2011 10:39:22 AM - OTL Restore Point - 12/6/2011 10:39:22 AM RP203: 12/6/2011 11:37:17 AM - Windows Defender Checkpoint RP204: 12/8/2011 7:46:54 PM - Windows Update RP205: 12/8/2011 8:01:12 PM - OTL Restore Point - 12/8/2011 8:01:11 PM RP206: 12/8/2011 8:39:43 PM - OTL Restore Point - 12/8/2011 8:39:43 PM RP207: 12/9/2011 4:28:59 PM - Windows Update RP208: 12/13/2011 6:32:50 PM - Scheduled Checkpoint RP209: 12/14/2011 10:45:08 AM - Windows Update RP210: 12/23/2011 7:40:36 PM - Scheduled Checkpoint RP211: 2/4/2012 7:10:00 PM - Scheduled Checkpoint RP213: 2/17/2012 8:22:45 PM - Windows Update RP214: 2/25/2012 3:00:25 AM - Windows Update RP216: 5/20/2012 1:05:33 PM - Installed LogMeIn RP217: 5/20/2012 1:28:57 PM - Windows Update RP218: 5/20/2012 2:36:03 PM - Windows Modules Installer RP219: 5/22/2012 7:08:31 PM - Windows Update . ==== Installed Programs ====================== . Update for Microsoft Office 2007 (KB2508958) Adobe Flash Player 11 ActiveX Adobe Reader 8.1.2 Agere Systems PCI-SV92PP Soft Modem AppCore Backup Bing Bar Bing Rewards Client Installer ccCommon Choice Guard Compatibility Pack for the 2007 Office system CyberLink LabelPrint CyberLink Power2Go Digital Media Reader eMachines Games eMachines Recovery Management GearDrvs Google Desktop Google Toolbar for Internet Explorer Google Update Helper Hotfix for Microsoft .NET Framework 3.5 SP1 (KB953595) Hotfix for Microsoft .NET Framework 3.5 SP1 (KB958484) HP Officejet Pro 8500 A910 Basic Device Software HP Officejet Pro 8500 A910 Help HP Officejet Pro 8500 A910 Product Improvement Study HP Update I.R.I.S. OCR IHA_MessageCenter Java Auto Updater Java™ 6 Update 22 Java™ 6 Update 5 Junk Mail filter update Lexmark 7600 Series Lexmark Printable Web LiveUpdate (Symantec Corporation) LogMeIn Malwarebytes' Anti-Malware version 1.51.2.1300 Marketsplash Shortcuts Microsoft .NET Framework 3.5 SP1 Microsoft .NET Framework 4 Client Profile Microsoft Application Error Reporting Microsoft Office 2007 Service Pack 3 (SP3) Microsoft Office Excel MUI (English) 2007 Microsoft Office Home and Student 2007 Microsoft Office OneNote MUI (English) 2007 Microsoft Office PowerPoint MUI (English) 2007 Microsoft Office PowerPoint Viewer 2007 (English) Microsoft Office Proof (English) 2007 Microsoft Office Proof (French) 2007 Microsoft Office Proof (Spanish) 2007 Microsoft Office Proofing (English) 2007 Microsoft Office Proofing Tools 2007 Service Pack 3 (SP3) Microsoft Office Shared MUI (English) 2007 Microsoft Office Shared Setup Metadata MUI (English) 2007 Microsoft Office Suite Activation Assistant Microsoft Office Word MUI (English) 2007 Microsoft Silverlight Microsoft SQL Server 2005 Compact Edition [ENU] Microsoft UI Engine Microsoft Visual C++ 2005 ATL Update kb973923 - x86 8.0.50727.4053 Microsoft Visual C++ 2005 Redistributable Microsoft Works MSVCRT MSXML 4.0 SP3 Parser (KB973685) NetAssistant Norton 360 Norton 360 (Symantec Corporation) Norton 360 HTMLHelp Norton Confidential Core NVIDIA Drivers OGA Notifier 2.0.0048.0 Realtek High Definition Audio Driver Redist Security Update for Microsoft .NET Framework 3.5 SP1 (KB2416473) Security Update for Microsoft .NET Framework 4 Client Profile (KB2446708) Security Update for Microsoft .NET Framework 4 Client Profile (KB2478663) Security Update for Microsoft .NET Framework 4 Client Profile (KB2518870) Security Update for Microsoft Office 2007 suites (KB2596785) 32-Bit Edition Security Update for Microsoft Office 2007 suites (KB2596792) 32-Bit Edition Security Update for Microsoft Office 2007 suites (KB2597162) 32-Bit Edition Security Update for Microsoft Office PowerPoint 2007 (KB2596764) 32-Bit Edition Security Update for Microsoft Office PowerPoint 2007 (KB2596912) 32-Bit Edition SPBBC 32bit SUPERAntiSpyware Symantec Real Time Storage Protection Component Symantec Technical Support Controls SymNet Update for 2007 Microsoft Office System (KB967642) Update for Microsoft .NET Framework 3.5 SP1 (KB963707) Update for Microsoft Office 2007 Help for Common Features (KB963673) Update for Microsoft Office 2007 suites (KB2596651) 32-Bit Edition Update for Microsoft Office Excel 2007 (KB2596596) 32-Bit Edition Update for Microsoft Office Excel 2007 Help (KB963678) Update for Microsoft Office OneNote 2007 Help (KB963670) Update for Microsoft Office Powerpoint 2007 Help (KB963669) Update for Microsoft Office Script Editor Help (KB963671) Update for Microsoft Office Word 2007 Help (KB963665) Verizon Help and Support Tool Verizon Media Manager VLC media player 1.1.4 Vz In Home Agent Windows Live Call Windows Live Communications Platform Windows Live Essentials Windows Live ID Sign-in Assistant Windows Live Mail Windows Live Messenger Windows Live Photo Gallery Windows Live Sync Windows Live Upload Tool Windows Live Writer Yahoo! Software Update Yahoo! Toolbar . ==== End Of File =========================== aswMBR version 0.9.9.1665 Copyright© 2011 AVAST Software Run date: 2012-05-22 23:35:39 —————————– 23:35:39.971 OS Version: Windows 6.0.6001 Service Pack 1 23:35:39.971 Number of processors: 2 586 0x6B02 23:35:39.973 ComputerName: ANGELIQUE-PC UserName: Arsenio 23:35:41.069 Initialize success 23:36:12.740 AVAST engine defs: 12052201 23:40:01.280 Disk 0 (boot) \Device\Harddisk0\DR0 -> \Device\00000060 23:40:01.285 Disk 0 Vendor: Hitachi_ ST2O Size: 305245MB BusType: 6 23:40:01.298 Disk 0 MBR read successfully 23:40:01.305 Disk 0 MBR scan 23:40:01.314 Disk 0 unknown MBR code 23:40:01.322 Disk 0 Partition 1 00 27 Hidden NTFS WinRE NTFS 10240 MB offset 2048 23:40:01.342 Disk 0 Partition 2 80 (A) 07 HPFS/NTFS NTFS 295003 MB offset 20973568 23:40:01.353 Disk 0 scanning sectors +625140400 23:40:01.433 Disk 0 scanning C:\Windows\system32\drivers 23:40:07.749 File: C:\Windows\system32\drivers\smb.sys **INFECTED** Win32:Aluroot [Rtk] 23:40:10.242 Disk 0 trace - called modules: 23:40:10.262 ntkrnlpa.exe CLASSPNP.SYS disk.sys >>UNKNOWN [0x8913df10]<< 23:40:10.267 1 nt!IofCallDriver -> \Device\Harddisk0\DR0[0x865438d8] 23:40:10.282 3 CLASSPNP.SYS[8a1a0745] -> nt!IofCallDriver -> [0x890eca30] 23:40:10.297 \Driver\00001341[0x890eaf38] -> IRP_MJ_CREATE -> 0x8913df10 23:40:10.951 AVAST engine scan C:\Windows 23:40:13.226 File: C:\Windows\svcs.exe **INFECTED** Win32:Downloader-LEF [Trj] 23:40:14.293 AVAST engine scan C:\Windows\system32 23:40:36.123 File: C:\Windows\system32\FastUserSwitchingCompatibilityex.dll **INFECTED** Win32:Spyware-gen [Spy] 23:41:49.208 File: C:\Windows\system32\RR2Mjpeg.dll **INFECTED** Win32:Sirefef-SM [Trj] 23:43:31.162 AVAST engine scan C:\Windows\system32\drivers 23:43:39.525 File: C:\Windows\system32\drivers\smb.sys **INFECTED** Win32:Aluroot [Rtk] 23:43:46.862 AVAST engine scan C:\Users\Arsenio 23:44:53.253 AVAST engine scan C:\ProgramData 23:46:38.670 File: C:\ProgramData\WildTangent\eMachines Game Console\Downloads\en-us\Installers\aquacade-emachines[pm].exe **INFECTED** Win32:Malware-gen 23:46:39.471 File: C:\ProgramData\WildTangent\eMachines Game Console\Downloads\en-us\Installers\bigkahunareef2-emachines[pm].exe **INFECTED** Win32:Malware-gen 23:46:41.014 File: C:\ProgramData\WildTangent\eMachines Game Console\Downloads\en-us\Installers\hyperballoidthecompleteedition-emachines[pm].exe **INFECTED** Win32:Malware-gen 23:50:01.908 File: C:\ProgramData\WildTangent\WTDownloader\aquacade\Temp\WTDownloader.exe **INFECTED** Win32:Malware-gen 23:50:12.761 Scan finished successfully 23:51:09.104 Disk 0 MBR has been saved successfully to "C:\Users\Arsenio\Documents\MBR.dat" 23:51:09.111 The log file has been saved successfully to "C:\Users\Arsenio\Documents\aswMBR.txt"
Hi,

**WARNING**Unfortunately one or more of the infections I have identified are Backdoor Trojans, IRCBots or other Malware capable of stealing very important information. You need to stop using all Internet Banking sites, change passwords to all sites with sensitive information from a clean computer and phone your bank to inform them that you may be a victim of identify theft. More often than not, we advise users that a full reinstallation of their Operating System is the only way to ensure that their computer will ever be 100% clean again.

Unfortunately I have found what is known as the ZeroAccess rootkit on your system. It is an especially nasty infection that can take quite some time to clean as well as may have damaged your system files itself. As a warning, during the cleaning (if you choose to do so) you may lose internet access with this computer and in the end we may need to reinstall the operating system anyway depending on the extent of the infection.

If you would like to format and reinstall your Operating System please let me know and we can assist you with that.

If you would like to continue with the cleaning, please continue with the following instructions and I will be more than happy to help. :)
———-

Please double click the aswMBR icon to run it.
Vista and Windows 7 users right click the icon and choose "Run as administrator".

  • Click the Scan button to start scan.
  • When scan finishes, press the Fix Button. Once the Fix is done, press the Save Log button and save the log to your desktop. You need to reboot your computer when its done before you do anything else, then post the log that will be on your desktop.

[external image: Posted Image]
Click the image to enlarge it
———-

Download Combofix from either of the links below, and save it to your desktop.
Link 1
Link 2

**Note: It is important that it is saved directly to your desktop**

——————————————————————–

IMPORTANT - Disable your AntiVirus and AntiSpyware applications, usually via a right click on the System Tray icon. They may otherwise interfere with our tools. If you have difficulty properly disabling your protective programs, refer to this link here

——————————————————————–

Right-Click and Run as Administrator on ComboFix.exe & follow the prompts.
  • When finished, it will produce a report for you.
  • Please post the C:\ComboFix.txt for further review.

In your next reply please let me know if you have any problems with the instructions and post the logs to aswMBR and ComboFix if you have decided to continue with the attempt to clean your system. :)
I run the aswMBR and click scan. Whne the scan is done I click fix and it does not even get that far into the fix when it says rebooting. Is that normal cause when it reboots I have to start the scan again.
Hi,

Please download TDSSKiller.zip
  • Extract it to your desktop
  • Double click TDSSKiller.exe
  • when the window opens, click on Change Parameters
  • under ”Additional options”, put a check mark in the box next to “Detect TDLFS File System”
  • click OK
  • Press Start Scan
    • Only if Malicious objects are found then ensure Cure is selected
    • Then click Continue > Reboot now
  • Attach the log in your next reply
    • A copy of the log will be saved automatically to the root of the drive (typically C:\)
———-
Here is the log. 10:47:02.0609 13940 TDSS rootkit removing tool [removed] May 23 2012 08:15:30 10:47:03.0027 13940 ============================================================ 10:47:03.0028 13940 Current date / time: 2012/05/24 10:47:03.0027 10:47:03.0028 13940 SystemInfo: 10:47:03.0028 13940 10:47:03.0028 13940 OS Version: 6.0.6001 ServicePack: 1.0 10:47:03.0028 13940 Product type: Workstation 10:47:03.0028 13940 ComputerName: ANGELIQUE-PC 10:47:03.0028 13940 UserName: Arsenio 10:47:03.0028 13940 Windows directory: C:\Windows 10:47:03.0028 13940 System windows directory: C:\Windows 10:47:03.0028 13940 Processor architecture: Intel x86 10:47:03.0028 13940 Number of processors: 2 10:47:03.0028 13940 Page size: 0x1000 10:47:03.0028 13940 Boot type: Normal boot 10:47:03.0028 13940 ============================================================ 10:47:03.0886 13940 Drive \Device\Harddisk0\DR0 - Size: 0x4A85D56000 (298.09 Gb), SectorSize: 0x200, Cylinders: 0x9801, SectorsPerTrack: 0x3F, TracksPerCylinder: 0xFF, Type 'K0', Flags 0x00000050 10:47:03.0945 13940 ============================================================ 10:47:03.0945 13940 \Device\Harddisk0\DR0: 10:47:03.0945 13940 MBR partitions: 10:47:03.0945 13940 \Device\Harddisk0\DR0\Partition0: MBR, Type 0x7, StartLBA 0x1400800, BlocksNum 0x2402DAB0 10:47:03.0945 13940 ============================================================ 10:47:03.0989 13940 C: <-> \Device\Harddisk0\DR0\Partition0 10:47:03.0989 13940 ============================================================ 10:47:03.0989 13940 Initialize success 10:47:03.0989 13940 ============================================================ 10:48:00.0760 6312 ============================================================ 10:48:00.0760 6312 Scan started 10:48:00.0760 6312 Mode: Manual; TDLFS; 10:48:00.0760 6312 ============================================================ 10:48:03.0370 6312 !SASCORE (c0393eb99a6c72c6bef9bfc4a72b33a6) C:\Program Files\SUPERAntiSpyware\SASCORE.EXE 10:48:03.0373 6312 !SASCORE - ok 10:48:03.0623 6312 ACPI (fcb8c7210f0135e24c6580f7f649c73c) C:\Windows\system32\drivers\acpi.sys 10:48:03.0627 6312 ACPI - ok 10:48:03.0687 6312 adp94xx (04f0fcac69c7c71a3ac4eb97fafc8303) C:\Windows\system32\drivers\adp94xx.sys 10:48:03.0693 6312 adp94xx - ok 10:48:03.0749 6312 adpahci (60505e0041f7751bdbb80f88bf45c2ce) C:\Windows\system32\drivers\adpahci.sys 10:48:03.0755 6312 adpahci - ok 10:48:03.0787 6312 adpu160m (8a42779b02aec986eab64ecfc98f8bd7) C:\Windows\system32\drivers\adpu160m.sys 10:48:03.0789 6312 adpu160m - ok 10:48:03.0814 6312 adpu320 (241c9e37f8ce45ef51c3de27515ca4e5) C:\Windows\system32\drivers\adpu320.sys 10:48:03.0816 6312 adpu320 - ok 10:48:03.0861 6312 AeLookupSvc (9d1fda9e086ba64e3c93c9de32461bcf) C:\Windows\System32\aelupsvc.dll 10:48:03.0862 6312 AeLookupSvc - ok 10:48:03.0935 6312 AFD (48eb99503533c27ac6135648e5474457) C:\Windows\system32\drivers\afd.sys 10:48:03.0939 6312 AFD - ok 10:48:03.0997 6312 AgereModemAudio (8ed60797908fd394eee0d6949f493224) C:\Windows\system32\agrsmsvc.exe 10:48:03.0998 6312 AgereModemAudio - ok 10:48:04.0080 6312 AgereSoftModem (baf68dcba949633df0c16d37af2a2351) C:\Windows\system32\DRIVERS\AGRSM.sys 10:48:04.0093 6312 AgereSoftModem - ok 10:48:04.0137 6312 agp440 (13f9e33747e6b41a3ff305c37db0d360) C:\Windows\system32\drivers\agp440.sys 10:48:04.0138 6312 agp440 - ok 10:48:04.0155 6312 aic78xx (ae1fdf7bf7bb6c6a70f67699d880592a) C:\Windows\system32\drivers\djsvs.sys 10:48:04.0157 6312 aic78xx - ok 10:48:04.0198 6312 ALG (a1545b731579895d8cc44fc0481c1192) C:\Windows\System32\alg.exe 10:48:04.0200 6312 ALG - ok 10:48:04.0238 6312 aliide (9eaef5fc9b8e351afa7e78a6fae91f91) C:\Windows\system32\drivers\aliide.sys 10:48:04.0239 6312 aliide - ok 10:48:04.0267 6312 amdagp (c47344bc706e5f0b9dce369516661578) C:\Windows\system32\drivers\amdagp.sys 10:48:04.0270 6312 amdagp - ok 10:48:04.0300 6312 amdide (9b78a39a4c173fdbc1321e0dd659b34c) C:\Windows\system32\drivers\amdide.sys 10:48:04.0302 6312 amdide - ok 10:48:04.0318 6312 AmdK7 (18f29b49ad23ecee3d2a826c725c8d48) C:\Windows\system32\drivers\amdk7.sys 10:48:04.0319 6312 AmdK7 - ok 10:48:04.0355 6312 AmdK8 (93ae7f7dd54ab986a6f1a1b37be7442d) C:\Windows\system32\DRIVERS\amdk8.sys 10:48:04.0357 6312 AmdK8 - ok 10:48:04.0406 6312 anio (11028c6a84a967070cb1286550f2058f) C:\Windows\system32\RR2Mjpeg.dll 10:48:04.0409 6312 anio ( Backdoor.Multi.ZAccess.gen ) - infected 10:48:04.0409 6312 anio - detected Backdoor.Multi.ZAccess.gen (0) 10:48:04.0444 6312 Appinfo (c6d704c7f0434dc791aac37cac4b6e14) C:\Windows\System32\appinfo.dll 10:48:04.0445 6312 Appinfo - ok 10:48:04.0472 6312 arc (5d2888182fb46632511acee92fdad522) C:\Windows\system32\drivers\arc.sys 10:48:04.0474 6312 arc - ok 10:48:04.0509 6312 arcsas (5e2a321bd7c8b3624e41fdec3e244945) C:\Windows\system32\drivers\arcsas.sys 10:48:04.0511 6312 arcsas - ok 10:48:04.0547 6312 AsyncMac (53b202abee6455406254444303e87be1) C:\Windows\system32\DRIVERS\asyncmac.sys 10:48:04.0549 6312 AsyncMac - ok 10:48:04.0576 6312 atapi (2d9c903dc76a66813d350a562de40ed9) C:\Windows\system32\drivers\atapi.sys 10:48:04.0577 6312 atapi - ok 10:48:04.0632 6312 AudioEndpointBuilder (42076e29aafa0830a2c5d4e310f58dd1) C:\Windows\System32\Audiosrv.dll 10:48:04.0636 6312 AudioEndpointBuilder - ok 10:48:04.0645 6312 Audiosrv (42076e29aafa0830a2c5d4e310f58dd1) C:\Windows\System32\Audiosrv.dll 10:48:04.0649 6312 Audiosrv - ok 10:48:04.0730 6312 Automatic LiveUpdate Scheduler (ae9560c298d847aef346bdd5fad3b0e3) c:\Program Files\Symantec\LiveUpdate\AluSchedulerSvc.exe 10:48:04.0734 6312 Automatic LiveUpdate Scheduler - ok 10:48:04.0860 6312 BBSvc (825f81a6f7dd073509db101f0ba6dc59) C:\Program Files\Microsoft\BingBar\BBSvc.EXE 10:48:04.0863 6312 BBSvc - ok 10:48:04.0925 6312 Beep (67e506b75bd5326a3ec7b70bd014dfb6) C:\Windows\system32\drivers\Beep.sys 10:48:04.0926 6312 Beep - ok 10:48:04.0991 6312 BITS (02ed7b4dbc2a3232a389106da7515c3d) C:\Windows\System32\qmgr.dll 10:48:04.0999 6312 BITS - ok 10:48:05.0033 6312 blbdrive (d4df28447741fd3d953526e33a617397) C:\Windows\system32\drivers\blbdrive.sys 10:48:05.0035 6312 blbdrive - ok 10:48:05.0082 6312 bowser (8153396d5551276227fa146900f734e6) C:\Windows\system32\DRIVERS\bowser.sys 10:48:05.0084 6312 bowser - ok 10:48:05.0112 6312 BrFiltLo (9f9acc7f7ccde8a15c282d3f88b43309) C:\Windows\system32\drivers\brfiltlo.sys 10:48:05.0113 6312 BrFiltLo - ok 10:48:05.0127 6312 BrFiltUp (56801ad62213a41f6497f96dee83755a) C:\Windows\system32\drivers\brfiltup.sys 10:48:05.0128 6312 BrFiltUp - ok 10:48:05.0190 6312 Browser (a3629a0c4226f9e9c72faaeebc3ad33c) C:\Windows\System32\browser.dll 10:48:05.0192 6312 Browser - ok 10:48:05.0254 6312 Brserid (b304e75cff293029eddf094246747113) C:\Windows\system32\drivers\brserid.sys 10:48:05.0255 6312 Brserid - ok 10:48:05.0310 6312 BrSerWdm (203f0b1e73adadbbb7b7b1fabd901f6b) C:\Windows\system32\drivers\brserwdm.sys 10:48:05.0312 6312 BrSerWdm - ok 10:48:05.0376 6312 BrUsbMdm (bd456606156ba17e60a04e18016ae54b) C:\Windows\system32\drivers\brusbmdm.sys 10:48:05.0377 6312 BrUsbMdm - ok 10:48:05.0403 6312 BrUsbSer (af72ed54503f717a43268b3cc5faec2e) C:\Windows\system32\drivers\brusbser.sys 10:48:05.0405 6312 BrUsbSer - ok 10:48:05.0434 6312 BTHMODEM (ad07c1ec6665b8b35741ab91200c6b68) C:\Windows\system32\drivers\bthmodem.sys 10:48:05.0435 6312 BTHMODEM - ok 10:48:05.0520 6312 ccEvtMgr (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 10:48:05.0522 6312 ccEvtMgr - ok 10:48:05.0530 6312 ccSetMgr (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 10:48:05.0532 6312 ccSetMgr - ok 10:48:05.0573 6312 cdfs (7add03e75beb9e6dd102c3081d29840a) C:\Windows\system32\DRIVERS\cdfs.sys 10:48:05.0574 6312 cdfs - ok 10:48:05.0616 6312 cdrom (1ec25cea0de6ac4718bf89f9e1778b57) C:\Windows\system32\DRIVERS\cdrom.sys 10:48:05.0618 6312 cdrom - ok 10:48:05.0658 6312 CertPropSvc (87c2d0377b23e2d8a41093c2f5fb1a5b) C:\Windows\System32\certprop.dll 10:48:05.0660 6312 CertPropSvc - ok 10:48:05.0686 6312 circlass (e5d4133f37219dbcfe102bc61072589d) C:\Windows\system32\drivers\circlass.sys 10:48:05.0688 6312 circlass - ok 10:48:05.0722 6312 CLFS (465745561c832b29f7c48b488aab3842) C:\Windows\system32\CLFS.sys 10:48:05.0725 6312 CLFS - ok 10:48:05.0785 6312 clr_optimization_v2.0.50727_32 (d87acaed61e417bba546ced5e7e36d9c) C:\Windows\Microsoft.NET\Framework\v2.0.50727\mscorsvw.exe 10:48:05.0788 6312 clr_optimization_v2.0.50727_32 - ok 10:48:05.0905 6312 clr_optimization_v4.0.30319_32 (c5a75eb48e2344abdc162bda79e16841) C:\Windows\Microsoft.NET\Framework\v4.0.30319\mscorsvw.exe 10:48:05.0908 6312 clr_optimization_v4.0.30319_32 - ok 10:48:05.0917 6312 CLTNetCnService (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 10:48:05.0919 6312 CLTNetCnService - ok 10:48:05.0952 6312 cmdide (0ca25e686a4928484e9fdabd168ab629) C:\Windows\system32\drivers\cmdide.sys 10:48:05.0953 6312 cmdide - ok 10:48:05.0991 6312 COH_Mon (6186b6b953bdc884f0f379b84b3e3a98) C:\Windows\system32\Drivers\COH_Mon.sys 10:48:05.0992 6312 COH_Mon - ok 10:48:06.0055 6312 comHost (75a69ca9998577f8b2be8695040e5df4) c:\Program Files\Common Files\Symantec Shared\VAScanner\comHost.exe 10:48:06.0057 6312 comHost - ok 10:48:06.0082 6312 Compbatt (6afef0b60fa25de07c0968983ee4f60a) C:\Windows\system32\drivers\compbatt.sys 10:48:06.0083 6312 Compbatt - ok 10:48:06.0090 6312 COMSysApp - ok 10:48:06.0122 6312 CO_Mon (73f5d6835bfa66019c03e316d99649da) C:\Windows\system32\drivers\CO_Mon.sys 10:48:06.0123 6312 CO_Mon - ok 10:48:06.0151 6312 crcdisk (741e9dff4f42d2d8477d0fc1dc0df871) C:\Windows\system32\drivers\crcdisk.sys 10:48:06.0153 6312 crcdisk - ok 10:48:06.0174 6312 Crusoe (1f07becdca750766a96cda811ba86410) C:\Windows\system32\drivers\crusoe.sys 10:48:06.0176 6312 Crusoe - ok 10:48:06.0218 6312 CryptSvc (6de363f9f99334514c46aec02d3e3678) C:\Windows\system32\cryptsvc.dll 10:48:06.0220 6312 CryptSvc - ok 10:48:06.0282 6312 DcomLaunch (301ae00e12408650baddc04dbc832830) C:\Windows\system32\rpcss.dll 10:48:06.0290 6312 DcomLaunch - ok 10:48:06.0347 6312 DfsC (a3e9fa213f443ac77c7746119d13feec) C:\Windows\system32\Drivers\dfsc.sys 10:48:06.0349 6312 DfsC - ok 10:48:06.0445 6312 DFSR (fa3463f25f9cc9c3bcf1e7912feff099) C:\Windows\system32\DFSR.exe 10:48:06.0462 6312 DFSR - ok 10:48:06.0568 6312 Dhcp (43a988a9c10333476cb5fb667cbd629d) C:\Windows\System32\dhcpcsvc.dll 10:48:06.0571 6312 Dhcp - ok 10:48:06.0621 6312 disk (64109e623abd6955c8fb110b592e68b7) C:\Windows\system32\drivers\disk.sys 10:48:06.0623 6312 disk - ok 10:48:06.0679 6312 Dnscache (4805d9a6d281c7a7defd9094dec6af7d) C:\Windows\System32\dnsrslvr.dll 10:48:06.0681 6312 Dnscache - ok 10:48:06.0707 6312 dot3svc (5af620a08c614e24206b79e8153cf1a8) C:\Windows\System32\dot3svc.dll 10:48:06.0711 6312 dot3svc - ok 10:48:06.0736 6312 DPS (a622e888f8aa2f6b49e9bc466f0e5def) C:\Windows\system32\dps.dll 10:48:06.0739 6312 DPS - ok 10:48:06.0775 6312 drmkaud (97fef831ab90bee128c9af390e243f80) C:\Windows\system32\drivers\drmkaud.sys 10:48:06.0776 6312 drmkaud - ok 10:48:06.0809 6312 DXGKrnl (85f33880b8cfb554bd3d9ccdb486845a) C:\Windows\System32\drivers\dxgkrnl.sys 10:48:06.0816 6312 DXGKrnl - ok 10:48:06.0838 6312 E1G60 (5425f74ac0c1dbd96a1e04f17d63f94c) C:\Windows\system32\DRIVERS\E1G60I32.sys 10:48:06.0840 6312 E1G60 - ok 10:48:06.0860 6312 EapHost (c0b95e40d85cd807d614e264248a45b9) C:\Windows\System32\eapsvc.dll 10:48:06.0862 6312 EapHost - ok 10:48:06.0887 6312 Ecache (dd2cd259d83d8b72c02c5f2331ff9d68) C:\Windows\system32\drivers\ecache.sys 10:48:06.0889 6312 Ecache - ok 10:48:06.0973 6312 eeCtrl (70aeac5d481b2904b40f2173e280b1b5) C:\Program Files\Common Files\Symantec Shared\EENGINE\eeCtrl.sys 10:48:06.0979 6312 eeCtrl - ok 10:48:07.0027 6312 ehRecvr (9be3744d295a7701eb425332014f0797) C:\Windows\ehome\ehRecvr.exe 10:48:07.0032 6312 ehRecvr - ok 10:48:07.0048 6312 ehSched (ad1870c8e5d6dd340c829e6074bf3c3f) C:\Windows\ehome\ehsched.exe 10:48:07.0051 6312 ehSched - ok 10:48:07.0062 6312 ehstart (c27c4ee8926e74aa72efcab24c5242c3) C:\Windows\ehome\ehstart.dll 10:48:07.0064 6312 ehstart - ok 10:48:07.0112 6312 elxstor (23b62471681a124889978f6295b3f4c6) C:\Windows\system32\drivers\elxstor.sys 10:48:07.0117 6312 elxstor - ok 10:48:07.0157 6312 EMDMgmt (70b1a86df0c8ead17d2bc332edae2c7c) C:\Windows\system32\emdmgmt.dll 10:48:07.0163 6312 EMDMgmt - ok 10:48:07.0246 6312 EraserUtilRebootDrv (00bd6fc4a873d3341dcf9aef2d3c841e) C:\Program Files\Common Files\Symantec Shared\EENGINE\EraserUtilRebootDrv.sys 10:48:07.0250 6312 EraserUtilRebootDrv - ok 10:48:07.0275 6312 ErrDev (3db974f3935483555d7148663f726c61) C:\Windows\system32\drivers\errdev.sys 10:48:07.0276 6312 ErrDev - ok 10:48:07.0346 6312 ETService (4d06d9a26227ac485305133916888df1) C:\Program Files\EMACHINES\eMachines Recovery Management\Service\ETService.exe 10:48:07.0350 6312 ETService - ok 10:48:07.0390 6312 EventSystem (3cb3343d720168b575133a0a20dc2465) C:\Windows\system32\es.dll 10:48:07.0393 6312 EventSystem - ok 10:48:07.0423 6312 exfat (0d858eb20589a34efb25695acaa6aa2d) C:\Windows\system32\drivers\exfat.sys 10:48:07.0425 6312 exfat - ok 10:48:07.0449 6312 fastfat (3c489390c2e2064563727752af8eab9e) C:\Windows\system32\drivers\fastfat.sys 10:48:07.0452 6312 fastfat - ok 10:48:07.0515 6312 FastUserSwitchingCompatibility (15b8f92f6e5c860ca6e49d129feb8031) C:\Windows\system32\FastUserSwitchingCompatibilityex.dll 10:48:07.0517 6312 FastUserSwitchingCompatibility - ok 10:48:07.0541 6312 fdc (afe1e8b9782a0dd7fb46bbd88e43f89a) C:\Windows\system32\DRIVERS\fdc.sys 10:48:07.0542 6312 fdc - ok 10:48:07.0559 6312 fdPHost (6629b5f0e98151f4afdd87567ea32ba3) C:\Windows\system32\fdPHost.dll 10:48:07.0561 6312 fdPHost - ok 10:48:07.0569 6312 FDResPub (89ed56dce8e47af40892778a5bd31fd2) C:\Windows\system32\fdrespub.dll 10:48:07.0571 6312 FDResPub - ok 10:48:07.0614 6312 FileInfo (a8c0139a884861e3aae9cfe73b208a9f) C:\Windows\system32\drivers\fileinfo.sys 10:48:07.0616 6312 FileInfo - ok 10:48:07.0624 6312 Filetrace (0ae429a696aecbc5970e3cf2c62635ae) C:\Windows\system32\drivers\filetrace.sys 10:48:07.0626 6312 Filetrace - ok 10:48:07.0647 6312 flpydisk (85b7cf99d532820495d68d747fda9ebd) C:\Windows\system32\DRIVERS\flpydisk.sys 10:48:07.0648 6312 flpydisk - ok 10:48:07.0678 6312 FltMgr (05ea53afe985443011e36dab07343b46) C:\Windows\system32\drivers\fltmgr.sys 10:48:07.0681 6312 FltMgr - ok 10:48:07.0719 6312 FontCache3.0.0.0 (c9be08664611ddaf98e2331e9288b00b) C:\Windows\Microsoft.Net\Framework\v3.0\WPF\PresentationFontCache.exe 10:48:07.0722 6312 FontCache3.0.0.0 - ok 10:48:07.0739 6312 Fs_Rec (65ea8b77b5851854f0c55c43fa51a198) C:\Windows\system32\drivers\Fs_Rec.sys 10:48:07.0740 6312 Fs_Rec - ok 10:48:07.0770 6312 gagp30kx (34582a6e6573d54a07ece5fe24a126b5) C:\Windows\system32\drivers\gagp30kx.sys 10:48:07.0771 6312 gagp30kx - ok 10:48:07.0840 6312 GameConsoleService (551d463e4cceb5240234da6718c93a44) C:\Program Files\eMachines Games\eMachines Game Console\GameConsoleService.exe 10:48:07.0845 6312 GameConsoleService - ok 10:48:07.0887 6312 GEARAspiWDM (ab8a6a87d9d7255c3884d5b9541a6e80) C:\Windows\system32\Drivers\GEARAspiWDM.sys 10:48:07.0888 6312 GEARAspiWDM - ok 10:48:07.0969 6312 GoogleDesktopManager-051210-111108 (9f5f2f0fb0a7f5aa9f16b9a7b6dad89f) C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe 10:48:07.0970 6312 GoogleDesktopManager-051210-111108 - ok 10:48:08.0013 6312 gpsvc (d9f1113d9401185245573350712f92fc) C:\Windows\System32\gpsvc.dll 10:48:08.0022 6312 gpsvc - ok 10:48:08.0102 6312 gupdate (8f0de4fef8201e306f9938b0905ac96a) C:\Program Files\Google\Update\GoogleUpdate.exe 10:48:08.0105 6312 gupdate - ok 10:48:08.0112 6312 gupdatem (8f0de4fef8201e306f9938b0905ac96a) C:\Program Files\Google\Update\GoogleUpdate.exe 10:48:08.0114 6312 gupdatem - ok 10:48:08.0147 6312 gusvc (cc839e8d766cc31a7710c9f38cf3e375) C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe 10:48:08.0151 6312 gusvc - ok 10:48:08.0184 6312 HdAudAddService (cb04c744be0a61b1d648faed182c3b59) C:\Windows\system32\drivers\HdAudio.sys 10:48:08.0188 6312 HdAudAddService - ok 10:48:08.0205 6312 HDAudBus (c87b1ee051c0464491c1a7b03fa0bc99) C:\Windows\system32\DRIVERS\HDAudBus.sys 10:48:08.0207 6312 HDAudBus - ok 10:48:08.0222 6312 HidBth (1338520e78d90154ed6be8f84de5fceb) C:\Windows\system32\drivers\hidbth.sys 10:48:08.0224 6312 HidBth - ok 10:48:08.0237 6312 HidIr (ff3160c3a2445128c5a6d9b076da519e) C:\Windows\system32\drivers\hidir.sys 10:48:08.0238 6312 HidIr - ok 10:48:08.0268 6312 hidserv (8fa640195279ace21bea91396a0054fc) C:\Windows\system32\hidserv.dll 10:48:08.0270 6312 hidserv - ok 10:48:08.0322 6312 HidUsb (854ca287ab7faf949617a788306d967e) C:\Windows\system32\DRIVERS\hidusb.sys 10:48:08.0323 6312 HidUsb - ok 10:48:08.0352 6312 hkmsvc (d8ad255b37da92434c26e4876db7d418) C:\Windows\system32\kmsvc.dll 10:48:08.0354 6312 hkmsvc - ok 10:48:08.0384 6312 HpCISSs (16ee7b23a009e00d835cdb79574a91a6) C:\Windows\system32\drivers\hpcisss.sys 10:48:08.0386 6312 HpCISSs - ok 10:48:08.0448 6312 HTTP (96e241624c71211a79c84f50a8e71cab) C:\Windows\system32\drivers\HTTP.sys 10:48:08.0452 6312 HTTP - ok 10:48:08.0465 6312 i2omp (c6b032d69650985468160fc9937cf5b4) C:\Windows\system32\drivers\i2omp.sys 10:48:08.0466 6312 i2omp - ok 10:48:08.0509 6312 i8042prt (22d56c8184586b7a1f6fa60be5f5a2bd) C:\Windows\system32\DRIVERS\i8042prt.sys 10:48:08.0511 6312 i8042prt - ok 10:48:08.0544 6312 iaStorV (54155ea1b0df185878e0fc9ec3ac3a14) C:\Windows\system32\drivers\iastorv.sys 10:48:08.0548 6312 iaStorV - ok 10:48:08.0638 6312 idsvc (7b630acaed64fef0c3e1cf255cb56686) C:\Windows\Microsoft.NET\Framework\v3.0\Windows Communication Foundation\infocard.exe 10:48:08.0651 6312 idsvc - ok 10:48:08.0731 6312 IDSvix86 (74f2b7d99b8613eac36edf22a2ab3b08) C:\PROGRA~2\Symantec\DEFINI~1\SymcData\ipsdefs\20090811.002\IDSvix86.sys 10:48:08.0736 6312 IDSvix86 - ok 10:48:08.0911 6312 IHA_MessageCenter (c135bff15563592b8ea070ea109967f7) C:\Program Files\Verizon\IHA_MessageCenter\Bin\Verizon_IHAMessageCenter.exe 10:48:08.0916 6312 IHA_MessageCenter - ok 10:48:08.0991 6312 iirsp (2d077bf86e843f901d8db709c95b49a5) C:\Windows\system32\drivers\iirsp.sys 10:48:08.0993 6312 iirsp - ok 10:48:09.0066 6312 IKEEXT (a3bc480a2bf8aa8e4dabd2d5dce0afac) C:\Windows\System32\ikeext.dll 10:48:09.0074 6312 IKEEXT - ok 10:48:09.0110 6312 int15 (c6e5276c00ebdeb096bb5ef4b797d1b6) C:\Windows\system32\drivers\int15.sys 10:48:09.0111 6312 int15 - ok 10:48:09.0233 6312 IntcAzAudAddService (23ebcee9aaa4d6c88728791fab462456) C:\Windows\system32\drivers\RTKVHDA.sys 10:48:09.0264 6312 IntcAzAudAddService - ok 10:48:09.0376 6312 intelide (83aa759f3189e6370c30de5dc5590718) C:\Windows\system32\drivers\intelide.sys 10:48:09.0377 6312 intelide - ok 10:48:09.0442 6312 intelppm (224191001e78c89dfa78924c3ea595ff) C:\Windows\system32\DRIVERS\intelppm.sys 10:48:09.0444 6312 intelppm - ok 10:48:09.0486 6312 IPBusEnum (9ac218c6e6105477484c6fdbe7d409a4) C:\Windows\system32\ipbusenum.dll 10:48:09.0490 6312 IPBusEnum - ok 10:48:09.0530 6312 IpFilterDriver (62c265c38769b864cb25b4bcf62df6c3) C:\Windows\system32\DRIVERS\ipfltdrv.sys 10:48:09.0532 6312 IpFilterDriver - ok 10:48:09.0541 6312 IpInIp - ok 10:48:09.0592 6312 IPMIDRV (b25aaf203552b7b3491139d582b39ad1) C:\Windows\system32\drivers\ipmidrv.sys 10:48:09.0593 6312 IPMIDRV - ok 10:48:09.0618 6312 IPNAT (8793643a67b42cec66490b2a0cf92d68) C:\Windows\system32\DRIVERS\ipnat.sys 10:48:09.0619 6312 IPNAT - ok 10:48:09.0647 6312 IRENUM (109c0dfb82c3632fbd11949b73aeeac9) C:\Windows\system32\drivers\irenum.sys 10:48:09.0648 6312 IRENUM - ok 10:48:09.0684 6312 isapnp (6c70698a3e5c4376c6ab5c7c17fb0614) C:\Windows\system32\drivers\isapnp.sys 10:48:09.0686 6312 isapnp - ok 10:48:09.0737 6312 iScsiPrt (f247eec28317f6c739c16de420097301) C:\Windows\system32\DRIVERS\msiscsi.sys 10:48:09.0739 6312 iScsiPrt - ok 10:48:09.0780 6312 iteatapi (bced60d16156e428f8df8cf27b0df150) C:\Windows\system32\drivers\iteatapi.sys 10:48:09.0781 6312 iteatapi - ok 10:48:09.0828 6312 iteraid (06fa654504a498c30adca8bec4e87e7e) C:\Windows\system32\drivers\iteraid.sys 10:48:09.0835 6312 iteraid - ok 10:48:09.0859 6312 kbdclass (37605e0a8cf00cbba538e753e4344c6e) C:\Windows\system32\DRIVERS\kbdclass.sys 10:48:09.0860 6312 kbdclass - ok 10:48:09.0877 6312 kbdhid (18247836959ba67e3511b62846b9c2e0) C:\Windows\system32\DRIVERS\kbdhid.sys 10:48:09.0878 6312 kbdhid - ok 10:48:09.0926 6312 KeyIso (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 10:48:09.0929 6312 KeyIso - ok 10:48:09.0965 6312 KSecDD (7a0cf7908b6824d6a2a1d313e5ae3dca) C:\Windows\system32\Drivers\ksecdd.sys 10:48:09.0971 6312 KSecDD - ok 10:48:10.0011 6312 KtmRm (8078f8f8f7a79e2e6b494523a828c585) C:\Windows\system32\msdtckrm.dll 10:48:10.0016 6312 KtmRm - ok 10:48:10.0105 6312 LanmanServer (1925e63c91cf1610ae41bfd539062079) C:\Windows\system32\srvsvc.dll 10:48:10.0109 6312 LanmanServer - ok 10:48:10.0188 6312 LanmanWorkstation (2ae2e1628c5d3f1c0a46a67c9fa1df15) C:\Windows\System32\wkssvc.dll 10:48:10.0193 6312 LanmanWorkstation - ok 10:48:10.0365 6312 LiveUpdate (36375738dc0b3cd1f764268008e74fdf) c:\Program Files\Symantec\LiveUpdate\LuComServer_3_4.EXE 10:48:10.0392 6312 LiveUpdate - ok 10:48:10.0471 6312 LiveUpdate Notice (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 10:48:10.0473 6312 LiveUpdate Notice - ok 10:48:10.0585 6312 lltdio (d1c5883087a0c3f1344d9d55a44901f6) C:\Windows\system32\DRIVERS\lltdio.sys 10:48:10.0586 6312 lltdio - ok 10:48:10.0626 6312 lltdsvc (2d5a428872f1442631d0959a34abff63) C:\Windows\System32\lltdsvc.dll 10:48:10.0630 6312 lltdsvc - ok 10:48:10.0655 6312 lmhosts (35d40113e4a5b961b6ce5c5857702518) C:\Windows\System32\lmhsvc.dll 10:48:10.0657 6312 lmhosts - ok 10:48:10.0764 6312 LMIGuardianSvc (c2bc96051da4330c1fcf2fe13f60a748) C:\Program Files\LogMeIn\x86\LMIGuardianSvc.exe 10:48:10.0770 6312 LMIGuardianSvc - ok 10:48:10.0782 6312 LMIInfo (4f69faaabb7db0d43e327c0b6aab40fc) C:\Program Files\LogMeIn\x86\RaInfo.sys 10:48:10.0784 6312 LMIInfo - ok 10:48:10.0815 6312 LMIMaint (8960ac10842199c9dc2ec0956f5a4a8d) C:\Program Files\LogMeIn\x86\RaMaint.exe 10:48:10.0818 6312 LMIMaint - ok 10:48:10.0854 6312 lmimirr (4477689e2d8ae6b78ba34c9af4cc1ed1) C:\Windows\system32\DRIVERS\lmimirr.sys 10:48:10.0855 6312 lmimirr - ok 10:48:10.0873 6312 LMIRfsClientNP - ok 10:48:10.0923 6312 LMIRfsDriver (3faa563ddf853320f90259d455a01d79) C:\Windows\system32\drivers\LMIRfsDriver.sys 10:48:10.0925 6312 LMIRfsDriver - ok 10:48:10.0954 6312 LogMeIn (432618fa75b61059d2c57d6a7e55147a) C:\Program Files\LogMeIn\x86\LogMeIn.exe 10:48:10.0960 6312 LogMeIn - ok 10:48:10.0988 6312 LSI_FC (c7e15e82879bf3235b559563d4185365) C:\Windows\system32\drivers\lsi_fc.sys 10:48:10.0991 6312 LSI_FC - ok 10:48:11.0007 6312 LSI_SAS (ee01ebae8c9bf0fa072e0ff68718920a) C:\Windows\system32\drivers\lsi_sas.sys 10:48:11.0009 6312 LSI_SAS - ok 10:48:11.0029 6312 LSI_SCSI (912a04696e9ca30146a62afa1463dd5c) C:\Windows\system32\drivers\lsi_scsi.sys 10:48:11.0032 6312 LSI_SCSI - ok 10:48:11.0050 6312 luafv (8f5c7426567798e62a3b3614965d62cc) C:\Windows\system32\drivers\luafv.sys 10:48:11.0054 6312 luafv - ok 10:48:11.0107 6312 lxdwCATSCustConnectService (0aeb868b9b13b74d9a6fb06630fd32dd) C:\Windows\system32\spool\DRIVERS\W32X86\3\\lxdwserv.exe 10:48:11.0111 6312 lxdwCATSCustConnectService - ok 10:48:11.0128 6312 lxdw_device - ok 10:48:11.0182 6312 MBAMProtector (69a6268d7f81e53d568ab4e7e991caf3) C:\Windows\system32\drivers\mbam.sys 10:48:11.0183 6312 MBAMProtector - ok 10:48:11.0288 6312 MBAMService (94e920be59b9ab65d95e582dbaa136ac) C:\Program Files\Malwarebytes' Anti-Malware\mbamservice.exe 10:48:11.0292 6312 MBAMService - ok 10:48:11.0388 6312 McciCMService (f8b823414a22dbf3bec10dcaa5f93cd8) C:\Program Files\Common Files\Motive\McciCMService.exe 10:48:11.0392 6312 McciCMService - ok 10:48:11.0419 6312 Mcx2Svc (aef9babb8a506bc4ce0451a64aaded46) C:\Windows\system32\Mcx2Svc.dll 10:48:11.0422 6312 Mcx2Svc - ok 10:48:11.0455 6312 megasas (0001ce609d66632fa17b84705f658879) C:\Windows\system32\drivers\megasas.sys 10:48:11.0457 6312 megasas - ok 10:48:11.0493 6312 MegaSR (c252f32cd9a49dbfc25ecf26ebd51a99) C:\Windows\system32\drivers\megasr.sys 10:48:11.0499 6312 MegaSR - ok 10:48:11.0526 6312 MMCSS (1076ffcffaae8385fd62dfcb25ac4708) C:\Windows\system32\mmcss.dll 10:48:11.0529 6312 MMCSS - ok 10:48:11.0548 6312 Modem (e13b5ea0f51ba5b1512ec671393d09ba) C:\Windows\system32\drivers\modem.sys 10:48:11.0549 6312 Modem - ok 10:48:11.0580 6312 monitor (0a9bb33b56e294f686abb7c1e4e2d8a8) C:\Windows\system32\DRIVERS\monitor.sys 10:48:11.0582 6312 monitor - ok 10:48:11.0599 6312 mouclass (5bf6a1326a335c5298477754a506d263) C:\Windows\system32\DRIVERS\mouclass.sys 10:48:11.0601 6312 mouclass - ok 10:48:11.0628 6312 mouhid (93b8d4869e12cfbe663915502900876f) C:\Windows\system32\DRIVERS\mouhid.sys 10:48:11.0629 6312 mouhid - ok 10:48:11.0643 6312 MountMgr (bdafc88aa6b92f7842416ea6a48e1600) C:\Windows\system32\drivers\mountmgr.sys 10:48:11.0645 6312 MountMgr - ok 10:48:11.0690 6312 mpio (511d011289755dd9f9a7579fb0b064e6) C:\Windows\system32\drivers\mpio.sys 10:48:11.0692 6312 mpio - ok 10:48:11.0720 6312 mpsdrv (22241feba9b2defa669c8cb0a8dd7d2e) C:\Windows\system32\drivers\mpsdrv.sys 10:48:11.0722 6312 mpsdrv - ok 10:48:11.0739 6312 Mraid35x (4fbbb70d30fd20ec51f80061703b001e) C:\Windows\system32\drivers\mraid35x.sys 10:48:11.0740 6312 Mraid35x - ok 10:48:11.0791 6312 MREMP50 (9bd4dcb5412921864a7aacdedfbd1923) C:\PROGRA~1\COMMON~1\Motive\MREMP50.SYS 10:48:11.0793 6312 MREMP50 - ok 10:48:11.0799 6312 MREMPR5 - ok 10:48:11.0814 6312 MRENDIS5 - ok 10:48:11.0848 6312 MRESP50 (07c02c892e8e1a72d6bf35004f0e9c5e) C:\PROGRA~1\COMMON~1\Motive\MRESP50.SYS 10:48:11.0850 6312 MRESP50 - ok 10:48:11.0876 6312 MRxDAV (ae3de84536b6799d2267443cec8edbb9) C:\Windows\system32\drivers\mrxdav.sys 10:48:11.0878 6312 MRxDAV - ok 10:48:11.0952 6312 mrxsmb (5734a0f2be7e495f7d3ed6efd4b9f5a1) C:\Windows\system32\DRIVERS\mrxsmb.sys 10:48:11.0954 6312 mrxsmb - ok 10:48:12.0004 6312 mrxsmb10 (6b5fa5adfacac9dbbe0991f4566d7d55) C:\Windows\system32\DRIVERS\mrxsmb10.sys 10:48:12.0008 6312 mrxsmb10 - ok 10:48:12.0026 6312 mrxsmb20 (5c80d8159181c7abf1b14ba703b01e0b) C:\Windows\system32\DRIVERS\mrxsmb20.sys 10:48:12.0034 6312 mrxsmb20 - ok 10:48:12.0054 6312 msahci (28023e86f17001f7cd9b15a5bc9ae07d) C:\Windows\system32\drivers\msahci.sys 10:48:12.0055 6312 msahci - ok 10:48:12.0071 6312 msdsm (4468b0f385a86ecddaf8d3ca662ec0e7) C:\Windows\system32\drivers\msdsm.sys 10:48:12.0073 6312 msdsm - ok 10:48:12.0096 6312 MSDTC (fd7520cc3a80c5fc8c48852bb24c6ded) C:\Windows\System32\msdtc.exe 10:48:12.0099 6312 MSDTC - ok 10:48:12.0127 6312 Msfs (a9927f4a46b816c92f461acb90cf8515) C:\Windows\system32\drivers\Msfs.sys 10:48:12.0128 6312 Msfs - ok 10:48:12.0147 6312 msisadrv (0f400e306f385c56317357d6dea56f62) C:\Windows\system32\drivers\msisadrv.sys 10:48:12.0149 6312 msisadrv - ok 10:48:12.0178 6312 MSiSCSI (85466c0757a23d9a9aecdc0755203cb2) C:\Windows\system32\iscsiexe.dll 10:48:12.0182 6312 MSiSCSI - ok 10:48:12.0190 6312 msiserver - ok 10:48:12.0207 6312 MSKSSRV (d8c63d34d9c9e56c059e24ec7185cc07) C:\Windows\system32\drivers\MSKSSRV.sys 10:48:12.0209 6312 MSKSSRV - ok 10:48:12.0247 6312 MSPCLOCK (1d373c90d62ddb641d50e55b9e78d65e) C:\Windows\system32\drivers\MSPCLOCK.sys 10:48:12.0248 6312 MSPCLOCK - ok 10:48:12.0264 6312 MSPQM (b572da05bf4e098d4bba3a4734fb505b) C:\Windows\system32\drivers\MSPQM.sys 10:48:12.0266 6312 MSPQM - ok 10:48:12.0284 6312 MsRPC (b5614aecb05a9340aa0fb55bf561cc63) C:\Windows\system32\drivers\MsRPC.sys 10:48:12.0287 6312 MsRPC - ok 10:48:12.0310 6312 mssmbios (e384487cb84be41d09711c30ca79646c) C:\Windows\system32\DRIVERS\mssmbios.sys 10:48:12.0312 6312 mssmbios - ok 10:48:12.0329 6312 MSTEE (7199c1eec1e4993caf96b8c0a26bd58a) C:\Windows\system32\drivers\MSTEE.sys 10:48:12.0330 6312 MSTEE - ok 10:48:12.0343 6312 Mup (6dfd1d322de55b0b7db7d21b90bec49c) C:\Windows\system32\Drivers\mup.sys 10:48:12.0345 6312 Mup - ok 10:48:12.0378 6312 napagent (c43b25863fbd65b6d2a142af3ae320ca) C:\Windows\system32\qagentRT.dll 10:48:12.0384 6312 napagent - ok 10:48:12.0417 6312 NativeWifiP (3c21ce48ff529bb73dadb98770b54025) C:\Windows\system32\DRIVERS\nwifi.sys 10:48:12.0420 6312 NativeWifiP - ok 10:48:12.0504 6312 NAVENG (7b87fe07b1b782efa931729fe3adb5ad) C:\PROGRA~2\Symantec\DEFINI~1\VIRUSD~1\20090815.019\NAVENG.SYS 10:48:12.0506 6312 NAVENG - ok 10:48:12.0549 6312 NAVEX15 (b756abc1a20e951c89228970b7cad585) C:\PROGRA~2\Symantec\DEFINI~1\VIRUSD~1\20090815.019\NAVEX15.SYS 10:48:12.0563 6312 NAVEX15 - ok 10:48:12.0617 6312 NDIS (9bdc71790fa08f0a0b5f10462b1bd0b1) C:\Windows\system32\drivers\ndis.sys 10:48:12.0624 6312 NDIS - ok 10:48:12.0639 6312 NdisTapi (0e186e90404980569fb449ba7519ae61) C:\Windows\system32\DRIVERS\ndistapi.sys 10:48:12.0640 6312 NdisTapi - ok 10:48:12.0658 6312 Ndisuio (d6973aa34c4d5d76c0430b181c3cd389) C:\Windows\system32\DRIVERS\ndisuio.sys 10:48:12.0659 6312 Ndisuio - ok 10:48:12.0687 6312 NdisWan (3d14c3b3496f88890d431e8aa022a411) C:\Windows\system32\DRIVERS\ndiswan.sys 10:48:12.0689 6312 NdisWan - ok 10:48:12.0718 6312 NDProxy (71dab552b41936358f3b541ae5997fb3) C:\Windows\system32\drivers\NDProxy.sys 10:48:12.0719 6312 NDProxy - ok 10:48:12.0738 6312 NetBIOS (bcd093a5a6777cf626434568dc7dba78) C:\Windows\system32\DRIVERS\netbios.sys 10:48:12.0740 6312 NetBIOS - ok 10:48:12.0764 6312 netbt (7c5fee5b1c5728507cd96fb4a13e7a02) C:\Windows\system32\DRIVERS\netbt.sys 10:48:12.0767 6312 netbt - ok 10:48:12.0809 6312 Netlogon (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 10:48:12.0811 6312 Netlogon - ok 10:48:12.0839 6312 Netman (c8052711daecc48b982434c5116ca401) C:\Windows\System32\netman.dll 10:48:12.0846 6312 Netman - ok 10:48:12.0864 6312 netprofm (2ef3bbe22e5a5acd1428ee387a0d0172) C:\Windows\System32\netprofm.dll 10:48:12.0867 6312 netprofm - ok 10:48:12.0912 6312 NetTcpPortSharing (0ad5876ef4e9eb77c8f93eb5b2fff386) C:\Windows\Microsoft.NET\Framework\v3.0\Windows Communication Foundation\SMSvcHost.exe 10:48:12.0914 6312 NetTcpPortSharing - ok 10:48:12.0976 6312 NetworkLog (1214cfc194041bf48a8746d5c7f85161) C:\Windows\svcs.exe 10:48:12.0983 6312 NetworkLog - ok 10:48:13.0018 6312 nfrd960 (2e7fb731d4790a1bc6270accefacb36e) C:\Windows\system32\drivers\nfrd960.sys 10:48:13.0020 6312 nfrd960 - ok 10:48:13.0045 6312 NlaSvc (2997b15415f9bbe05b5a4c1c85e0c6a2) C:\Windows\System32\nlasvc.dll 10:48:13.0049 6312 NlaSvc - ok 10:48:13.0066 6312 Npfs (ecb5003f484f9ed6c608d6d6c7886cbb) C:\Windows\system32\drivers\Npfs.sys 10:48:13.0068 6312 Npfs - ok 10:48:13.0088 6312 nsi (8bb86f0c7eea2bded6fe095d0b4ca9bd) C:\Windows\system32\nsisvc.dll 10:48:13.0091 6312 nsi - ok 10:48:13.0104 6312 nsiproxy (609773e344a97410ce4ebf74a8914fcf) C:\Windows\system32\drivers\nsiproxy.sys 10:48:13.0106 6312 nsiproxy - ok 10:48:13.0161 6312 Ntfs (b4effe29eb4f15538fd8a9681108492d) C:\Windows\system32\drivers\Ntfs.sys 10:48:13.0170 6312 Ntfs - ok 10:48:13.0197 6312 ntrigdigi (e875c093aec0c978a90f30c9e0dfbb72) C:\Windows\system32\drivers\ntrigdigi.sys 10:48:13.0199 6312 ntrigdigi - ok 10:48:13.0213 6312 Null (c5dbbcda07d780bda9b685df333bb41e) C:\Windows\system32\drivers\Null.sys 10:48:13.0214 6312 Null - ok 10:48:13.0291 6312 NVENETFD (c39ad3b818502edfa4b819148b72a0e3) C:\Windows\system32\DRIVERS\nvmfdx32.sys 10:48:13.0301 6312 NVENETFD - ok 10:48:13.0575 6312 nvlddmkm (69d60d2ecd43d0f9f3accc16926e9128) C:\Windows\system32\DRIVERS\nvlddmkm.sys 10:48:13.0637 6312 nvlddmkm - ok 10:48:13.0740 6312 nvraid (2edf9e7751554b42cbb60116de727101) C:\Windows\system32\drivers\nvraid.sys 10:48:13.0741 6312 nvraid - ok 10:48:13.0774 6312 nvstor (abed0c09758d1d97db0042dbb2688177) C:\Windows\system32\drivers\nvstor.sys 10:48:13.0776 6312 nvstor - ok 10:48:13.0808 6312 nvstor32 (fa7b8eca6e845b244b7e30a9dcd82c6c) C:\Windows\system32\DRIVERS\nvstor32.sys 10:48:13.0811 6312 nvstor32 - ok 10:48:13.0847 6312 nvsvc (f397a6fa4b83d243ad25a1dc401237a0) C:\Windows\system32\nvvsvc.exe 10:48:13.0851 6312 nvsvc - ok 10:48:13.0876 6312 nv_agp (18bbdf913916b71bd54575bdb6eeac0b) C:\Windows\system32\drivers\nv_agp.sys 10:48:13.0878 6312 nv_agp - ok 10:48:13.0887 6312 NwlnkFlt - ok 10:48:13.0904 6312 NwlnkFwd - ok 10:48:14.0022 6312 odserv (785f487a64950f3cb8e9f16253ba3b7b) C:\Program Files\Common Files\Microsoft Shared\OFFICE12\ODSERV.EXE 10:48:14.0029 6312 odserv - ok 10:48:14.0051 6312 ohci1394 (be32da025a0be1878f0ee8d6d9386cd5) C:\Windows\system32\drivers\ohci1394.sys 10:48:14.0054 6312 ohci1394 - ok 10:48:14.0092 6312 ose (5a432a042dae460abe7199b758e8606c) C:\Program Files\Common Files\Microsoft Shared\Source Engine\OSE.EXE 10:48:14.0095 6312 ose - ok 10:48:14.0138 6312 p2pimsvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 10:48:14.0149 6312 p2pimsvc - ok 10:48:14.0161 6312 p2psvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 10:48:14.0170 6312 p2psvc - ok 10:48:14.0206 6312 Parport (0fa9b5055484649d63c303fe404e5f4d) C:\Windows\system32\drivers\parport.sys 10:48:14.0208 6312 Parport - ok 10:48:14.0233 6312 partmgr (3b38467e7c3daed009dfe359e17f139f) C:\Windows\system32\drivers\partmgr.sys 10:48:14.0235 6312 partmgr - ok 10:48:14.0253 6312 Parvdm (4f9a6a8a31413180d0fcb279ad5d8112) C:\Windows\system32\drivers\parvdm.sys 10:48:14.0254 6312 Parvdm - ok 10:48:14.0279 6312 PcaSvc (c6276ad11f4bb49b58aa1ed88537f14a) C:\Windows\System32\pcasvc.dll 10:48:14.0284 6312 PcaSvc - ok 10:48:14.0318 6312 pci (01b94418deb235dff777cc80076354b4) C:\Windows\system32\drivers\pci.sys 10:48:14.0320 6312 pci - ok 10:48:14.0345 6312 pciide (fc175f5ddab666d7f4d17449a547626f) C:\Windows\system32\drivers\pciide.sys 10:48:14.0347 6312 pciide - ok 10:48:14.0387 6312 pcmcia (e6f3fb1b86aa519e7698ad05e58b04e5) C:\Windows\system32\drivers\pcmcia.sys 10:48:14.0390 6312 pcmcia - ok 10:48:14.0438 6312 PEAUTH (6349f6ed9c623b44b52ea3c63c831a92) C:\Windows\system32\drivers\peauth.sys 10:48:14.0449 6312 PEAUTH - ok 10:48:14.0549 6312 pla (b1689df169143f57053f795390c99db3) C:\Windows\system32\pla.dll 10:48:14.0564 6312 pla - ok 10:48:14.0660 6312 PlugPlay (78f975cb6d18265be6f492edb2d7bc7b) C:\Windows\system32\umpnpmgr.dll 10:48:14.0666 6312 PlugPlay - ok 10:48:14.0709 6312 PNRPAutoReg (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 10:48:14.0717 6312 PNRPAutoReg - ok 10:48:14.0728 6312 PNRPsvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 10:48:14.0737 6312 PNRPsvc - ok 10:48:14.0772 6312 PolicyAgent (47b8f37aa18b74d8c2e1bc1a7a2c8f8a) C:\Windows\System32\ipsecsvc.dll 10:48:14.0777 6312 PolicyAgent - ok 10:48:14.0826 6312 PptpMiniport (ecfffaec0c1ecd8dbc77f39070ea1db1) C:\Windows\system32\DRIVERS\raspptp.sys 10:48:14.0828 6312 PptpMiniport - ok 10:48:14.0843 6312 Processor (2027293619dd0f047c584cf2e7df4ffd) C:\Windows\system32\drivers\processr.sys 10:48:14.0844 6312 Processor - ok 10:48:14.0875 6312 ProfSvc (b627e4fc8585e8843c5905d4d3587a90) C:\Windows\system32\profsvc.dll 10:48:14.0879 6312 ProfSvc - ok 10:48:14.0942 6312 ProtectedStorage (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 10:48:14.0944 6312 ProtectedStorage - ok 10:48:14.0981 6312 PSched (bfef604508a0ed1eae2a73e872555ffb) C:\Windows\system32\DRIVERS\pacer.sys 10:48:14.0983 6312 PSched - ok 10:48:15.0038 6312 ql2300 (0a6db55afb7820c99aa1f3a1d270f4f6) C:\Windows\system32\drivers\ql2300.sys 10:48:15.0047 6312 ql2300 - ok 10:48:15.0072 6312 ql40xx (81a7e5c076e59995d54bc1ed3a16e60b) C:\Windows\system32\drivers\ql40xx.sys 10:48:15.0074 6312 ql40xx - ok 10:48:15.0114 6312 QWAVE (e9ecae663f47e6cb43962d18ab18890f) C:\Windows\system32\qwave.dll 10:48:15.0122 6312 QWAVE - ok 10:48:15.0140 6312 QWAVEdrv (9f5e0e1926014d17486901c88eca2db7) C:\Windows\system32\drivers\qwavedrv.sys 10:48:15.0142 6312 QWAVEdrv - ok 10:48:15.0178 6312 RasAcd (147d7f9c556d259924351feb0de606c3) C:\Windows\system32\DRIVERS\rasacd.sys 10:48:15.0179 6312 RasAcd - ok 10:48:15.0201 6312 RasAuto (f6a452eb4ceadbb51c9e0ee6b3ecef0f) C:\Windows\System32\rasauto.dll 10:48:15.0205 6312 RasAuto - ok 10:48:15.0223 6312 Rasl2tp (a214adbaf4cb47dd2728859ef31f26b0) C:\Windows\system32\DRIVERS\rasl2tp.sys 10:48:15.0225 6312 Rasl2tp - ok 10:48:15.0262 6312 RasMan (6e7c284fc5c4ec07ad164d93810385a6) C:\Windows\System32\rasmans.dll 10:48:15.0267 6312 RasMan - ok 10:48:15.0294 6312 RasPppoe (3e9d9b048107b40d87b97df2e48e0744) C:\Windows\system32\DRIVERS\raspppoe.sys 10:48:15.0296 6312 RasPppoe - ok 10:48:15.0312 6312 RasSstp (a7d141684e9500ac928a772ed8e6b671) C:\Windows\system32\DRIVERS\rassstp.sys 10:48:15.0314 6312 RasSstp - ok 10:48:15.0341 6312 rdbss (6e1c5d0457622f9ee35f683110e93d14) C:\Windows\system32\DRIVERS\rdbss.sys 10:48:15.0345 6312 rdbss - ok 10:48:15.0359 6312 RDPCDD (89e59be9a564262a3fb6c4f4f1cd9899) C:\Windows\system32\DRIVERS\RDPCDD.sys 10:48:15.0361 6312 RDPCDD - ok 10:48:15.0394 6312 rdpdr (fbc0bacd9c3d7f6956853f64a66e252d) C:\Windows\system32\drivers\rdpdr.sys 10:48:15.0397 6312 rdpdr - ok 10:48:15.0407 6312 RDPENCDD (9d91fe5286f748862ecffa05f8a0710c) C:\Windows\system32\drivers\rdpencdd.sys 10:48:15.0409 6312 RDPENCDD - ok 10:48:15.0442 6312 RDPWD (e1c18f4097a5abcec941dc4b2f99db7e) C:\Windows\system32\drivers\RDPWD.sys 10:48:15.0445 6312 RDPWD - ok 10:48:15.0471 6312 RemoteAccess (bcdd6b4804d06b1f7ebf29e53a57ece9) C:\Windows\System32\mprdim.dll 10:48:15.0474 6312 RemoteAccess - ok 10:48:15.0508 6312 RemoteRegistry (cc4e32400f3c7253400cf8f3f3a0b676) C:\Windows\system32\regsvc.dll 10:48:15.0512 6312 RemoteRegistry - ok 10:48:15.0540 6312 RpcLocator (5123f83cbc4349d065534eeb6bbdc42b) C:\Windows\system32\locator.exe 10:48:15.0544 6312 RpcLocator - ok 10:48:15.0595 6312 RpcSs (301ae00e12408650baddc04dbc832830) C:\Windows\system32\rpcss.dll 10:48:15.0603 6312 RpcSs - ok 10:48:15.0637 6312 rspndr (9c508f4074a39e8b4b31d27198146fad) C:\Windows\system32\DRIVERS\rspndr.sys 10:48:15.0641 6312 rspndr - ok 10:48:15.0700 6312 SamSs (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 10:48:15.0703 6312 SamSs - ok 10:48:15.0796 6312 SASDIFSV (39763504067962108505bff25f024345) C:\Program Files\SUPERAntiSpyware\SASDIFSV.SYS 10:48:15.0797 6312 SASDIFSV - ok 10:48:15.0849 6312 SASKUTIL (77b9fc20084b48408ad3e87570eb4a85) C:\Program Files\SUPERAntiSpyware\SASKUTIL.SYS 10:48:15.0851 6312 SASKUTIL - ok 10:48:15.0873 6312 sbp2port (3ce8f073a557e172b330109436984e30) C:\Windows\system32\drivers\sbp2port.sys 10:48:15.0875 6312 sbp2port - ok 10:48:15.0899 6312 SCardSvr (11387e32642269c7e62e8b52c060b3c6) C:\Windows\System32\SCardSvr.dll 10:48:15.0903 6312 SCardSvr - ok 10:48:15.0964 6312 Schedule (7b587b8a6d4a99f79d2902d0385f29bd) C:\Windows\system32\schedsvc.dll 10:48:15.0972 6312 Schedule - ok 10:48:15.0998 6312 SCPolicySvc (87c2d0377b23e2d8a41093c2f5fb1a5b) C:\Windows\System32\certprop.dll 10:48:16.0000 6312 SCPolicySvc - ok 10:48:16.0018 6312 SDRSVC (716313d9f6b0529d03f726d5aaf6f191) C:\Windows\System32\SDRSVC.dll 10:48:16.0023 6312 SDRSVC - ok 10:48:16.0128 6312 SeaPort (cc781378e7eda615d2cdca3b17829fa4) C:\Program Files\Microsoft\BingBar\SeaPort.EXE 10:48:16.0132 6312 SeaPort - ok 10:48:16.0152 6312 secdrv (90a3935d05b494a5a39d37e71f09a677) C:\Windows\system32\drivers\secdrv.sys 10:48:16.0154 6312 secdrv - ok 10:48:16.0174 6312 seclogon (fd5199d4d8a521005e4b5ee7fe00fa9b) C:\Windows\system32\seclogon.dll 10:48:16.0177 6312 seclogon - ok 10:48:16.0197 6312 SENS (a9bbab5759771e523f55563d6cbe140f) C:\Windows\System32\sens.dll 10:48:16.0201 6312 SENS - ok 10:48:16.0212 6312 Serenum (68e44e331d46f0fb38f0863a84cd1a31) C:\Windows\system32\drivers\serenum.sys 10:48:16.0214 6312 Serenum - ok 10:48:16.0235 6312 Serial (c70d69a918b178d3c3b06339b40c2e1b) C:\Windows\system32\drivers\serial.sys 10:48:16.0237 6312 Serial - ok 10:48:16.0263 6312 sermouse (8af3d28a879bf75db53a0ee7a4289624) C:\Windows\system32\drivers\sermouse.sys 10:48:16.0265 6312 sermouse - ok 10:48:16.0312 6312 SessionEnv (d2193326f729b163125610dbf3e17d57) C:\Windows\system32\sessenv.dll 10:48:16.0317 6312 SessionEnv - ok 10:48:16.0331 6312 sffdisk (3efa810bdca87f6ecc24f9832243fe86) C:\Windows\system32\drivers\sffdisk.sys 10:48:16.0333 6312 sffdisk - ok 10:48:16.0353 6312 sffp_mmc (e95d451f7ea3e583aec75f3b3ee42dc5) C:\Windows\system32\drivers\sffp_mmc.sys 10:48:16.0355 6312 sffp_mmc - ok 10:48:16.0381 6312 sffp_sd (3d0ea348784b7ac9ea9bd9f317980979) C:\Windows\system32\drivers\sffp_sd.sys 10:48:16.0382 6312 sffp_sd - ok 10:48:16.0391 6312 sfloppy (46ed8e91793b2e6f848015445a0ac188) C:\Windows\system32\drivers\sfloppy.sys 10:48:16.0395 6312 sfloppy - ok 10:48:16.0436 6312 SharedAccess (e1499bd0ff76b1b2fbbf1af339d91165) C:\Windows\System32\ipnathlp.dll 10:48:16.0439 6312 SharedAccess - ok 10:48:16.0498 6312 ShellHWDetection (1e3fdb80e40a3ce645f229dfbdfb7694) C:\Windows\System32\shsvcs.dll 10:48:16.0503 6312 ShellHWDetection - ok 10:48:16.0560 6312 simptcp (1dbafacb52c53b51adef7282586f47ac) C:\Windows\System32\tcpsvcs.exe 10:48:16.0563 6312 simptcp - ok 10:48:16.0603 6312 sisagp (1d76624a09a054f682d746b924e2dbc3) C:\Windows\system32\drivers\sisagp.sys 10:48:16.0605 6312 sisagp - ok 10:48:16.0623 6312 SiSRaid2 (43cb7aa756c7db280d01da9b676cfde2) C:\Windows\system32\drivers\sisraid2.sys 10:48:16.0625 6312 SiSRaid2 - ok 10:48:16.0640 6312 SiSRaid4 (a99c6c8b0baa970d8aa59ddc50b57f94) C:\Windows\system32\drivers\sisraid4.sys 10:48:16.0642 6312 SiSRaid4 - ok 10:48:16.0755 6312 slsvc (0ba91e1358ad25236863039bb2609a2e) C:\Windows\system32\SLsvc.exe 10:48:16.0776 6312 slsvc - ok 10:48:16.0859 6312 SLUINotify (7c6dc44ca0bfa6291629ab764200d1d4) C:\Windows\system32\SLUINotify.dll 10:48:16.0863 6312 SLUINotify - ok 10:48:16.0913 6312 Smb (db1d560bfcbdd3b5ad6ee03f74f9ff8a) C:\Windows\system32\DRIVERS\smb.sys 10:48:16.0915 6312 Suspicious file (Forged): C:\Windows\system32\DRIVERS\smb.sys. Real md5: db1d560bfcbdd3b5ad6ee03f74f9ff8a, Fake md5: 1488320cb0c4df9d965e96bccf43058d 10:48:16.0915 6312 Smb ( Virus.Win32.ZAccess.c ) - infected 10:48:16.0916 6312 Smb - detected Virus.Win32.ZAccess.c (0) 10:48:16.0935 6312 SNMPTRAP (2a146a055b4401c16ee62d18b8e2a032) C:\Windows\System32\snmptrap.exe 10:48:16.0939 6312 SNMPTRAP - ok 10:48:17.0046 6312 SPBBCDrv (dc4dc886d3779c446f9b0e9d6b006e72) C:\Program Files\Common Files\Symantec Shared\SPBBC\SPBBCDrv.sys 10:48:17.0053 6312 SPBBCDrv - ok 10:48:17.0078 6312 spldr (7aebdeef071fe28b0eef2cdd69102bff) C:\Windows\system32\drivers\spldr.sys 10:48:17.0079 6312 spldr - ok 10:48:17.0128 6312 Spooler (3665f79026a3f91fbca63f2c65a09b19) C:\Windows\System32\spoolsv.exe 10:48:17.0131 6312 Spooler - ok 10:48:17.0151 6312 SRTSP (e0e54a571d4323567e95e11fe76a5ff3) C:\Windows\system32\Drivers\SRTSP.SYS 10:48:17.0156 6312 SRTSP - ok 10:48:17.0181 6312 SRTSPL (4e44f0e22df824d318988caa6f321c30) C:\Windows\system32\Drivers\SRTSPL.SYS 10:48:17.0187 6312 SRTSPL - ok 10:48:17.0206 6312 SRTSPX (d3bb40427cf3d02e56bba97feda0a3aa) C:\Windows\system32\Drivers\SRTSPX.SYS 10:48:17.0208 6312 SRTSPX - ok 10:48:17.0265 6312 srv (2252aef839b1093d16761189f45af885) C:\Windows\system32\DRIVERS\srv.sys 10:48:17.0270 6312 srv - ok 10:48:17.0319 6312 srv2 (b7ff59408034119476b00a81bb53d5d1) C:\Windows\system32\DRIVERS\srv2.sys 10:48:17.0323 6312 srv2 - ok 10:48:17.0337 6312 srvnet (2accc9b12af02030f531e6cca6f8b76e) C:\Windows\system32\DRIVERS\srvnet.sys 10:48:17.0340 6312 srvnet - ok 10:48:17.0373 6312 SSDPSRV (03d50b37234967433a5ea5ba72bc0b62) C:\Windows\System32\ssdpsrv.dll 10:48:17.0378 6312 SSDPSRV - ok 10:48:17.0408 6312 SstpSvc (6f1a32e7b7b30f004d9a20afadb14944) C:\Windows\system32\sstpsvc.dll 10:48:17.0412 6312 SstpSvc - ok 10:48:17.0453 6312 StillCam (ef70b3d22b4bffda6ea851ecb063efaa) C:\Windows\system32\DRIVERS\serscan.sys 10:48:17.0455 6312 StillCam - ok 10:48:17.0500 6312 stisvc (7dd08a597bc56051f320da0baf69e389) C:\Windows\System32\wiaservc.dll 10:48:17.0508 6312 stisvc - ok 10:48:17.0538 6312 swenum (7ba58ecf0c0a9a69d44b3dca62becf56) C:\Windows\system32\DRIVERS\swenum.sys 10:48:17.0540 6312 swenum - ok 10:48:17.0587 6312 swprv (b36c7cdb86f7f7a8e884479219766950) C:\Windows\System32\swprv.dll 10:48:17.0593 6312 swprv - ok 10:48:17.0699 6312 Symantec Core LC (438fafe708c93b2236fc26b6f2bd5fd0) C:\PROGRA~1\COMMON~1\SYMANT~1\CCPD-LC\symlcsvc.exe 10:48:17.0710 6312 Symantec Core LC - ok 10:48:17.0796 6312 Symc8xx (192aa3ac01df071b541094f251deed10) C:\Windows\system32\drivers\symc8xx.sys 10:48:17.0798 6312 Symc8xx - ok 10:48:17.0869 6312 SYMDNS (fe9f8b3a8bc22d85332b42e92308ddf9) C:\Windows\System32\Drivers\SYMDNS.SYS 10:48:17.0871 6312 SYMDNS - ok 10:48:17.0892 6312 SymEvent (06b95820df51502099a8a15c93e87986) C:\Windows\system32\Drivers\SYMEVENT.SYS 10:48:17.0896 6312 SymEvent - ok 10:48:17.0936 6312 SYMFW (a0ea9d273889e53cfaabf2444692ccbf) C:\Windows\System32\Drivers\SYMFW.SYS 10:48:17.0939 6312 SYMFW - ok 10:48:17.0994 6312 SymIM (8eab28dd6cd25355b951ae460fa86b48) C:\Windows\system32\DRIVERS\SymIMv.sys 10:48:17.0995 6312 SymIM - ok 10:48:18.0008 6312 SYMNDISV (c94eaca4b522012ee0691f1e79c42a7d) C:\Windows\System32\Drivers\SYMNDISV.SYS 10:48:18.0010 6312 SYMNDISV - ok 10:48:18.0025 6312 SYMREDRV (7c6505ea598e58099d3b7e1f70426864) C:\Windows\System32\Drivers\SYMREDRV.SYS 10:48:18.0029 6312 SYMREDRV - ok 10:48:18.0051 6312 SYMTDI (e6ff7ace71d07ca90119f2c6ab592ba4) C:\Windows\System32\Drivers\SYMTDI.SYS 10:48:18.0054 6312 SYMTDI - ok 10:48:18.0079 6312 Sym_hi (8c8eb8c76736ebaf3b13b633b2e64125) C:\Windows\system32\drivers\sym_hi.sys 10:48:18.0080 6312 Sym_hi - ok 10:48:18.0097 6312 Sym_u3 (8072af52b5fd103bbba387a1e49f62cb) C:\Windows\system32\drivers\sym_u3.sys 10:48:18.0099 6312 Sym_u3 - ok 10:48:18.0142 6312 SysMain (8710a92d0024b03b5fb9540df1f71f1d) C:\Windows\system32\sysmain.dll 10:48:18.0149 6312 SysMain - ok 10:48:18.0168 6312 TabletInputService (2dca225eae15f42c0933e998ee0231c3) C:\Windows\System32\TabSvc.dll 10:48:18.0171 6312 TabletInputService - ok 10:48:18.0200 6312 TapiSrv (680916bb09ee0f3a6aca7c274b0d633f) C:\Windows\System32\tapisrv.dll 10:48:18.0205 6312 TapiSrv - ok 10:48:18.0215 6312 TBS (cb05822cd9cc6c688168e113c603dbe7) C:\Windows\System32\tbssvc.dll 10:48:18.0219 6312 TBS - ok 10:48:18.0295 6312 Tcpip (782568ab6a43160a159b6215b70bcce9) C:\Windows\system32\drivers\tcpip.sys 10:48:18.0307 6312 Tcpip - ok 10:48:18.0325 6312 Tcpip6 (782568ab6a43160a159b6215b70bcce9) C:\Windows\system32\DRIVERS\tcpip.sys 10:48:18.0333 6312 Tcpip6 - ok 10:48:18.0358 6312 tcpipreg (d4a2e4a4b011f3a883af77315a5ae76b) C:\Windows\system32\drivers\tcpipreg.sys 10:48:18.0360 6312 tcpipreg - ok 10:48:18.0375 6312 TDPIPE (5dcf5e267be67a1ae926f2df77fbcc56) C:\Windows\system32\drivers\tdpipe.sys 10:48:18.0377 6312 TDPIPE - ok 10:48:18.0392 6312 TDTCP (389c63e32b3cefed425b61ed92d3f021) C:\Windows\system32\drivers\tdtcp.sys 10:48:18.0394 6312 TDTCP - ok 10:48:18.0411 6312 tdx (d09276b1fab033ce1d40dcbdf303d10f) C:\Windows\system32\DRIVERS\tdx.sys 10:48:18.0413 6312 tdx - ok 10:48:18.0429 6312 TermDD (a048056f5e1a96a9bf3071b91741a5aa) C:\Windows\system32\DRIVERS\termdd.sys 10:48:18.0431 6312 TermDD - ok 10:48:18.0464 6312 TermService (d605031e225aaccbceb5b76a4f1603a6) C:\Windows\System32\termsrv.dll 10:48:18.0471 6312 TermService - ok 10:48:18.0531 6312 Themes (1e3fdb80e40a3ce645f229dfbdfb7694) C:\Windows\system32\shsvcs.dll 10:48:18.0536 6312 Themes - ok 10:48:18.0600 6312 THREADORDER (1076ffcffaae8385fd62dfcb25ac4708) C:\Windows\system32\mmcss.dll 10:48:18.0602 6312 THREADORDER - ok 10:48:18.0653 6312 TrkWks (ec74e77d0eb004bd3a809b5f8fb8c2ce) C:\Windows\System32\trkwks.dll 10:48:18.0657 6312 TrkWks - ok 10:48:18.0734 6312 TrustedInstaller (16613a1bad034d4ecf957af18b7c2ff5) C:\Windows\servicing\TrustedInstaller.exe 10:48:18.0736 6312 TrustedInstaller - ok 10:48:18.0779 6312 tssecsrv (dcf0f056a2e4f52287264f5ab29cf206) C:\Windows\system32\DRIVERS\tssecsrv.sys 10:48:18.0780 6312 tssecsrv - ok 10:48:18.0800 6312 tunmp (caecc0120ac49e3d2f758b9169872d38) C:\Windows\system32\DRIVERS\tunmp.sys 10:48:18.0801 6312 tunmp - ok 10:48:18.0869 6312 tunnel (6042505ff6fa9ac1ef7684d0e03b6940) C:\Windows\system32\DRIVERS\tunnel.sys 10:48:18.0871 6312 tunnel - ok 10:48:18.0902 6312 uagp35 (7d33c4db2ce363c8518d2dfcf533941f) C:\Windows\system32\drivers\uagp35.sys 10:48:18.0904 6312 uagp35 - ok 10:48:18.0938 6312 udfs (8b5088058fa1d1cd897a2113ccff6c58) C:\Windows\system32\DRIVERS\udfs.sys 10:48:18.0944 6312 udfs - ok 10:48:18.0995 6312 UI0Detect (ecef404f62863755951e09c802c94ad5) C:\Windows\system32\UI0Detect.exe 10:48:18.0998 6312 UI0Detect - ok 10:48:19.0031 6312 uliagpkx (b0acfdc9e4af279e9116c03e014b2b27) C:\Windows\system32\drivers\uliagpkx.sys 10:48:19.0034 6312 uliagpkx - ok 10:48:19.0081 6312 uliahci (9224bb254f591de4ca8d572a5f0d635c) C:\Windows\system32\drivers\uliahci.sys 10:48:19.0085 6312 uliahci - ok 10:48:19.0120 6312 UlSata (8514d0e5cd0534467c5fc61be94a569f) C:\Windows\system32\drivers\ulsata.sys 10:48:19.0123 6312 UlSata - ok 10:48:19.0153 6312 ulsata2 (38c3c6e62b157a6bc46594fada45c62b) C:\Windows\system32\drivers\ulsata2.sys 10:48:19.0156 6312 ulsata2 - ok 10:48:19.0179 6312 umbus (32cff9f809ae9aed85464492bf3e32d2) C:\Windows\system32\DRIVERS\umbus.sys 10:48:19.0181 6312 umbus - ok 10:48:19.0230 6312 upnphost (68308183f4ae0be7bf8ecd07cb297999) C:\Windows\System32\upnphost.dll 10:48:19.0235 6312 upnphost - ok 10:48:19.0330 6312 usbccgp (caf811ae4c147ffcd5b51750c7f09142) C:\Windows\system32\DRIVERS\usbccgp.sys 10:48:19.0333 6312 usbccgp - ok 10:48:19.0376 6312 usbcir (e9476e6c486e76bc4898074768fb7131) C:\Windows\system32\drivers\usbcir.sys 10:48:19.0378 6312 usbcir - ok 10:48:19.0412 6312 usbehci (cebe90821810e76320155beba722fcf9) C:\Windows\system32\DRIVERS\usbehci.sys 10:48:19.0414 6312 usbehci - ok 10:48:19.0451 6312 usbhub (cc6b28e4ce39951357963119ce47b143) C:\Windows\system32\DRIVERS\usbhub.sys 10:48:19.0455 6312 usbhub - ok 10:48:19.0484 6312 usbohci (7bdb7b0e7d45ac0402d78b90789ef47c) C:\Windows\system32\DRIVERS\usbohci.sys 10:48:19.0486 6312 usbohci - ok 10:48:19.0525 6312 usbprint (e75c4b5269091d15a2e7dc0b6d35f2f5) C:\Windows\system32\DRIVERS\usbprint.sys 10:48:19.0527 6312 usbprint - ok 10:48:19.0583 6312 usbscan (a508c9bd8724980512136b039bba65e9) C:\Windows\system32\DRIVERS\usbscan.sys 10:48:19.0585 6312 usbscan - ok 10:48:19.0645 6312 USBSTOR (87ba6b83c5d19b69160968d07d6e2982) C:\Windows\system32\DRIVERS\USBSTOR.SYS 10:48:19.0647 6312 USBSTOR - ok 10:48:19.0694 6312 usbuhci (814d653efc4d48be3b04a307eceff56f) C:\Windows\system32\DRIVERS\usbuhci.sys 10:48:19.0695 6312 usbuhci - ok 10:48:19.0732 6312 UxSms (032a0acc3909ae7215d524e29d536797) C:\Windows\System32\uxsms.dll 10:48:19.0735 6312 UxSms - ok 10:48:19.0776 6312 vds (b13bc395b9d6116628f5af47e0802ac4) C:\Windows\System32\vds.exe 10:48:19.0783 6312 vds - ok 10:48:19.0827 6312 vga (87b06e1f30b749a114f74622d013f8d4) C:\Windows\system32\DRIVERS\vgapnp.sys 10:48:19.0831 6312 vga - ok 10:48:19.0890 6312 VgaSave (2e93ac0a1d8c79d019db6c51f036636c) C:\Windows\System32\drivers\vga.sys 10:48:19.0892 6312 VgaSave - ok 10:48:19.0915 6312 viaagp (5d7159def58a800d5781ba3a879627bc) C:\Windows\system32\drivers\viaagp.sys 10:48:19.0917 6312 viaagp - ok 10:48:19.0934 6312 ViaC7 (c4f3a691b5bad343e6249bd8c2d45dee) C:\Windows\system32\drivers\viac7.sys 10:48:19.0937 6312 ViaC7 - ok 10:48:19.0957 6312 viaide (aadf5587a4063f52c2c3fed7887426fc) C:\Windows\system32\drivers\viaide.sys 10:48:19.0959 6312 viaide - ok 10:48:19.0982 6312 volmgr (69503668ac66c77c6cd7af86fbdf8c43) C:\Windows\system32\drivers\volmgr.sys 10:48:19.0984 6312 volmgr - ok 10:48:20.0011 6312 volmgrx (98f5ffe6316bd74e9e2c97206c190196) C:\Windows\system32\drivers\volmgrx.sys 10:48:20.0021 6312 volmgrx - ok 10:48:20.0036 6312 volsnap (d8b4a53dd2769f226b3eb374374987c9) C:\Windows\system32\drivers\volsnap.sys 10:48:20.0041 6312 volsnap - ok 10:48:20.0063 6312 vsmraid (587253e09325e6bf226b299774b728a9) C:\Windows\system32\drivers\vsmraid.sys 10:48:20.0066 6312 vsmraid - ok 10:48:20.0126 6312 VSS (d5fb73d19c46ade183f968e13f186b23) C:\Windows\system32\vssvc.exe 10:48:20.0151 6312 VSS - ok 10:48:20.0184 6312 W32Time (1cf9206966a8458cda9a8b20df8ab7d3) C:\Windows\system32\w32time.dll 10:48:20.0190 6312 W32Time - ok 10:48:20.0286 6312 WacomPen (48dfee8f1af7c8235d4e626f0c4fe031) C:\Windows\system32\drivers\wacompen.sys 10:48:20.0287 6312 WacomPen - ok 10:48:20.0365 6312 Wanarp (55201897378cca7af8b5efd874374a26) C:\Windows\system32\DRIVERS\wanarp.sys 10:48:20.0367 6312 Wanarp - ok 10:48:20.0380 6312 Wanarpv6 (55201897378cca7af8b5efd874374a26) C:\Windows\system32\DRIVERS\wanarp.sys 10:48:20.0382 6312 Wanarpv6 - ok 10:48:20.0485 6312 wcncsvc (f3a5c2e1a6533192b070d06ecf6be796) C:\Windows\System32\wcncsvc.dll 10:48:20.0492 6312 wcncsvc - ok 10:48:20.0522 6312 WcsPlugInService (11bcb7afcdd7aadacb5746f544d3a9c7) C:\Windows\System32\WcsPlugInService.dll 10:48:20.0526 6312 WcsPlugInService - ok 10:48:20.0559 6312 Wd (78fe9542363f297b18c027b2d7e7c07f) C:\Windows\system32\drivers\wd.sys 10:48:20.0561 6312 Wd - ok 10:48:20.0625 6312 Wdf01000 (b6f0a7ad6d4bd325fbcd8bac96cd8d96) C:\Windows\system32\drivers\Wdf01000.sys 10:48:20.0639 6312 Wdf01000 - ok 10:48:20.0682 6312 WdiServiceHost (abfc76b48bb6c96e3338d8943c5d93b5) C:\Windows\system32\wdi.dll 10:48:20.0685 6312 WdiServiceHost - ok 10:48:20.0691 6312 WdiSystemHost (abfc76b48bb6c96e3338d8943c5d93b5) C:\Windows\system32\wdi.dll 10:48:20.0696 6312 WdiSystemHost - ok 10:48:20.0718 6312 WebClient (cf9a5f41789b642db967021de06a2713) C:\Windows\System32\webclnt.dll 10:48:20.0723 6312 WebClient - ok 10:48:20.0787 6312 Wecsvc (ae3736e7e8892241c23e4ebbb7453b60) C:\Windows\system32\wecsvc.dll 10:48:20.0791 6312 Wecsvc - ok 10:48:20.0835 6312 wercplsupport (670ff720071ed741206d69bd995ea453) C:\Windows\System32\wercplsupport.dll 10:48:20.0839 6312 wercplsupport - ok 10:48:20.0892 6312 WerSvc (fd1965aaa112c6818a30ab02742d0461) C:\Windows\System32\WerSvc.dll 10:48:20.0896 6312 WerSvc - ok 10:48:20.0906 6312 WinHttpAutoProxySvc - ok 10:48:21.0004 6312 Winmgmt (00b79a7c984678f24cf052e5beb3a2f5) C:\Windows\system32\wbem\WMIsvc.dll 10:48:21.0014 6312 Winmgmt - ok 10:48:21.0345 6312 WinRM (7cfe68bdc065e55aa5e8421607037511) C:\Windows\system32\WsmSvc.dll 10:48:21.0357 6312 WinRM - ok 10:48:21.0547 6312 Wlansvc (275f4346e569df56cfb95243bd6f6ff0) C:\Windows\System32\wlansvc.dll 10:48:21.0586 6312 Wlansvc - ok 10:48:21.0967 6312 wlidsvc (5144ae67d60ec653f97ddf3feed29e77) C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE 10:48:21.0981 6312 wlidsvc - ok 10:48:22.0323 6312 WmiAcpi (2e7255d172df0b8283cdfb7b433b864e) C:\Windows\system32\drivers\wmiacpi.sys 10:48:22.0331 6312 WmiAcpi - ok 10:48:22.0383 6312 wmiApSrv (aba4cf9f856d9a3a25f4ddd7690a6e9d) C:\Windows\system32\wbem\WmiApSrv.exe 10:48:22.0386 6312 wmiApSrv - ok 10:48:22.0561 6312 WMPNetworkSvc (3978704576a121a9204f8cc49a301a9b) C:\Program Files\Windows Media Player\wmpnetwk.exe 10:48:22.0598 6312 WMPNetworkSvc - ok 10:48:22.0626 6312 WPCSvc (5d94cd167751294962ba238d82dd1bb8) C:\Windows\System32\wpcsvc.dll 10:48:22.0632 6312 WPCSvc - ok 10:48:22.0656 6312 WPDBusEnum (396d406292b0cd26e3504ffe82784702) C:\Windows\system32\wpdbusenum.dll 10:48:22.0660 6312 WPDBusEnum - ok 10:48:23.0039 6312 WPFFontCache_v0400 (dcf3e3edf5109ee8bc02fe6e1f045795) C:\Windows\Microsoft.NET\Framework\v4.0.30319\WPF\WPFFontCache_v0400.exe 10:48:23.0063 6312 WPFFontCache_v0400 - ok 10:48:23.0094 6312 ws2ifsl (e3a3cb253c0ec2494d4a61f5e43a389c) C:\Windows\system32\drivers\ws2ifsl.sys 10:48:23.0096 6312 ws2ifsl - ok 10:48:23.0104 6312 WSearch - ok 10:48:23.0569 6312 wuauserv (6298277b73c77fa99106b271a7525163) C:\Windows\system32\wuaueng.dll 10:48:23.0589 6312 wuauserv - ok 10:48:23.0690 6312 WUDFRd (ac13cb789d93412106b0fb6c7eb2bcb6) C:\Windows\system32\DRIVERS\WUDFRd.sys 10:48:23.0698 6312 WUDFRd - ok 10:48:23.0724 6312 wudfsvc (575a4190d989f64732119e4114045a4f) C:\Windows\System32\WUDFSvc.dll 10:48:23.0728 6312 wudfsvc - ok 10:48:23.0970 6312 YahooAUService (dd0042f0c3b606a6a8b92d49afb18ad6) C:\Program Files\Yahoo!\SoftwareUpdate\YahooAUService.exe 10:48:23.0987 6312 YahooAUService - ok 10:48:24.0024 6312 MBR (0x1B8) (8c9f9e03865c35f0f3829a23cda42f5d) \Device\Harddisk0\DR0 10:48:24.0121 6312 \Device\Harddisk0\DR0 ( Rootkit.Boot.SST.b ) - infected 10:48:24.0121 6312 \Device\Harddisk0\DR0 - detected Rootkit.Boot.SST.b (0) 10:48:24.0396 6312 \Device\Harddisk0\DR0 ( TDSS File System ) - warning 10:48:24.0396 6312 \Device\Harddisk0\DR0 - detected TDSS File System (1) 10:48:24.0410 6312 Boot (0x1200) (3194b7b718cd98097de9bdb40807f074) \Device\Harddisk0\DR0\Partition0 10:48:24.0412 6312 \Device\Harddisk0\DR0\Partition0 - ok 10:48:24.0421 6312 ============================================================ 10:48:24.0421 6312 Scan finished 10:48:24.0421 6312 ============================================================ 10:48:24.0441 6828 Detected object count: 4 10:48:24.0441 6828 Actual detected object count: 4 10:48:48.0972 6828 C:\Windows\system32\RR2Mjpeg.dll - copied to quarantine 10:48:48.0972 6828 HKLM\SYSTEM\ControlSet001\services\anio - will be deleted on reboot 10:48:48.0992 6828 HKLM\SYSTEM\ControlSet002\services\anio - will be deleted on reboot 10:48:48.0999 6828 HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\svchost:netsvcs - cured 10:48:49.0001 6828 C:\Windows\system32\RR2Mjpeg.dll - will be deleted on reboot 10:48:49.0001 6828 anio ( Backdoor.Multi.ZAccess.gen ) - User select action: Delete 10:48:49.0056 6828 C:\Windows\system32\DRIVERS\smb.sys - copied to quarantine 10:48:49.0068 6828 C:\Windows\$NtUninstallKB4846$\2521662627\@ - copied to quarantine 10:48:49.0070 6828 C:\Windows\$NtUninstallKB4846$\2521662627\cfg.ini - copied to quarantine 10:48:49.0081 6828 C:\Windows\$NtUninstallKB4846$\2521662627\Desktop.ini - copied to quarantine 10:48:49.0092 6828 C:\Windows\$NtUninstallKB4846$\2521662627\L\qnbwvoto - copied to quarantine 10:48:49.0106 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\00000001.@ - copied to quarantine 10:48:49.0148 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\00000002.@ - copied to quarantine 10:48:49.0151 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\00000004.@ - copied to quarantine 10:48:49.0183 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\80000000.@ - copied to quarantine 10:48:49.0187 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\80000004.@ - copied to quarantine 10:48:49.0211 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\80000032.@ - copied to quarantine 10:48:49.0217 6828 C:\Windows\$NtUninstallKB4846$\2521662627\version - copied to quarantine 10:48:49.0229 6828 VerifyFileNameVersionInfo: GetFileVersionInfoSizeW(C:\Windows\system32\drivers\smb.sys) error 1813 10:48:55.0397 6828 Backup copy found, using it.. 10:48:55.0436 6828 C:\Windows\system32\DRIVERS\smb.sys - will be cured on reboot 10:48:57.0180 6828 C:\Windows\$NtUninstallKB4846$\2251543128 - will be deleted on reboot 10:48:57.0181 6828 C:\Windows\$NtUninstallKB4846$\2521662627\@ - will be deleted on reboot 10:48:57.0182 6828 C:\Windows\$NtUninstallKB4846$\2521662627\cfg.ini - will be deleted on reboot 10:48:57.0183 6828 C:\Windows\$NtUninstallKB4846$\2521662627\Desktop.ini - will be deleted on reboot 10:48:57.0185 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\00000001.@ - will be deleted on reboot 10:48:57.0185 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\00000002.@ - will be deleted on reboot 10:48:57.0186 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\00000004.@ - will be deleted on reboot 10:48:57.0187 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\80000000.@ - will be deleted on reboot 10:48:57.0187 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\80000004.@ - will be deleted on reboot 10:48:57.0188 6828 C:\Windows\$NtUninstallKB4846$\2521662627\U\80000032.@ - will be deleted on reboot 10:48:57.0189 6828 C:\Windows\$NtUninstallKB4846$\2521662627\version - will be deleted on reboot 10:48:57.0195 6828 Smb ( Virus.Win32.ZAccess.c ) - User select action: Cure 10:49:00.0481 6828 \Device\Harddisk0\DR0\# - copied to quarantine 10:49:00.0481 6828 \Device\Harddisk0\DR0 - copied to quarantine 10:49:00.0577 6828 \Device\Harddisk0\DR0\TDLFS\mbr - copied to quarantine 10:49:00.0579 6828 \Device\Harddisk0\DR0\TDLFS\vbr - copied to quarantine 10:49:00.0581 6828 \Device\Harddisk0\DR0\TDLFS\bid - copied to quarantine 10:49:00.0583 6828 \Device\Harddisk0\DR0\TDLFS\affid - copied to quarantine 10:49:00.0585 6828 \Device\Harddisk0\DR0\TDLFS\boot - copied to quarantine 10:49:00.0594 6828 \Device\Harddisk0\DR0\TDLFS\cmd32 - copied to quarantine 10:49:00.0598 6828 \Device\Harddisk0\DR0\TDLFS\cmd64 - copied to quarantine 10:49:00.0601 6828 \Device\Harddisk0\DR0\TDLFS\dbg32 - copied to quarantine 10:49:00.0604 6828 \Device\Harddisk0\DR0\TDLFS\dbg64 - copied to quarantine 10:49:00.0607 6828 \Device\Harddisk0\DR0\TDLFS\drv32 - copied to quarantine 10:49:00.0611 6828 \Device\Harddisk0\DR0\TDLFS\drv64 - copied to quarantine 10:49:00.0615 6828 \Device\Harddisk0\DR0\TDLFS\ldr32 - copied to quarantine 10:49:00.0618 6828 \Device\Harddisk0\DR0\TDLFS\ldr64 - copied to quarantine 10:49:00.0622 6828 \Device\Harddisk0\DR0\TDLFS\subid - copied to quarantine 10:49:00.0626 6828 \Device\Harddisk0\DR0\TDLFS\info - copied to quarantine 10:49:00.0629 6828 \Device\Harddisk0\DR0\TDLFS\mainfb.script - copied to quarantine 10:49:00.0680 6828 \Device\Harddisk0\DR0\TDLFS\com32 - copied to quarantine 10:49:01.0006 6828 \Device\Harddisk0\DR0\TDLFS\sant32 - copied to quarantine 10:49:01.0011 6828 \Device\Harddisk0\DR0\TDLFS\serf_conf - copied to quarantine 10:49:01.0016 6828 \Device\Harddisk0\DR0\TDLFS\time.txt - copied to quarantine 10:49:01.0074 6828 \Device\Harddisk0\DR0\TDLFS\serf332 - copied to quarantine 10:49:01.0100 6828 \Device\Harddisk0\DR0\TDLFS\bbr_conf - copied to quarantine 10:49:01.0105 6828 \Device\Harddisk0\DR0\TDLFS\main - copied to quarantine 10:49:01.0113 6828 \Device\Harddisk0\DR0\TDLFS\bbr232 - copied to quarantine 10:49:01.0176 6828 \Device\Harddisk0\DR0 ( Rootkit.Boot.SST.b ) - will be cured on reboot 10:49:01.0177 6828 \Device\Harddisk0\DR0 - ok 10:49:01.0641 6828 \Device\Harddisk0\DR0 ( Rootkit.Boot.SST.b ) - User select action: Cure 10:49:01.0641 6828 \Device\Harddisk0\DR0 ( TDSS File System ) - skipped by user 10:49:01.0641 6828 \Device\Harddisk0\DR0 ( TDSS File System ) - User select action: Skip 10:49:21.0225 4580 Deinitialize success
Hi,

Run TDSSKiller again. When you come to these >>

\Device\Harddisk0\DR0 ( TDSS File System )

be sure to remove them and then post the new log created.
Here is the log. It said the it did not finded any threats. 13:11:16.0483 5016 TDSS rootkit removing tool [removed] May 23 2012 08:15:30 13:11:16.0874 5016 ============================================================ 13:11:16.0874 5016 Current date / time: 2012/05/25 13:11:16.0874 13:11:16.0874 5016 SystemInfo: 13:11:16.0874 5016 13:11:16.0874 5016 OS Version: 6.0.6001 ServicePack: 1.0 13:11:16.0874 5016 Product type: Workstation 13:11:16.0874 5016 ComputerName: ANGELIQUE-PC 13:11:16.0875 5016 UserName: Arsenio 13:11:16.0875 5016 Windows directory: C:\Windows 13:11:16.0875 5016 System windows directory: C:\Windows 13:11:16.0875 5016 Processor architecture: Intel x86 13:11:16.0875 5016 Number of processors: 2 13:11:16.0875 5016 Page size: 0x1000 13:11:16.0875 5016 Boot type: Normal boot 13:11:16.0875 5016 ============================================================ 13:11:17.0263 5016 Drive \Device\Harddisk0\DR0 - Size: 0x4A85D56000 (298.09 Gb), SectorSize: 0x200, Cylinders: 0x9801, SectorsPerTrack: 0x3F, TracksPerCylinder: 0xFF, Type 'K0', Flags 0x00000050 13:11:17.0278 5016 ============================================================ 13:11:17.0278 5016 \Device\Harddisk0\DR0: 13:11:17.0278 5016 MBR partitions: 13:11:17.0279 5016 \Device\Harddisk0\DR0\Partition0: MBR, Type 0x7, StartLBA 0x1400800, BlocksNum 0x2402DAB0 13:11:17.0279 5016 ============================================================ 13:11:17.0315 5016 C: <-> \Device\Harddisk0\DR0\Partition0 13:11:17.0316 5016 ============================================================ 13:11:17.0316 5016 Initialize success 13:11:17.0316 5016 ============================================================ 13:11:30.0385 5180 ============================================================ 13:11:30.0385 5180 Scan started 13:11:30.0385 5180 Mode: Manual; TDLFS; 13:11:30.0385 5180 ============================================================ 13:11:30.0737 5180 !SASCORE (c0393eb99a6c72c6bef9bfc4a72b33a6) C:\Program Files\SUPERAntiSpyware\SASCORE.EXE 13:11:30.0739 5180 !SASCORE - ok 13:11:30.0943 5180 ACPI (fcb8c7210f0135e24c6580f7f649c73c) C:\Windows\system32\drivers\acpi.sys 13:11:30.0946 5180 ACPI - ok 13:11:31.0004 5180 adp94xx (04f0fcac69c7c71a3ac4eb97fafc8303) C:\Windows\system32\drivers\adp94xx.sys 13:11:31.0009 5180 adp94xx - ok 13:11:31.0045 5180 adpahci (60505e0041f7751bdbb80f88bf45c2ce) C:\Windows\system32\drivers\adpahci.sys 13:11:31.0049 5180 adpahci - ok 13:11:31.0080 5180 adpu160m (8a42779b02aec986eab64ecfc98f8bd7) C:\Windows\system32\drivers\adpu160m.sys 13:11:31.0081 5180 adpu160m - ok 13:11:31.0106 5180 adpu320 (241c9e37f8ce45ef51c3de27515ca4e5) C:\Windows\system32\drivers\adpu320.sys 13:11:31.0108 5180 adpu320 - ok 13:11:31.0154 5180 AeLookupSvc (9d1fda9e086ba64e3c93c9de32461bcf) C:\Windows\System32\aelupsvc.dll 13:11:31.0155 5180 AeLookupSvc - ok 13:11:31.0244 5180 AFD (48eb99503533c27ac6135648e5474457) C:\Windows\system32\drivers\afd.sys 13:11:31.0247 5180 AFD - ok 13:11:31.0307 5180 AgereModemAudio (8ed60797908fd394eee0d6949f493224) C:\Windows\system32\agrsmsvc.exe 13:11:31.0308 5180 AgereModemAudio - ok 13:11:31.0580 5180 AgereSoftModem (baf68dcba949633df0c16d37af2a2351) C:\Windows\system32\DRIVERS\AGRSM.sys 13:11:31.0589 5180 AgereSoftModem - ok 13:11:31.0620 5180 agp440 (13f9e33747e6b41a3ff305c37db0d360) C:\Windows\system32\drivers\agp440.sys 13:11:31.0622 5180 agp440 - ok 13:11:31.0638 5180 aic78xx (ae1fdf7bf7bb6c6a70f67699d880592a) C:\Windows\system32\drivers\djsvs.sys 13:11:31.0640 5180 aic78xx - ok 13:11:31.0666 5180 ALG (a1545b731579895d8cc44fc0481c1192) C:\Windows\System32\alg.exe 13:11:31.0667 5180 ALG - ok 13:11:31.0682 5180 aliide (9eaef5fc9b8e351afa7e78a6fae91f91) C:\Windows\system32\drivers\aliide.sys 13:11:31.0683 5180 aliide - ok 13:11:31.0718 5180 amdagp (c47344bc706e5f0b9dce369516661578) C:\Windows\system32\drivers\amdagp.sys 13:11:31.0719 5180 amdagp - ok 13:11:31.0743 5180 amdide (9b78a39a4c173fdbc1321e0dd659b34c) C:\Windows\system32\drivers\amdide.sys 13:11:31.0744 5180 amdide - ok 13:11:31.0760 5180 AmdK7 (18f29b49ad23ecee3d2a826c725c8d48) C:\Windows\system32\drivers\amdk7.sys 13:11:31.0761 5180 AmdK7 - ok 13:11:31.0780 5180 AmdK8 (93ae7f7dd54ab986a6f1a1b37be7442d) C:\Windows\system32\DRIVERS\amdk8.sys 13:11:31.0781 5180 AmdK8 - ok 13:11:31.0812 5180 Appinfo (c6d704c7f0434dc791aac37cac4b6e14) C:\Windows\System32\appinfo.dll 13:11:31.0813 5180 Appinfo - ok 13:11:31.0847 5180 arc (5d2888182fb46632511acee92fdad522) C:\Windows\system32\drivers\arc.sys 13:11:31.0848 5180 arc - ok 13:11:31.0876 5180 arcsas (5e2a321bd7c8b3624e41fdec3e244945) C:\Windows\system32\drivers\arcsas.sys 13:11:31.0878 5180 arcsas - ok 13:11:31.0898 5180 AsyncMac (53b202abee6455406254444303e87be1) C:\Windows\system32\DRIVERS\asyncmac.sys 13:11:31.0899 5180 AsyncMac - ok 13:11:31.0927 5180 atapi (2d9c903dc76a66813d350a562de40ed9) C:\Windows\system32\drivers\atapi.sys 13:11:31.0928 5180 atapi - ok 13:11:31.0972 5180 AudioEndpointBuilder (42076e29aafa0830a2c5d4e310f58dd1) C:\Windows\System32\Audiosrv.dll 13:11:31.0977 5180 AudioEndpointBuilder - ok 13:11:31.0987 5180 Audiosrv (42076e29aafa0830a2c5d4e310f58dd1) C:\Windows\System32\Audiosrv.dll 13:11:31.0990 5180 Audiosrv - ok 13:11:32.0065 5180 Automatic LiveUpdate Scheduler (ae9560c298d847aef346bdd5fad3b0e3) c:\Program Files\Symantec\LiveUpdate\AluSchedulerSvc.exe 13:11:32.0067 5180 Automatic LiveUpdate Scheduler - ok 13:11:32.0177 5180 BBSvc (825f81a6f7dd073509db101f0ba6dc59) C:\Program Files\Microsoft\BingBar\BBSvc.EXE 13:11:32.0179 5180 BBSvc - ok 13:11:32.0201 5180 Beep (67e506b75bd5326a3ec7b70bd014dfb6) C:\Windows\system32\drivers\Beep.sys 13:11:32.0202 5180 Beep - ok 13:11:32.0271 5180 BITS (02ed7b4dbc2a3232a389106da7515c3d) C:\Windows\System32\qmgr.dll 13:11:32.0280 5180 BITS - ok 13:11:32.0309 5180 blbdrive (d4df28447741fd3d953526e33a617397) C:\Windows\system32\drivers\blbdrive.sys 13:11:32.0311 5180 blbdrive - ok 13:11:32.0367 5180 bowser (8153396d5551276227fa146900f734e6) C:\Windows\system32\DRIVERS\bowser.sys 13:11:32.0368 5180 bowser - ok 13:11:32.0396 5180 BrFiltLo (9f9acc7f7ccde8a15c282d3f88b43309) C:\Windows\system32\drivers\brfiltlo.sys 13:11:32.0397 5180 BrFiltLo - ok 13:11:32.0413 5180 BrFiltUp (56801ad62213a41f6497f96dee83755a) C:\Windows\system32\drivers\brfiltup.sys 13:11:32.0415 5180 BrFiltUp - ok 13:11:32.0449 5180 Browser (a3629a0c4226f9e9c72faaeebc3ad33c) C:\Windows\System32\browser.dll 13:11:32.0451 5180 Browser - ok 13:11:32.0471 5180 Brserid (b304e75cff293029eddf094246747113) C:\Windows\system32\drivers\brserid.sys 13:11:32.0473 5180 Brserid - ok 13:11:32.0494 5180 BrSerWdm (203f0b1e73adadbbb7b7b1fabd901f6b) C:\Windows\system32\drivers\brserwdm.sys 13:11:32.0496 5180 BrSerWdm - ok 13:11:32.0510 5180 BrUsbMdm (bd456606156ba17e60a04e18016ae54b) C:\Windows\system32\drivers\brusbmdm.sys 13:11:32.0511 5180 BrUsbMdm - ok 13:11:32.0529 5180 BrUsbSer (af72ed54503f717a43268b3cc5faec2e) C:\Windows\system32\drivers\brusbser.sys 13:11:32.0530 5180 BrUsbSer - ok 13:11:32.0551 5180 BTHMODEM (ad07c1ec6665b8b35741ab91200c6b68) C:\Windows\system32\drivers\bthmodem.sys 13:11:32.0552 5180 BTHMODEM - ok 13:11:32.0629 5180 ccEvtMgr (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:11:32.0631 5180 ccEvtMgr - ok 13:11:32.0640 5180 ccSetMgr (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:11:32.0642 5180 ccSetMgr - ok 13:11:32.0673 5180 cdfs (7add03e75beb9e6dd102c3081d29840a) C:\Windows\system32\DRIVERS\cdfs.sys 13:11:32.0675 5180 cdfs - ok 13:11:32.0692 5180 cdrom (1ec25cea0de6ac4718bf89f9e1778b57) C:\Windows\system32\DRIVERS\cdrom.sys 13:11:32.0694 5180 cdrom - ok 13:11:32.0726 5180 CertPropSvc (87c2d0377b23e2d8a41093c2f5fb1a5b) C:\Windows\System32\certprop.dll 13:11:32.0727 5180 CertPropSvc - ok 13:11:32.0745 5180 circlass (e5d4133f37219dbcfe102bc61072589d) C:\Windows\system32\drivers\circlass.sys 13:11:32.0746 5180 circlass - ok 13:11:32.0772 5180 CLFS (465745561c832b29f7c48b488aab3842) C:\Windows\system32\CLFS.sys 13:11:32.0775 5180 CLFS - ok 13:11:32.0821 5180 clr_optimization_v2.0.50727_32 (d87acaed61e417bba546ced5e7e36d9c) C:\Windows\Microsoft.NET\Framework\v2.0.50727\mscorsvw.exe 13:11:32.0823 5180 clr_optimization_v2.0.50727_32 - ok 13:11:32.0930 5180 clr_optimization_v4.0.30319_32 (c5a75eb48e2344abdc162bda79e16841) C:\Windows\Microsoft.NET\Framework\v4.0.30319\mscorsvw.exe 13:11:32.0933 5180 clr_optimization_v4.0.30319_32 - ok 13:11:32.0942 5180 CLTNetCnService (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:11:32.0944 5180 CLTNetCnService - ok 13:11:32.0970 5180 cmdide (0ca25e686a4928484e9fdabd168ab629) C:\Windows\system32\drivers\cmdide.sys 13:11:32.0971 5180 cmdide - ok 13:11:32.0992 5180 COH_Mon (6186b6b953bdc884f0f379b84b3e3a98) C:\Windows\system32\Drivers\COH_Mon.sys 13:11:32.0993 5180 COH_Mon - ok 13:11:33.0031 5180 comHost (75a69ca9998577f8b2be8695040e5df4) c:\Program Files\Common Files\Symantec Shared\VAScanner\comHost.exe 13:11:33.0032 5180 comHost - ok 13:11:33.0057 5180 Compbatt (6afef0b60fa25de07c0968983ee4f60a) C:\Windows\system32\drivers\compbatt.sys 13:11:33.0058 5180 Compbatt - ok 13:11:33.0065 5180 COMSysApp - ok 13:11:33.0089 5180 CO_Mon (73f5d6835bfa66019c03e316d99649da) C:\Windows\system32\drivers\CO_Mon.sys 13:11:33.0090 5180 CO_Mon - ok 13:11:33.0106 5180 crcdisk (741e9dff4f42d2d8477d0fc1dc0df871) C:\Windows\system32\drivers\crcdisk.sys 13:11:33.0108 5180 crcdisk - ok 13:11:33.0125 5180 Crusoe (1f07becdca750766a96cda811ba86410) C:\Windows\system32\drivers\crusoe.sys 13:11:33.0126 5180 Crusoe - ok 13:11:33.0167 5180 CryptSvc (6de363f9f99334514c46aec02d3e3678) C:\Windows\system32\cryptsvc.dll 13:11:33.0169 5180 CryptSvc - ok 13:11:33.0213 5180 DcomLaunch (301ae00e12408650baddc04dbc832830) C:\Windows\system32\rpcss.dll 13:11:33.0221 5180 DcomLaunch - ok 13:11:33.0272 5180 DfsC (a3e9fa213f443ac77c7746119d13feec) C:\Windows\system32\Drivers\dfsc.sys 13:11:33.0274 5180 DfsC - ok 13:11:33.0366 5180 DFSR (fa3463f25f9cc9c3bcf1e7912feff099) C:\Windows\system32\DFSR.exe 13:11:33.0381 5180 DFSR - ok 13:11:33.0484 5180 Dhcp (43a988a9c10333476cb5fb667cbd629d) C:\Windows\System32\dhcpcsvc.dll 13:11:33.0487 5180 Dhcp - ok 13:11:33.0522 5180 disk (64109e623abd6955c8fb110b592e68b7) C:\Windows\system32\drivers\disk.sys 13:11:33.0524 5180 disk - ok 13:11:33.0579 5180 Dnscache (4805d9a6d281c7a7defd9094dec6af7d) C:\Windows\System32\dnsrslvr.dll 13:11:33.0581 5180 Dnscache - ok 13:11:33.0608 5180 dot3svc (5af620a08c614e24206b79e8153cf1a8) C:\Windows\System32\dot3svc.dll 13:11:33.0610 5180 dot3svc - ok 13:11:33.0629 5180 DPS (a622e888f8aa2f6b49e9bc466f0e5def) C:\Windows\system32\dps.dll 13:11:33.0631 5180 DPS - ok 13:11:33.0667 5180 drmkaud (97fef831ab90bee128c9af390e243f80) C:\Windows\system32\drivers\drmkaud.sys 13:11:33.0668 5180 drmkaud - ok 13:11:33.0701 5180 DXGKrnl (85f33880b8cfb554bd3d9ccdb486845a) C:\Windows\System32\drivers\dxgkrnl.sys 13:11:33.0706 5180 DXGKrnl - ok 13:11:33.0722 5180 E1G60 (5425f74ac0c1dbd96a1e04f17d63f94c) C:\Windows\system32\DRIVERS\E1G60I32.sys 13:11:33.0723 5180 E1G60 - ok 13:11:33.0744 5180 EapHost (c0b95e40d85cd807d614e264248a45b9) C:\Windows\System32\eapsvc.dll 13:11:33.0746 5180 EapHost - ok 13:11:33.0772 5180 Ecache (dd2cd259d83d8b72c02c5f2331ff9d68) C:\Windows\system32\drivers\ecache.sys 13:11:33.0774 5180 Ecache - ok 13:11:33.0857 5180 eeCtrl (70aeac5d481b2904b40f2173e280b1b5) C:\Program Files\Common Files\Symantec Shared\EENGINE\eeCtrl.sys 13:11:33.0862 5180 eeCtrl - ok 13:11:33.0910 5180 ehRecvr (9be3744d295a7701eb425332014f0797) C:\Windows\ehome\ehRecvr.exe 13:11:33.0913 5180 ehRecvr - ok 13:11:33.0932 5180 ehSched (ad1870c8e5d6dd340c829e6074bf3c3f) C:\Windows\ehome\ehsched.exe 13:11:33.0935 5180 ehSched - ok 13:11:33.0952 5180 ehstart (c27c4ee8926e74aa72efcab24c5242c3) C:\Windows\ehome\ehstart.dll 13:11:33.0953 5180 ehstart - ok 13:11:33.0996 5180 elxstor (23b62471681a124889978f6295b3f4c6) C:\Windows\system32\drivers\elxstor.sys 13:11:33.0999 5180 elxstor - ok 13:11:34.0041 5180 EMDMgmt (70b1a86df0c8ead17d2bc332edae2c7c) C:\Windows\system32\emdmgmt.dll 13:11:34.0046 5180 EMDMgmt - ok 13:11:34.0130 5180 EraserUtilRebootDrv (00bd6fc4a873d3341dcf9aef2d3c841e) C:\Program Files\Common Files\Symantec Shared\EENGINE\EraserUtilRebootDrv.sys 13:11:34.0132 5180 EraserUtilRebootDrv - ok 13:11:34.0151 5180 ErrDev (3db974f3935483555d7148663f726c61) C:\Windows\system32\drivers\errdev.sys 13:11:34.0152 5180 ErrDev - ok 13:11:34.0222 5180 ETService (4d06d9a26227ac485305133916888df1) C:\Program Files\EMACHINES\eMachines Recovery Management\Service\ETService.exe 13:11:34.0224 5180 ETService - ok 13:11:34.0265 5180 EventSystem (3cb3343d720168b575133a0a20dc2465) C:\Windows\system32\es.dll 13:11:34.0269 5180 EventSystem - ok 13:11:34.0299 5180 exfat (0d858eb20589a34efb25695acaa6aa2d) C:\Windows\system32\drivers\exfat.sys 13:11:34.0301 5180 exfat - ok 13:11:34.0324 5180 fastfat (3c489390c2e2064563727752af8eab9e) C:\Windows\system32\drivers\fastfat.sys 13:11:34.0326 5180 fastfat - ok 13:11:34.0382 5180 FastUserSwitchingCompatibility (15b8f92f6e5c860ca6e49d129feb8031) C:\Windows\system32\FastUserSwitchingCompatibilityex.dll 13:11:34.0384 5180 FastUserSwitchingCompatibility - ok 13:11:34.0408 5180 fdc (afe1e8b9782a0dd7fb46bbd88e43f89a) C:\Windows\system32\DRIVERS\fdc.sys 13:11:34.0409 5180 fdc - ok 13:11:34.0426 5180 fdPHost (6629b5f0e98151f4afdd87567ea32ba3) C:\Windows\system32\fdPHost.dll 13:11:34.0428 5180 fdPHost - ok 13:11:34.0437 5180 FDResPub (89ed56dce8e47af40892778a5bd31fd2) C:\Windows\system32\fdrespub.dll 13:11:34.0439 5180 FDResPub - ok 13:11:34.0457 5180 FileInfo (a8c0139a884861e3aae9cfe73b208a9f) C:\Windows\system32\drivers\fileinfo.sys 13:11:34.0458 5180 FileInfo - ok 13:11:34.0481 5180 Filetrace (0ae429a696aecbc5970e3cf2c62635ae) C:\Windows\system32\drivers\filetrace.sys 13:11:34.0483 5180 Filetrace - ok 13:11:34.0498 5180 flpydisk (85b7cf99d532820495d68d747fda9ebd) C:\Windows\system32\DRIVERS\flpydisk.sys 13:11:34.0499 5180 flpydisk - ok 13:11:34.0519 5180 FltMgr (05ea53afe985443011e36dab07343b46) C:\Windows\system32\drivers\fltmgr.sys 13:11:34.0522 5180 FltMgr - ok 13:11:34.0562 5180 FontCache3.0.0.0 (c9be08664611ddaf98e2331e9288b00b) C:\Windows\Microsoft.Net\Framework\v3.0\WPF\PresentationFontCache.exe 13:11:34.0563 5180 FontCache3.0.0.0 - ok 13:11:34.0590 5180 Fs_Rec (65ea8b77b5851854f0c55c43fa51a198) C:\Windows\system32\drivers\Fs_Rec.sys 13:11:34.0591 5180 Fs_Rec - ok 13:11:34.0612 5180 gagp30kx (34582a6e6573d54a07ece5fe24a126b5) C:\Windows\system32\drivers\gagp30kx.sys 13:11:34.0614 5180 gagp30kx - ok 13:11:34.0673 5180 GameConsoleService (551d463e4cceb5240234da6718c93a44) C:\Program Files\eMachines Games\eMachines Game Console\GameConsoleService.exe 13:11:34.0675 5180 GameConsoleService - ok 13:11:34.0696 5180 GEARAspiWDM (ab8a6a87d9d7255c3884d5b9541a6e80) C:\Windows\system32\Drivers\GEARAspiWDM.sys 13:11:34.0697 5180 GEARAspiWDM - ok 13:11:34.0770 5180 GoogleDesktopManager-051210-111108 (9f5f2f0fb0a7f5aa9f16b9a7b6dad89f) C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe 13:11:34.0771 5180 GoogleDesktopManager-051210-111108 - ok 13:11:34.0812 5180 gpsvc (d9f1113d9401185245573350712f92fc) C:\Windows\System32\gpsvc.dll 13:11:34.0818 5180 gpsvc - ok 13:11:34.0895 5180 gupdate (8f0de4fef8201e306f9938b0905ac96a) C:\Program Files\Google\Update\GoogleUpdate.exe 13:11:34.0898 5180 gupdate - ok 13:11:34.0906 5180 gupdatem (8f0de4fef8201e306f9938b0905ac96a) C:\Program Files\Google\Update\GoogleUpdate.exe 13:11:34.0908 5180 gupdatem - ok 13:11:34.0940 5180 gusvc (cc839e8d766cc31a7710c9f38cf3e375) C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe 13:11:34.0942 5180 gusvc - ok 13:11:34.0968 5180 HdAudAddService (cb04c744be0a61b1d648faed182c3b59) C:\Windows\system32\drivers\HdAudio.sys 13:11:34.0971 5180 HdAudAddService - ok 13:11:34.0989 5180 HDAudBus (c87b1ee051c0464491c1a7b03fa0bc99) C:\Windows\system32\DRIVERS\HDAudBus.sys 13:11:34.0990 5180 HDAudBus - ok 13:11:35.0006 5180 HidBth (1338520e78d90154ed6be8f84de5fceb) C:\Windows\system32\drivers\hidbth.sys 13:11:35.0007 5180 HidBth - ok 13:11:35.0020 5180 HidIr (ff3160c3a2445128c5a6d9b076da519e) C:\Windows\system32\drivers\hidir.sys 13:11:35.0022 5180 HidIr - ok 13:11:35.0052 5180 hidserv (8fa640195279ace21bea91396a0054fc) C:\Windows\system32\hidserv.dll 13:11:35.0054 5180 hidserv - ok 13:11:35.0107 5180 HidUsb (854ca287ab7faf949617a788306d967e) C:\Windows\system32\DRIVERS\hidusb.sys 13:11:35.0108 5180 HidUsb - ok 13:11:35.0136 5180 hkmsvc (d8ad255b37da92434c26e4876db7d418) C:\Windows\system32\kmsvc.dll 13:11:35.0138 5180 hkmsvc - ok 13:11:35.0160 5180 HpCISSs (16ee7b23a009e00d835cdb79574a91a6) C:\Windows\system32\drivers\hpcisss.sys 13:11:35.0161 5180 HpCISSs - ok 13:11:35.0215 5180 HTTP (96e241624c71211a79c84f50a8e71cab) C:\Windows\system32\drivers\HTTP.sys 13:11:35.0221 5180 HTTP - ok 13:11:35.0241 5180 i2omp (c6b032d69650985468160fc9937cf5b4) C:\Windows\system32\drivers\i2omp.sys 13:11:35.0242 5180 i2omp - ok 13:11:35.0284 5180 i8042prt (22d56c8184586b7a1f6fa60be5f5a2bd) C:\Windows\system32\DRIVERS\i8042prt.sys 13:11:35.0286 5180 i8042prt - ok 13:11:35.0311 5180 iaStorV (54155ea1b0df185878e0fc9ec3ac3a14) C:\Windows\system32\drivers\iastorv.sys 13:11:35.0314 5180 iaStorV - ok 13:11:35.0388 5180 idsvc (7b630acaed64fef0c3e1cf255cb56686) C:\Windows\Microsoft.NET\Framework\v3.0\Windows Communication Foundation\infocard.exe 13:11:35.0401 5180 idsvc - ok 13:11:35.0481 5180 IDSvix86 (74f2b7d99b8613eac36edf22a2ab3b08) C:\PROGRA~2\Symantec\DEFINI~1\SymcData\ipsdefs\20090811.002\IDSvix86.sys 13:11:35.0486 5180 IDSvix86 - ok 13:11:35.0662 5180 IHA_MessageCenter (c135bff15563592b8ea070ea109967f7) C:\Program Files\Verizon\IHA_MessageCenter\Bin\Verizon_IHAMessageCenter.exe 13:11:35.0665 5180 IHA_MessageCenter - ok 13:11:35.0733 5180 iirsp (2d077bf86e843f901d8db709c95b49a5) C:\Windows\system32\drivers\iirsp.sys 13:11:35.0735 5180 iirsp - ok 13:11:35.0778 5180 IKEEXT (a3bc480a2bf8aa8e4dabd2d5dce0afac) C:\Windows\System32\ikeext.dll 13:11:35.0783 5180 IKEEXT - ok 13:11:35.0802 5180 int15 (c6e5276c00ebdeb096bb5ef4b797d1b6) C:\Windows\system32\drivers\int15.sys 13:11:35.0804 5180 int15 - ok 13:11:35.0902 5180 IntcAzAudAddService (23ebcee9aaa4d6c88728791fab462456) C:\Windows\system32\drivers\RTKVHDA.sys 13:11:35.0918 5180 IntcAzAudAddService - ok 13:11:36.0010 5180 intelide (83aa759f3189e6370c30de5dc5590718) C:\Windows\system32\drivers\intelide.sys 13:11:36.0011 5180 intelide - ok 13:11:36.0026 5180 intelppm (224191001e78c89dfa78924c3ea595ff) C:\Windows\system32\DRIVERS\intelppm.sys 13:11:36.0028 5180 intelppm - ok 13:11:36.0045 5180 IPBusEnum (9ac218c6e6105477484c6fdbe7d409a4) C:\Windows\system32\ipbusenum.dll 13:11:36.0048 5180 IPBusEnum - ok 13:11:36.0060 5180 IpFilterDriver (62c265c38769b864cb25b4bcf62df6c3) C:\Windows\system32\DRIVERS\ipfltdrv.sys 13:11:36.0062 5180 IpFilterDriver - ok 13:11:36.0069 5180 IpInIp - ok 13:11:36.0101 5180 IPMIDRV (b25aaf203552b7b3491139d582b39ad1) C:\Windows\system32\drivers\ipmidrv.sys 13:11:36.0102 5180 IPMIDRV - ok 13:11:36.0118 5180 IPNAT (8793643a67b42cec66490b2a0cf92d68) C:\Windows\system32\DRIVERS\ipnat.sys 13:11:36.0120 5180 IPNAT - ok 13:11:36.0139 5180 IRENUM (109c0dfb82c3632fbd11949b73aeeac9) C:\Windows\system32\drivers\irenum.sys 13:11:36.0140 5180 IRENUM - ok 13:11:36.0160 5180 isapnp (6c70698a3e5c4376c6ab5c7c17fb0614) C:\Windows\system32\drivers\isapnp.sys 13:11:36.0162 5180 isapnp - ok 13:11:36.0195 5180 iScsiPrt (f247eec28317f6c739c16de420097301) C:\Windows\system32\DRIVERS\msiscsi.sys 13:11:36.0198 5180 iScsiPrt - ok 13:11:36.0226 5180 iteatapi (bced60d16156e428f8df8cf27b0df150) C:\Windows\system32\drivers\iteatapi.sys 13:11:36.0228 5180 iteatapi - ok 13:11:36.0244 5180 iteraid (06fa654504a498c30adca8bec4e87e7e) C:\Windows\system32\drivers\iteraid.sys 13:11:36.0245 5180 iteraid - ok 13:11:36.0258 5180 kbdclass (37605e0a8cf00cbba538e753e4344c6e) C:\Windows\system32\DRIVERS\kbdclass.sys 13:11:36.0260 5180 kbdclass - ok 13:11:36.0269 5180 kbdhid (18247836959ba67e3511b62846b9c2e0) C:\Windows\system32\DRIVERS\kbdhid.sys 13:11:36.0271 5180 kbdhid - ok 13:11:36.0319 5180 KeyIso (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:11:36.0321 5180 KeyIso - ok 13:11:36.0355 5180 KSecDD (7a0cf7908b6824d6a2a1d313e5ae3dca) C:\Windows\system32\Drivers\ksecdd.sys 13:11:36.0360 5180 KSecDD - ok 13:11:36.0395 5180 KtmRm (8078f8f8f7a79e2e6b494523a828c585) C:\Windows\system32\msdtckrm.dll 13:11:36.0400 5180 KtmRm - ok 13:11:36.0458 5180 LanmanServer (1925e63c91cf1610ae41bfd539062079) C:\Windows\system32\srvsvc.dll 13:11:36.0461 5180 LanmanServer - ok 13:11:36.0523 5180 LanmanWorkstation (2ae2e1628c5d3f1c0a46a67c9fa1df15) C:\Windows\System32\wkssvc.dll 13:11:36.0527 5180 LanmanWorkstation - ok 13:11:36.0684 5180 LiveUpdate (36375738dc0b3cd1f764268008e74fdf) c:\Program Files\Symantec\LiveUpdate\LuComServer_3_4.EXE 13:11:36.0708 5180 LiveUpdate - ok 13:11:36.0779 5180 LiveUpdate Notice (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:11:36.0781 5180 LiveUpdate Notice - ok 13:11:36.0877 5180 lltdio (d1c5883087a0c3f1344d9d55a44901f6) C:\Windows\system32\DRIVERS\lltdio.sys 13:11:36.0879 5180 lltdio - ok 13:11:36.0902 5180 lltdsvc (2d5a428872f1442631d0959a34abff63) C:\Windows\System32\lltdsvc.dll 13:11:36.0905 5180 lltdsvc - ok 13:11:36.0913 5180 lmhosts (35d40113e4a5b961b6ce5c5857702518) C:\Windows\System32\lmhsvc.dll 13:11:36.0915 5180 lmhosts - ok 13:11:37.0025 5180 LMIGuardianSvc (c2bc96051da4330c1fcf2fe13f60a748) C:\Program Files\LogMeIn\x86\LMIGuardianSvc.exe 13:11:37.0028 5180 LMIGuardianSvc - ok 13:11:37.0056 5180 LMIInfo (4f69faaabb7db0d43e327c0b6aab40fc) C:\Program Files\LogMeIn\x86\RaInfo.sys 13:11:37.0057 5180 LMIInfo - ok 13:11:37.0082 5180 LMIMaint (8960ac10842199c9dc2ec0956f5a4a8d) C:\Program Files\LogMeIn\x86\RaMaint.exe 13:11:37.0084 5180 LMIMaint - ok 13:11:37.0138 5180 lmimirr (4477689e2d8ae6b78ba34c9af4cc1ed1) C:\Windows\system32\DRIVERS\lmimirr.sys 13:11:37.0139 5180 lmimirr - ok 13:11:37.0153 5180 LMIRfsClientNP - ok 13:11:37.0207 5180 LMIRfsDriver (3faa563ddf853320f90259d455a01d79) C:\Windows\system32\drivers\LMIRfsDriver.sys 13:11:37.0209 5180 LMIRfsDriver - ok 13:11:37.0239 5180 LogMeIn (432618fa75b61059d2c57d6a7e55147a) C:\Program Files\LogMeIn\x86\LogMeIn.exe 13:11:37.0244 5180 LogMeIn - ok 13:11:37.0288 5180 LSI_FC (c7e15e82879bf3235b559563d4185365) C:\Windows\system32\drivers\lsi_fc.sys 13:11:37.0290 5180 LSI_FC - ok 13:11:37.0308 5180 LSI_SAS (ee01ebae8c9bf0fa072e0ff68718920a) C:\Windows\system32\drivers\lsi_sas.sys 13:11:37.0309 5180 LSI_SAS - ok 13:11:37.0338 5180 LSI_SCSI (912a04696e9ca30146a62afa1463dd5c) C:\Windows\system32\drivers\lsi_scsi.sys 13:11:37.0340 5180 LSI_SCSI - ok 13:11:37.0360 5180 luafv (8f5c7426567798e62a3b3614965d62cc) C:\Windows\system32\drivers\luafv.sys 13:11:37.0361 5180 luafv - ok 13:11:37.0416 5180 lxdwCATSCustConnectService (0aeb868b9b13b74d9a6fb06630fd32dd) C:\Windows\system32\spool\DRIVERS\W32X86\3\\lxdwserv.exe 13:11:37.0421 5180 lxdwCATSCustConnectService - ok 13:11:37.0431 5180 lxdw_device - ok 13:11:37.0482 5180 MBAMProtector (69a6268d7f81e53d568ab4e7e991caf3) C:\Windows\system32\drivers\mbam.sys 13:11:37.0484 5180 MBAMProtector - ok 13:11:37.0588 5180 MBAMService (94e920be59b9ab65d95e582dbaa136ac) C:\Program Files\Malwarebytes' Anti-Malware\mbamservice.exe 13:11:37.0592 5180 MBAMService - ok 13:11:37.0688 5180 McciCMService (f8b823414a22dbf3bec10dcaa5f93cd8) C:\Program Files\Common Files\Motive\McciCMService.exe 13:11:37.0692 5180 McciCMService - ok 13:11:37.0719 5180 Mcx2Svc (aef9babb8a506bc4ce0451a64aaded46) C:\Windows\system32\Mcx2Svc.dll 13:11:37.0721 5180 Mcx2Svc - ok 13:11:37.0748 5180 megasas (0001ce609d66632fa17b84705f658879) C:\Windows\system32\drivers\megasas.sys 13:11:37.0749 5180 megasas - ok 13:11:37.0777 5180 MegaSR (c252f32cd9a49dbfc25ecf26ebd51a99) C:\Windows\system32\drivers\megasr.sys 13:11:37.0781 5180 MegaSR - ok 13:11:37.0795 5180 MMCSS (1076ffcffaae8385fd62dfcb25ac4708) C:\Windows\system32\mmcss.dll 13:11:37.0798 5180 MMCSS - ok 13:11:37.0807 5180 Modem (e13b5ea0f51ba5b1512ec671393d09ba) C:\Windows\system32\drivers\modem.sys 13:11:37.0809 5180 Modem - ok 13:11:37.0839 5180 monitor (0a9bb33b56e294f686abb7c1e4e2d8a8) C:\Windows\system32\DRIVERS\monitor.sys 13:11:37.0841 5180 monitor - ok 13:11:37.0857 5180 mouclass (5bf6a1326a335c5298477754a506d263) C:\Windows\system32\DRIVERS\mouclass.sys 13:11:37.0858 5180 mouclass - ok 13:11:37.0871 5180 mouhid (93b8d4869e12cfbe663915502900876f) C:\Windows\system32\DRIVERS\mouhid.sys 13:11:37.0872 5180 mouhid - ok 13:11:37.0886 5180 MountMgr (bdafc88aa6b92f7842416ea6a48e1600) C:\Windows\system32\drivers\mountmgr.sys 13:11:37.0887 5180 MountMgr - ok 13:11:37.0924 5180 mpio (511d011289755dd9f9a7579fb0b064e6) C:\Windows\system32\drivers\mpio.sys 13:11:37.0926 5180 mpio - ok 13:11:37.0946 5180 mpsdrv (22241feba9b2defa669c8cb0a8dd7d2e) C:\Windows\system32\drivers\mpsdrv.sys 13:11:37.0948 5180 mpsdrv - ok 13:11:37.0973 5180 Mraid35x (4fbbb70d30fd20ec51f80061703b001e) C:\Windows\system32\drivers\mraid35x.sys 13:11:37.0974 5180 Mraid35x - ok 13:11:38.0025 5180 MREMP50 (9bd4dcb5412921864a7aacdedfbd1923) C:\PROGRA~1\COMMON~1\Motive\MREMP50.SYS 13:11:38.0027 5180 MREMP50 - ok 13:11:38.0033 5180 MREMPR5 - ok 13:11:38.0044 5180 MRENDIS5 - ok 13:11:38.0066 5180 MRESP50 (07c02c892e8e1a72d6bf35004f0e9c5e) C:\PROGRA~1\COMMON~1\Motive\MRESP50.SYS 13:11:38.0068 5180 MRESP50 - ok 13:11:38.0088 5180 MRxDAV (ae3de84536b6799d2267443cec8edbb9) C:\Windows\system32\drivers\mrxdav.sys 13:11:38.0090 5180 MRxDAV - ok 13:11:38.0145 5180 mrxsmb (5734a0f2be7e495f7d3ed6efd4b9f5a1) C:\Windows\system32\DRIVERS\mrxsmb.sys 13:11:38.0146 5180 mrxsmb - ok 13:11:38.0197 5180 mrxsmb10 (6b5fa5adfacac9dbbe0991f4566d7d55) C:\Windows\system32\DRIVERS\mrxsmb10.sys 13:11:38.0199 5180 mrxsmb10 - ok 13:11:38.0210 5180 mrxsmb20 (5c80d8159181c7abf1b14ba703b01e0b) C:\Windows\system32\DRIVERS\mrxsmb20.sys 13:11:38.0212 5180 mrxsmb20 - ok 13:11:38.0245 5180 msahci (28023e86f17001f7cd9b15a5bc9ae07d) C:\Windows\system32\drivers\msahci.sys 13:11:38.0246 5180 msahci - ok 13:11:38.0263 5180 msdsm (4468b0f385a86ecddaf8d3ca662ec0e7) C:\Windows\system32\drivers\msdsm.sys 13:11:38.0265 5180 msdsm - ok 13:11:38.0289 5180 MSDTC (fd7520cc3a80c5fc8c48852bb24c6ded) C:\Windows\System32\msdtc.exe 13:11:38.0292 5180 MSDTC - ok 13:11:38.0327 5180 Msfs (a9927f4a46b816c92f461acb90cf8515) C:\Windows\system32\drivers\Msfs.sys 13:11:38.0328 5180 Msfs - ok 13:11:38.0348 5180 msisadrv (0f400e306f385c56317357d6dea56f62) C:\Windows\system32\drivers\msisadrv.sys 13:11:38.0351 5180 msisadrv - ok 13:11:38.0379 5180 MSiSCSI (85466c0757a23d9a9aecdc0755203cb2) C:\Windows\system32\iscsiexe.dll 13:11:38.0382 5180 MSiSCSI - ok 13:11:38.0389 5180 msiserver - ok 13:11:38.0407 5180 MSKSSRV (d8c63d34d9c9e56c059e24ec7185cc07) C:\Windows\system32\drivers\MSKSSRV.sys 13:11:38.0408 5180 MSKSSRV - ok 13:11:38.0433 5180 MSPCLOCK (1d373c90d62ddb641d50e55b9e78d65e) C:\Windows\system32\drivers\MSPCLOCK.sys 13:11:38.0434 5180 MSPCLOCK - ok 13:11:38.0449 5180 MSPQM (b572da05bf4e098d4bba3a4734fb505b) C:\Windows\system32\drivers\MSPQM.sys 13:11:38.0450 5180 MSPQM - ok 13:11:38.0485 5180 MsRPC (b5614aecb05a9340aa0fb55bf561cc63) C:\Windows\system32\drivers\MsRPC.sys 13:11:38.0488 5180 MsRPC - ok 13:11:38.0511 5180 mssmbios (e384487cb84be41d09711c30ca79646c) C:\Windows\system32\DRIVERS\mssmbios.sys 13:11:38.0512 5180 mssmbios - ok 13:11:38.0530 5180 MSTEE (7199c1eec1e4993caf96b8c0a26bd58a) C:\Windows\system32\drivers\MSTEE.sys 13:11:38.0531 5180 MSTEE - ok 13:11:38.0552 5180 Mup (6dfd1d322de55b0b7db7d21b90bec49c) C:\Windows\system32\Drivers\mup.sys 13:11:38.0554 5180 Mup - ok 13:11:38.0587 5180 napagent (c43b25863fbd65b6d2a142af3ae320ca) C:\Windows\system32\qagentRT.dll 13:11:38.0593 5180 napagent - ok 13:11:38.0618 5180 NativeWifiP (3c21ce48ff529bb73dadb98770b54025) C:\Windows\system32\DRIVERS\nwifi.sys 13:11:38.0621 5180 NativeWifiP - ok 13:11:38.0707 5180 NAVENG (7b87fe07b1b782efa931729fe3adb5ad) C:\PROGRA~2\Symantec\DEFINI~1\VIRUSD~1\20090815.019\NAVENG.SYS 13:11:38.0709 5180 NAVENG - ok 13:11:38.0753 5180 NAVEX15 (b756abc1a20e951c89228970b7cad585) C:\PROGRA~2\Symantec\DEFINI~1\VIRUSD~1\20090815.019\NAVEX15.SYS 13:11:38.0764 5180 NAVEX15 - ok 13:11:38.0806 5180 NDIS (9bdc71790fa08f0a0b5f10462b1bd0b1) C:\Windows\system32\drivers\ndis.sys 13:11:38.0811 5180 NDIS - ok 13:11:38.0823 5180 NdisTapi (0e186e90404980569fb449ba7519ae61) C:\Windows\system32\DRIVERS\ndistapi.sys 13:11:38.0824 5180 NdisTapi - ok 13:11:38.0840 5180 Ndisuio (d6973aa34c4d5d76c0430b181c3cd389) C:\Windows\system32\DRIVERS\ndisuio.sys 13:11:38.0841 5180 Ndisuio - ok 13:11:38.0863 5180 NdisWan (3d14c3b3496f88890d431e8aa022a411) C:\Windows\system32\DRIVERS\ndiswan.sys 13:11:38.0865 5180 NdisWan - ok 13:11:38.0894 5180 NDProxy (71dab552b41936358f3b541ae5997fb3) C:\Windows\system32\drivers\NDProxy.sys 13:11:38.0895 5180 NDProxy - ok 13:11:38.0908 5180 NetBIOS (bcd093a5a6777cf626434568dc7dba78) C:\Windows\system32\DRIVERS\netbios.sys 13:11:38.0909 5180 NetBIOS - ok 13:11:38.0930 5180 netbt (7c5fee5b1c5728507cd96fb4a13e7a02) C:\Windows\system32\DRIVERS\netbt.sys 13:11:38.0932 5180 netbt - ok 13:11:38.0977 5180 Netlogon (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:11:38.0979 5180 Netlogon - ok 13:11:39.0009 5180 Netman (c8052711daecc48b982434c5116ca401) C:\Windows\System32\netman.dll 13:11:39.0013 5180 Netman - ok 13:11:39.0031 5180 netprofm (2ef3bbe22e5a5acd1428ee387a0d0172) C:\Windows\System32\netprofm.dll 13:11:39.0035 5180 netprofm - ok 13:11:39.0079 5180 NetTcpPortSharing (0ad5876ef4e9eb77c8f93eb5b2fff386) C:\Windows\Microsoft.NET\Framework\v3.0\Windows Communication Foundation\SMSvcHost.exe 13:11:39.0081 5180 NetTcpPortSharing - ok 13:11:39.0154 5180 NetworkLog (1214cfc194041bf48a8746d5c7f85161) C:\Windows\svcs.exe 13:11:39.0160 5180 NetworkLog - ok 13:11:39.0194 5180 nfrd960 (2e7fb731d4790a1bc6270accefacb36e) C:\Windows\system32\drivers\nfrd960.sys 13:11:39.0195 5180 nfrd960 - ok 13:11:39.0230 5180 NlaSvc (2997b15415f9bbe05b5a4c1c85e0c6a2) C:\Windows\System32\nlasvc.dll 13:11:39.0233 5180 NlaSvc - ok 13:11:39.0250 5180 Npfs (ecb5003f484f9ed6c608d6d6c7886cbb) C:\Windows\system32\drivers\Npfs.sys 13:11:39.0252 5180 Npfs - ok 13:11:39.0264 5180 nsi (8bb86f0c7eea2bded6fe095d0b4ca9bd) C:\Windows\system32\nsisvc.dll 13:11:39.0267 5180 nsi - ok 13:11:39.0288 5180 nsiproxy (609773e344a97410ce4ebf74a8914fcf) C:\Windows\system32\drivers\nsiproxy.sys 13:11:39.0289 5180 nsiproxy - ok 13:11:39.0341 5180 Ntfs (b4effe29eb4f15538fd8a9681108492d) C:\Windows\system32\drivers\Ntfs.sys 13:11:39.0350 5180 Ntfs - ok 13:11:39.0365 5180 ntrigdigi (e875c093aec0c978a90f30c9e0dfbb72) C:\Windows\system32\drivers\ntrigdigi.sys 13:11:39.0367 5180 ntrigdigi - ok 13:11:39.0380 5180 Null (c5dbbcda07d780bda9b685df333bb41e) C:\Windows\system32\drivers\Null.sys 13:11:39.0381 5180 Null - ok 13:11:39.0468 5180 NVENETFD (c39ad3b818502edfa4b819148b72a0e3) C:\Windows\system32\DRIVERS\nvmfdx32.sys 13:11:39.0476 5180 NVENETFD - ok 13:11:39.0739 5180 nvlddmkm (69d60d2ecd43d0f9f3accc16926e9128) C:\Windows\system32\DRIVERS\nvlddmkm.sys 13:11:39.0798 5180 nvlddmkm - ok 13:11:39.0890 5180 nvraid (2edf9e7751554b42cbb60116de727101) C:\Windows\system32\drivers\nvraid.sys 13:11:39.0892 5180 nvraid - ok 13:11:39.0908 5180 nvstor (abed0c09758d1d97db0042dbb2688177) C:\Windows\system32\drivers\nvstor.sys 13:11:39.0910 5180 nvstor - ok 13:11:39.0939 5180 nvstor32 (fa7b8eca6e845b244b7e30a9dcd82c6c) C:\Windows\system32\DRIVERS\nvstor32.sys 13:11:39.0941 5180 nvstor32 - ok 13:11:39.0980 5180 nvsvc (f397a6fa4b83d243ad25a1dc401237a0) C:\Windows\system32\nvvsvc.exe 13:11:39.0984 5180 nvsvc - ok 13:11:40.0010 5180 nv_agp (18bbdf913916b71bd54575bdb6eeac0b) C:\Windows\system32\drivers\nv_agp.sys 13:11:40.0013 5180 nv_agp - ok 13:11:40.0022 5180 NwlnkFlt - ok 13:11:40.0034 5180 NwlnkFwd - ok 13:11:40.0156 5180 odserv (785f487a64950f3cb8e9f16253ba3b7b) C:\Program Files\Common Files\Microsoft Shared\OFFICE12\ODSERV.EXE 13:11:40.0164 5180 odserv - ok 13:11:40.0177 5180 ohci1394 (be32da025a0be1878f0ee8d6d9386cd5) C:\Windows\system32\drivers\ohci1394.sys 13:11:40.0179 5180 ohci1394 - ok 13:11:40.0209 5180 ose (5a432a042dae460abe7199b758e8606c) C:\Program Files\Common Files\Microsoft Shared\Source Engine\OSE.EXE 13:11:40.0211 5180 ose - ok 13:11:40.0253 5180 p2pimsvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:11:40.0260 5180 p2pimsvc - ok 13:11:40.0271 5180 p2psvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:11:40.0281 5180 p2psvc - ok 13:11:40.0307 5180 Parport (0fa9b5055484649d63c303fe404e5f4d) C:\Windows\system32\drivers\parport.sys 13:11:40.0310 5180 Parport - ok 13:11:40.0326 5180 partmgr (3b38467e7c3daed009dfe359e17f139f) C:\Windows\system32\drivers\partmgr.sys 13:11:40.0327 5180 partmgr - ok 13:11:40.0345 5180 Parvdm (4f9a6a8a31413180d0fcb279ad5d8112) C:\Windows\system32\drivers\parvdm.sys 13:11:40.0346 5180 Parvdm - ok 13:11:40.0380 5180 PcaSvc (c6276ad11f4bb49b58aa1ed88537f14a) C:\Windows\System32\pcasvc.dll 13:11:40.0383 5180 PcaSvc - ok 13:11:40.0409 5180 pci (01b94418deb235dff777cc80076354b4) C:\Windows\system32\drivers\pci.sys 13:11:40.0411 5180 pci - ok 13:11:40.0430 5180 pciide (fc175f5ddab666d7f4d17449a547626f) C:\Windows\system32\drivers\pciide.sys 13:11:40.0431 5180 pciide - ok 13:11:40.0462 5180 pcmcia (e6f3fb1b86aa519e7698ad05e58b04e5) C:\Windows\system32\drivers\pcmcia.sys 13:11:40.0464 5180 pcmcia - ok 13:11:40.0513 5180 PEAUTH (6349f6ed9c623b44b52ea3c63c831a92) C:\Windows\system32\drivers\peauth.sys 13:11:40.0521 5180 PEAUTH - ok 13:11:40.0616 5180 pla (b1689df169143f57053f795390c99db3) C:\Windows\system32\pla.dll 13:11:40.0630 5180 pla - ok 13:11:40.0719 5180 PlugPlay (78f975cb6d18265be6f492edb2d7bc7b) C:\Windows\system32\umpnpmgr.dll 13:11:40.0724 5180 PlugPlay - ok 13:11:40.0769 5180 PNRPAutoReg (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:11:40.0776 5180 PNRPAutoReg - ok 13:11:40.0788 5180 PNRPsvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:11:40.0796 5180 PNRPsvc - ok 13:11:40.0831 5180 PolicyAgent (47b8f37aa18b74d8c2e1bc1a7a2c8f8a) C:\Windows\System32\ipsecsvc.dll 13:11:40.0837 5180 PolicyAgent - ok 13:11:40.0885 5180 PptpMiniport (ecfffaec0c1ecd8dbc77f39070ea1db1) C:\Windows\system32\DRIVERS\raspptp.sys 13:11:40.0887 5180 PptpMiniport - ok 13:11:40.0902 5180 Processor (2027293619dd0f047c584cf2e7df4ffd) C:\Windows\system32\drivers\processr.sys 13:11:40.0903 5180 Processor - ok 13:11:40.0927 5180 ProfSvc (b627e4fc8585e8843c5905d4d3587a90) C:\Windows\system32\profsvc.dll 13:11:40.0931 5180 ProfSvc - ok 13:11:40.0976 5180 ProtectedStorage (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:11:40.0978 5180 ProtectedStorage - ok 13:11:40.0998 5180 PSched (bfef604508a0ed1eae2a73e872555ffb) C:\Windows\system32\DRIVERS\pacer.sys 13:11:41.0000 5180 PSched - ok 13:11:41.0066 5180 ql2300 (0a6db55afb7820c99aa1f3a1d270f4f6) C:\Windows\system32\drivers\ql2300.sys 13:11:41.0076 5180 ql2300 - ok 13:11:41.0093 5180 ql40xx (81a7e5c076e59995d54bc1ed3a16e60b) C:\Windows\system32\drivers\ql40xx.sys 13:11:41.0094 5180 ql40xx - ok 13:11:41.0129 5180 QWAVE (e9ecae663f47e6cb43962d18ab18890f) C:\Windows\system32\qwave.dll 13:11:41.0134 5180 QWAVE - ok 13:11:41.0148 5180 QWAVEdrv (9f5e0e1926014d17486901c88eca2db7) C:\Windows\system32\drivers\qwavedrv.sys 13:11:41.0149 5180 QWAVEdrv - ok 13:11:41.0171 5180 RasAcd (147d7f9c556d259924351feb0de606c3) C:\Windows\system32\DRIVERS\rasacd.sys 13:11:41.0172 5180 RasAcd - ok 13:11:41.0188 5180 RasAuto (f6a452eb4ceadbb51c9e0ee6b3ecef0f) C:\Windows\System32\rasauto.dll 13:11:41.0191 5180 RasAuto - ok 13:11:41.0207 5180 Rasl2tp (a214adbaf4cb47dd2728859ef31f26b0) C:\Windows\system32\DRIVERS\rasl2tp.sys 13:11:41.0209 5180 Rasl2tp - ok 13:11:41.0247 5180 RasMan (6e7c284fc5c4ec07ad164d93810385a6) C:\Windows\System32\rasmans.dll 13:11:41.0251 5180 RasMan - ok 13:11:41.0278 5180 RasPppoe (3e9d9b048107b40d87b97df2e48e0744) C:\Windows\system32\DRIVERS\raspppoe.sys 13:11:41.0279 5180 RasPppoe - ok 13:11:41.0296 5180 RasSstp (a7d141684e9500ac928a772ed8e6b671) C:\Windows\system32\DRIVERS\rassstp.sys 13:11:41.0297 5180 RasSstp - ok 13:11:41.0317 5180 rdbss (6e1c5d0457622f9ee35f683110e93d14) C:\Windows\system32\DRIVERS\rdbss.sys 13:11:41.0320 5180 rdbss - ok 13:11:41.0333 5180 RDPCDD (89e59be9a564262a3fb6c4f4f1cd9899) C:\Windows\system32\DRIVERS\RDPCDD.sys 13:11:41.0334 5180 RDPCDD - ok 13:11:41.0368 5180 rdpdr (fbc0bacd9c3d7f6956853f64a66e252d) C:\Windows\system32\drivers\rdpdr.sys 13:11:41.0372 5180 rdpdr - ok 13:11:41.0390 5180 RDPENCDD (9d91fe5286f748862ecffa05f8a0710c) C:\Windows\system32\drivers\rdpencdd.sys 13:11:41.0391 5180 RDPENCDD - ok 13:11:41.0426 5180 RDPWD (e1c18f4097a5abcec941dc4b2f99db7e) C:\Windows\system32\drivers\RDPWD.sys 13:11:41.0428 5180 RDPWD - ok 13:11:41.0453 5180 RemoteAccess (bcdd6b4804d06b1f7ebf29e53a57ece9) C:\Windows\System32\mprdim.dll 13:11:41.0456 5180 RemoteAccess - ok 13:11:41.0492 5180 RemoteRegistry (cc4e32400f3c7253400cf8f3f3a0b676) C:\Windows\system32\regsvc.dll 13:11:41.0496 5180 RemoteRegistry - ok 13:11:41.0509 5180 RpcLocator (5123f83cbc4349d065534eeb6bbdc42b) C:\Windows\system32\locator.exe 13:11:41.0511 5180 RpcLocator - ok 13:11:41.0555 5180 RpcSs (301ae00e12408650baddc04dbc832830) C:\Windows\system32\rpcss.dll 13:11:41.0561 5180 RpcSs - ok 13:11:41.0580 5180 rspndr (9c508f4074a39e8b4b31d27198146fad) C:\Windows\system32\DRIVERS\rspndr.sys 13:11:41.0582 5180 rspndr - ok 13:11:41.0626 5180 SamSs (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:11:41.0628 5180 SamSs - ok 13:11:41.0722 5180 SASDIFSV (39763504067962108505bff25f024345) C:\Program Files\SUPERAntiSpyware\SASDIFSV.SYS 13:11:41.0723 5180 SASDIFSV - ok 13:11:41.0775 5180 SASKUTIL (77b9fc20084b48408ad3e87570eb4a85) C:\Program Files\SUPERAntiSpyware\SASKUTIL.SYS 13:11:41.0777 5180 SASKUTIL - ok 13:11:41.0808 5180 sbp2port (3ce8f073a557e172b330109436984e30) C:\Windows\system32\drivers\sbp2port.sys 13:11:41.0810 5180 sbp2port - ok 13:11:41.0840 5180 SCardSvr (11387e32642269c7e62e8b52c060b3c6) C:\Windows\System32\SCardSvr.dll 13:11:41.0844 5180 SCardSvr - ok 13:11:41.0914 5180 Schedule (7b587b8a6d4a99f79d2902d0385f29bd) C:\Windows\system32\schedsvc.dll 13:11:41.0922 5180 Schedule - ok 13:11:41.0949 5180 SCPolicySvc (87c2d0377b23e2d8a41093c2f5fb1a5b) C:\Windows\System32\certprop.dll 13:11:41.0951 5180 SCPolicySvc - ok 13:11:41.0969 5180 SDRSVC (716313d9f6b0529d03f726d5aaf6f191) C:\Windows\System32\SDRSVC.dll 13:11:41.0972 5180 SDRSVC - ok 13:11:42.0079 5180 SeaPort (cc781378e7eda615d2cdca3b17829fa4) C:\Program Files\Microsoft\BingBar\SeaPort.EXE 13:11:42.0083 5180 SeaPort - ok 13:11:42.0103 5180 secdrv (90a3935d05b494a5a39d37e71f09a677) C:\Windows\system32\drivers\secdrv.sys 13:11:42.0104 5180 secdrv - ok 13:11:42.0134 5180 seclogon (fd5199d4d8a521005e4b5ee7fe00fa9b) C:\Windows\system32\seclogon.dll 13:11:42.0137 5180 seclogon - ok 13:11:42.0157 5180 SENS (a9bbab5759771e523f55563d6cbe140f) C:\Windows\System32\sens.dll 13:11:42.0161 5180 SENS - ok 13:11:42.0172 5180 Serenum (68e44e331d46f0fb38f0863a84cd1a31) C:\Windows\system32\drivers\serenum.sys 13:11:42.0174 5180 Serenum - ok 13:11:42.0203 5180 Serial (c70d69a918b178d3c3b06339b40c2e1b) C:\Windows\system32\drivers\serial.sys 13:11:42.0204 5180 Serial - ok 13:11:42.0223 5180 sermouse (8af3d28a879bf75db53a0ee7a4289624) C:\Windows\system32\drivers\sermouse.sys 13:11:42.0224 5180 sermouse - ok 13:11:42.0271 5180 SessionEnv (d2193326f729b163125610dbf3e17d57) C:\Windows\system32\sessenv.dll 13:11:42.0275 5180 SessionEnv - ok 13:11:42.0307 5180 sffdisk (3efa810bdca87f6ecc24f9832243fe86) C:\Windows\system32\drivers\sffdisk.sys 13:11:42.0310 5180 sffdisk - ok 13:11:42.0321 5180 sffp_mmc (e95d451f7ea3e583aec75f3b3ee42dc5) C:\Windows\system32\drivers\sffp_mmc.sys 13:11:42.0323 5180 sffp_mmc - ok 13:11:42.0374 5180 sffp_sd (3d0ea348784b7ac9ea9bd9f317980979) C:\Windows\system32\drivers\sffp_sd.sys 13:11:42.0375 5180 sffp_sd - ok 13:11:42.0384 5180 sfloppy (46ed8e91793b2e6f848015445a0ac188) C:\Windows\system32\drivers\sfloppy.sys 13:11:42.0386 5180 sfloppy - ok 13:11:42.0427 5180 SharedAccess (e1499bd0ff76b1b2fbbf1af339d91165) C:\Windows\System32\ipnathlp.dll 13:11:42.0433 5180 SharedAccess - ok 13:11:42.0491 5180 ShellHWDetection (1e3fdb80e40a3ce645f229dfbdfb7694) C:\Windows\System32\shsvcs.dll 13:11:42.0497 5180 ShellHWDetection - ok 13:11:42.0561 5180 simptcp (1dbafacb52c53b51adef7282586f47ac) C:\Windows\System32\tcpsvcs.exe 13:11:42.0564 5180 simptcp - ok 13:11:42.0588 5180 sisagp (1d76624a09a054f682d746b924e2dbc3) C:\Windows\system32\drivers\sisagp.sys 13:11:42.0589 5180 sisagp - ok 13:11:42.0608 5180 SiSRaid2 (43cb7aa756c7db280d01da9b676cfde2) C:\Windows\system32\drivers\sisraid2.sys 13:11:42.0609 5180 SiSRaid2 - ok 13:11:42.0624 5180 SiSRaid4 (a99c6c8b0baa970d8aa59ddc50b57f94) C:\Windows\system32\drivers\sisraid4.sys 13:11:42.0626 5180 SiSRaid4 - ok 13:11:42.0732 5180 slsvc (0ba91e1358ad25236863039bb2609a2e) C:\Windows\system32\SLsvc.exe 13:11:42.0753 5180 slsvc - ok 13:11:42.0835 5180 SLUINotify (7c6dc44ca0bfa6291629ab764200d1d4) C:\Windows\system32\SLUINotify.dll 13:11:42.0838 5180 SLUINotify - ok 13:11:42.0898 5180 Smb (031e6bcd53c9b2b9ace111eafec347b6) C:\Windows\system32\DRIVERS\smb.sys 13:11:42.0899 5180 Smb - ok 13:11:42.0917 5180 SNMPTRAP (2a146a055b4401c16ee62d18b8e2a032) C:\Windows\System32\snmptrap.exe 13:11:42.0921 5180 SNMPTRAP - ok 13:11:43.0030 5180 SPBBCDrv (dc4dc886d3779c446f9b0e9d6b006e72) C:\Program Files\Common Files\Symantec Shared\SPBBC\SPBBCDrv.sys 13:11:43.0037 5180 SPBBCDrv - ok 13:11:43.0054 5180 spldr (7aebdeef071fe28b0eef2cdd69102bff) C:\Windows\system32\drivers\spldr.sys 13:11:43.0056 5180 spldr - ok 13:11:43.0112 5180 Spooler (3665f79026a3f91fbca63f2c65a09b19) C:\Windows\System32\spoolsv.exe 13:11:43.0116 5180 Spooler - ok 13:11:43.0137 5180 SRTSP (e0e54a571d4323567e95e11fe76a5ff3) C:\Windows\system32\Drivers\SRTSP.SYS 13:11:43.0142 5180 SRTSP - ok 13:11:43.0164 5180 SRTSPL (4e44f0e22df824d318988caa6f321c30) C:\Windows\system32\Drivers\SRTSPL.SYS 13:11:43.0169 5180 SRTSPL - ok 13:11:43.0198 5180 SRTSPX (d3bb40427cf3d02e56bba97feda0a3aa) C:\Windows\system32\Drivers\SRTSPX.SYS 13:11:43.0200 5180 SRTSPX - ok 13:11:43.0258 5180 srv (2252aef839b1093d16761189f45af885) C:\Windows\system32\DRIVERS\srv.sys 13:11:43.0262 5180 srv - ok 13:11:43.0313 5180 srv2 (b7ff59408034119476b00a81bb53d5d1) C:\Windows\system32\DRIVERS\srv2.sys 13:11:43.0316 5180 srv2 - ok 13:11:43.0330 5180 srvnet (2accc9b12af02030f531e6cca6f8b76e) C:\Windows\system32\DRIVERS\srvnet.sys 13:11:43.0332 5180 srvnet - ok 13:11:43.0366 5180 SSDPSRV (03d50b37234967433a5ea5ba72bc0b62) C:\Windows\System32\ssdpsrv.dll 13:11:43.0370 5180 SSDPSRV - ok 13:11:43.0399 5180 SstpSvc (6f1a32e7b7b30f004d9a20afadb14944) C:\Windows\system32\sstpsvc.dll 13:11:43.0403 5180 SstpSvc - ok 13:11:43.0456 5180 StillCam (ef70b3d22b4bffda6ea851ecb063efaa) C:\Windows\system32\DRIVERS\serscan.sys 13:11:43.0457 5180 StillCam - ok 13:11:43.0508 5180 stisvc (7dd08a597bc56051f320da0baf69e389) C:\Windows\System32\wiaservc.dll 13:11:43.0515 5180 stisvc - ok 13:11:43.0538 5180 swenum (7ba58ecf0c0a9a69d44b3dca62becf56) C:\Windows\system32\DRIVERS\swenum.sys 13:11:43.0539 5180 swenum - ok 13:11:43.0569 5180 swprv (b36c7cdb86f7f7a8e884479219766950) C:\Windows\System32\swprv.dll 13:11:43.0574 5180 swprv - ok 13:11:43.0672 5180 Symantec Core LC (438fafe708c93b2236fc26b6f2bd5fd0) C:\PROGRA~1\COMMON~1\SYMANT~1\CCPD-LC\symlcsvc.exe 13:11:43.0682 5180 Symantec Core LC - ok 13:11:43.0764 5180 Symc8xx (192aa3ac01df071b541094f251deed10) C:\Windows\system32\drivers\symc8xx.sys 13:11:43.0765 5180 Symc8xx - ok 13:11:43.0820 5180 SYMDNS (fe9f8b3a8bc22d85332b42e92308ddf9) C:\Windows\System32\Drivers\SYMDNS.SYS 13:11:43.0821 5180 SYMDNS - ok 13:11:43.0839 5180 SymEvent (06b95820df51502099a8a15c93e87986) C:\Windows\system32\Drivers\SYMEVENT.SYS 13:11:43.0841 5180 SymEvent - ok 13:11:43.0863 5180 SYMFW (a0ea9d273889e53cfaabf2444692ccbf) C:\Windows\System32\Drivers\SYMFW.SYS 13:11:43.0865 5180 SYMFW - ok 13:11:43.0886 5180 SymIM (8eab28dd6cd25355b951ae460fa86b48) C:\Windows\system32\DRIVERS\SymIMv.sys 13:11:43.0888 5180 SymIM - ok 13:11:43.0939 5180 SYMNDISV (c94eaca4b522012ee0691f1e79c42a7d) C:\Windows\System32\Drivers\SYMNDISV.SYS 13:11:43.0940 5180 SYMNDISV - ok 13:11:43.0960 5180 SYMREDRV (7c6505ea598e58099d3b7e1f70426864) C:\Windows\System32\Drivers\SYMREDRV.SYS 13:11:43.0961 5180 SYMREDRV - ok 13:11:43.0980 5180 SYMTDI (e6ff7ace71d07ca90119f2c6ab592ba4) C:\Windows\System32\Drivers\SYMTDI.SYS 13:11:43.0984 5180 SYMTDI - ok 13:11:44.0005 5180 Sym_hi (8c8eb8c76736ebaf3b13b633b2e64125) C:\Windows\system32\drivers\sym_hi.sys 13:11:44.0006 5180 Sym_hi - ok 13:11:44.0023 5180 Sym_u3 (8072af52b5fd103bbba387a1e49f62cb) C:\Windows\system32\drivers\sym_u3.sys 13:11:44.0025 5180 Sym_u3 - ok 13:11:44.0069 5180 SysMain (8710a92d0024b03b5fb9540df1f71f1d) C:\Windows\system32\sysmain.dll 13:11:44.0076 5180 SysMain - ok 13:11:44.0094 5180 TabletInputService (2dca225eae15f42c0933e998ee0231c3) C:\Windows\System32\TabSvc.dll 13:11:44.0098 5180 TabletInputService - ok 13:11:44.0118 5180 TapiSrv (680916bb09ee0f3a6aca7c274b0d633f) C:\Windows\System32\tapisrv.dll 13:11:44.0123 5180 TapiSrv - ok 13:11:44.0141 5180 TBS (cb05822cd9cc6c688168e113c603dbe7) C:\Windows\System32\tbssvc.dll 13:11:44.0145 5180 TBS - ok 13:11:44.0221 5180 Tcpip (782568ab6a43160a159b6215b70bcce9) C:\Windows\system32\drivers\tcpip.sys 13:11:44.0234 5180 Tcpip - ok 13:11:44.0251 5180 Tcpip6 (782568ab6a43160a159b6215b70bcce9) C:\Windows\system32\DRIVERS\tcpip.sys 13:11:44.0261 5180 Tcpip6 - ok 13:11:44.0284 5180 tcpipreg (d4a2e4a4b011f3a883af77315a5ae76b) C:\Windows\system32\drivers\tcpipreg.sys 13:11:44.0286 5180 tcpipreg - ok 13:11:44.0301 5180 TDPIPE (5dcf5e267be67a1ae926f2df77fbcc56) C:\Windows\system32\drivers\tdpipe.sys 13:11:44.0303 5180 TDPIPE - ok 13:11:44.0318 5180 TDTCP (389c63e32b3cefed425b61ed92d3f021) C:\Windows\system32\drivers\tdtcp.sys 13:11:44.0319 5180 TDTCP - ok 13:11:44.0337 5180 tdx (d09276b1fab033ce1d40dcbdf303d10f) C:\Windows\system32\DRIVERS\tdx.sys 13:11:44.0338 5180 tdx - ok 13:11:44.0355 5180 TermDD (a048056f5e1a96a9bf3071b91741a5aa) C:\Windows\system32\DRIVERS\termdd.sys 13:11:44.0356 5180 TermDD - ok 13:11:44.0390 5180 TermService (d605031e225aaccbceb5b76a4f1603a6) C:\Windows\System32\termsrv.dll 13:11:44.0397 5180 TermService - ok 13:11:44.0457 5180 Themes (1e3fdb80e40a3ce645f229dfbdfb7694) C:\Windows\system32\shsvcs.dll 13:11:44.0462 5180 Themes - ok 13:11:44.0484 5180 THREADORDER (1076ffcffaae8385fd62dfcb25ac4708) C:\Windows\system32\mmcss.dll 13:11:44.0486 5180 THREADORDER - ok 13:11:44.0513 5180 TrkWks (ec74e77d0eb004bd3a809b5f8fb8c2ce) C:\Windows\System32\trkwks.dll 13:11:44.0516 5180 TrkWks - ok 13:11:44.0552 5180 TrustedInstaller (16613a1bad034d4ecf957af18b7c2ff5) C:\Windows\servicing\TrustedInstaller.exe 13:11:44.0553 5180 TrustedInstaller - ok 13:11:44.0580 5180 tssecsrv (dcf0f056a2e4f52287264f5ab29cf206) C:\Windows\system32\DRIVERS\tssecsrv.sys 13:11:44.0581 5180 tssecsrv - ok 13:11:44.0597 5180 tunmp (caecc0120ac49e3d2f758b9169872d38) C:\Windows\system32\DRIVERS\tunmp.sys 13:11:44.0599 5180 tunmp - ok 13:11:44.0645 5180 tunnel (6042505ff6fa9ac1ef7684d0e03b6940) C:\Windows\system32\DRIVERS\tunnel.sys 13:11:44.0647 5180 tunnel - ok 13:11:44.0661 5180 uagp35 (7d33c4db2ce363c8518d2dfcf533941f) C:\Windows\system32\drivers\uagp35.sys 13:11:44.0663 5180 uagp35 - ok 13:11:44.0682 5180 udfs (8b5088058fa1d1cd897a2113ccff6c58) C:\Windows\system32\DRIVERS\udfs.sys 13:11:44.0687 5180 udfs - ok 13:11:44.0729 5180 UI0Detect (ecef404f62863755951e09c802c94ad5) C:\Windows\system32\UI0Detect.exe 13:11:44.0733 5180 UI0Detect - ok 13:11:44.0757 5180 uliagpkx (b0acfdc9e4af279e9116c03e014b2b27) C:\Windows\system32\drivers\uliagpkx.sys 13:11:44.0759 5180 uliagpkx - ok 13:11:44.0791 5180 uliahci (9224bb254f591de4ca8d572a5f0d635c) C:\Windows\system32\drivers\uliahci.sys 13:11:44.0794 5180 uliahci - ok 13:11:44.0812 5180 UlSata (8514d0e5cd0534467c5fc61be94a569f) C:\Windows\system32\drivers\ulsata.sys 13:11:44.0815 5180 UlSata - ok 13:11:44.0831 5180 ulsata2 (38c3c6e62b157a6bc46594fada45c62b) C:\Windows\system32\drivers\ulsata2.sys 13:11:44.0833 5180 ulsata2 - ok 13:11:44.0848 5180 umbus (32cff9f809ae9aed85464492bf3e32d2) C:\Windows\system32\DRIVERS\umbus.sys 13:11:44.0850 5180 umbus - ok 13:11:44.0887 5180 upnphost (68308183f4ae0be7bf8ecd07cb297999) C:\Windows\System32\upnphost.dll 13:11:44.0892 5180 upnphost - ok 13:11:44.0948 5180 usbccgp (caf811ae4c147ffcd5b51750c7f09142) C:\Windows\system32\DRIVERS\usbccgp.sys 13:11:44.0950 5180 usbccgp - ok 13:11:44.0984 5180 usbcir (e9476e6c486e76bc4898074768fb7131) C:\Windows\system32\drivers\usbcir.sys 13:11:44.0986 5180 usbcir - ok 13:11:45.0013 5180 usbehci (cebe90821810e76320155beba722fcf9) C:\Windows\system32\DRIVERS\usbehci.sys 13:11:45.0015 5180 usbehci - ok 13:11:45.0035 5180 usbhub (cc6b28e4ce39951357963119ce47b143) C:\Windows\system32\DRIVERS\usbhub.sys 13:11:45.0040 5180 usbhub - ok 13:11:45.0053 5180 usbohci (7bdb7b0e7d45ac0402d78b90789ef47c) C:\Windows\system32\DRIVERS\usbohci.sys 13:11:45.0055 5180 usbohci - ok 13:11:45.0067 5180 usbprint (e75c4b5269091d15a2e7dc0b6d35f2f5) C:\Windows\system32\DRIVERS\usbprint.sys 13:11:45.0071 5180 usbprint - ok 13:11:45.0093 5180 usbscan (a508c9bd8724980512136b039bba65e9) C:\Windows\system32\DRIVERS\usbscan.sys 13:11:45.0094 5180 usbscan - ok 13:11:45.0119 5180 USBSTOR (87ba6b83c5d19b69160968d07d6e2982) C:\Windows\system32\DRIVERS\USBSTOR.SYS 13:11:45.0122 5180 USBSTOR - ok 13:11:45.0138 5180 usbuhci (814d653efc4d48be3b04a307eceff56f) C:\Windows\system32\DRIVERS\usbuhci.sys 13:11:45.0140 5180 usbuhci - ok 13:11:45.0166 5180 UxSms (032a0acc3909ae7215d524e29d536797) C:\Windows\System32\uxsms.dll 13:11:45.0169 5180 UxSms - ok 13:11:45.0197 5180 vds (b13bc395b9d6116628f5af47e0802ac4) C:\Windows\System32\vds.exe 13:11:45.0206 5180 vds - ok 13:11:45.0237 5180 vga (87b06e1f30b749a114f74622d013f8d4) C:\Windows\system32\DRIVERS\vgapnp.sys 13:11:45.0239 5180 vga - ok 13:11:45.0249 5180 VgaSave (2e93ac0a1d8c79d019db6c51f036636c) C:\Windows\System32\drivers\vga.sys 13:11:45.0252 5180 VgaSave - ok 13:11:45.0266 5180 viaagp (5d7159def58a800d5781ba3a879627bc) C:\Windows\system32\drivers\viaagp.sys 13:11:45.0268 5180 viaagp - ok 13:11:45.0285 5180 ViaC7 (c4f3a691b5bad343e6249bd8c2d45dee) C:\Windows\system32\drivers\viac7.sys 13:11:45.0286 5180 ViaC7 - ok 13:11:45.0309 5180 viaide (aadf5587a4063f52c2c3fed7887426fc) C:\Windows\system32\drivers\viaide.sys 13:11:45.0310 5180 viaide - ok 13:11:45.0343 5180 volmgr (69503668ac66c77c6cd7af86fbdf8c43) C:\Windows\system32\drivers\volmgr.sys 13:11:45.0344 5180 volmgr - ok 13:11:45.0363 5180 volmgrx (98f5ffe6316bd74e9e2c97206c190196) C:\Windows\system32\drivers\volmgrx.sys 13:11:45.0367 5180 volmgrx - ok 13:11:45.0385 5180 volsnap (d8b4a53dd2769f226b3eb374374987c9) C:\Windows\system32\drivers\volsnap.sys 13:11:45.0387 5180 volsnap - ok 13:11:45.0406 5180 vsmraid (587253e09325e6bf226b299774b728a9) C:\Windows\system32\drivers\vsmraid.sys 13:11:45.0409 5180 vsmraid - ok 13:11:45.0486 5180 VSS (d5fb73d19c46ade183f968e13f186b23) C:\Windows\system32\vssvc.exe 13:11:45.0497 5180 VSS - ok 13:11:45.0518 5180 W32Time (1cf9206966a8458cda9a8b20df8ab7d3) C:\Windows\system32\w32time.dll 13:11:45.0526 5180 W32Time - ok 13:11:45.0562 5180 WacomPen (48dfee8f1af7c8235d4e626f0c4fe031) C:\Windows\system32\drivers\wacompen.sys 13:11:45.0564 5180 WacomPen - ok 13:11:45.0582 5180 Wanarp (55201897378cca7af8b5efd874374a26) C:\Windows\system32\DRIVERS\wanarp.sys 13:11:45.0584 5180 Wanarp - ok 13:11:45.0591 5180 Wanarpv6 (55201897378cca7af8b5efd874374a26) C:\Windows\system32\DRIVERS\wanarp.sys 13:11:45.0594 5180 Wanarpv6 - ok 13:11:45.0628 5180 wcncsvc (f3a5c2e1a6533192b070d06ecf6be796) C:\Windows\System32\wcncsvc.dll 13:11:45.0634 5180 wcncsvc - ok 13:11:45.0654 5180 WcsPlugInService (11bcb7afcdd7aadacb5746f544d3a9c7) C:\Windows\System32\WcsPlugInService.dll 13:11:45.0657 5180 WcsPlugInService - ok 13:11:45.0669 5180 Wd (78fe9542363f297b18c027b2d7e7c07f) C:\Windows\system32\drivers\wd.sys 13:11:45.0671 5180 Wd - ok 13:11:45.0708 5180 Wdf01000 (b6f0a7ad6d4bd325fbcd8bac96cd8d96) C:\Windows\system32\drivers\Wdf01000.sys 13:11:45.0717 5180 Wdf01000 - ok 13:11:45.0741 5180 WdiServiceHost (abfc76b48bb6c96e3338d8943c5d93b5) C:\Windows\system32\wdi.dll 13:11:45.0745 5180 WdiServiceHost - ok 13:11:45.0757 5180 WdiSystemHost (abfc76b48bb6c96e3338d8943c5d93b5) C:\Windows\system32\wdi.dll 13:11:45.0761 5180 WdiSystemHost - ok 13:11:45.0794 5180 WebClient (cf9a5f41789b642db967021de06a2713) C:\Windows\System32\webclnt.dll 13:11:45.0799 5180 WebClient - ok 13:11:45.0851 5180 Wecsvc (ae3736e7e8892241c23e4ebbb7453b60) C:\Windows\system32\wecsvc.dll 13:11:45.0855 5180 Wecsvc - ok 13:11:45.0869 5180 wercplsupport (670ff720071ed741206d69bd995ea453) C:\Windows\System32\wercplsupport.dll 13:11:45.0873 5180 wercplsupport - ok 13:11:45.0898 5180 WerSvc (fd1965aaa112c6818a30ab02742d0461) C:\Windows\System32\WerSvc.dll 13:11:45.0902 5180 WerSvc - ok 13:11:45.0915 5180 WinHttpAutoProxySvc - ok 13:11:45.0972 5180 Winmgmt (00b79a7c984678f24cf052e5beb3a2f5) C:\Windows\system32\wbem\WMIsvc.dll 13:11:45.0974 5180 Winmgmt - ok 13:11:46.0061 5180 WinRM (7cfe68bdc065e55aa5e8421607037511) C:\Windows\system32\WsmSvc.dll 13:11:46.0072 5180 WinRM - ok 13:11:46.0145 5180 Wlansvc (275f4346e569df56cfb95243bd6f6ff0) C:\Windows\System32\wlansvc.dll 13:11:46.0153 5180 Wlansvc - ok 13:11:46.0294 5180 wlidsvc (5144ae67d60ec653f97ddf3feed29e77) C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE 13:11:46.0305 5180 wlidsvc - ok 13:11:46.0383 5180 WmiAcpi (2e7255d172df0b8283cdfb7b433b864e) C:\Windows\system32\drivers\wmiacpi.sys 13:11:46.0385 5180 WmiAcpi - ok 13:11:46.0428 5180 wmiApSrv (aba4cf9f856d9a3a25f4ddd7690a6e9d) C:\Windows\system32\wbem\WmiApSrv.exe 13:11:46.0430 5180 wmiApSrv - ok 13:11:46.0519 5180 WMPNetworkSvc (3978704576a121a9204f8cc49a301a9b) C:\Program Files\Windows Media Player\wmpnetwk.exe 13:11:46.0526 5180 WMPNetworkSvc - ok 13:11:46.0552 5180 WPCSvc (5d94cd167751294962ba238d82dd1bb8) C:\Windows\System32\wpcsvc.dll 13:11:46.0557 5180 WPCSvc - ok 13:11:46.0580 5180 WPDBusEnum (396d406292b0cd26e3504ffe82784702) C:\Windows\system32\wpdbusenum.dll 13:11:46.0584 5180 WPDBusEnum - ok 13:11:46.0766 5180 WPFFontCache_v0400 (dcf3e3edf5109ee8bc02fe6e1f045795) C:\Windows\Microsoft.NET\Framework\v4.0.30319\WPF\WPFFontCache_v0400.exe 13:11:46.0776 5180 WPFFontCache_v0400 - ok 13:11:46.0820 5180 ws2ifsl (e3a3cb253c0ec2494d4a61f5e43a389c) C:\Windows\system32\drivers\ws2ifsl.sys 13:11:46.0821 5180 ws2ifsl - ok 13:11:46.0827 5180 WSearch - ok 13:11:46.0944 5180 wuauserv (6298277b73c77fa99106b271a7525163) C:\Windows\system32\wuaueng.dll 13:11:46.0962 5180 wuauserv - ok 13:11:47.0050 5180 WUDFRd (ac13cb789d93412106b0fb6c7eb2bcb6) C:\Windows\system32\DRIVERS\WUDFRd.sys 13:11:47.0052 5180 WUDFRd - ok 13:11:47.0076 5180 wudfsvc (575a4190d989f64732119e4114045a4f) C:\Windows\System32\WUDFSvc.dll 13:11:47.0080 5180 wudfsvc - ok 13:11:47.0164 5180 YahooAUService (dd0042f0c3b606a6a8b92d49afb18ad6) C:\Program Files\Yahoo!\SoftwareUpdate\YahooAUService.exe 13:11:47.0169 5180 YahooAUService - ok 13:11:47.0192 5180 MBR (0x1B8) (8c9f9e03865c35f0f3829a23cda42f5d) \Device\Harddisk0\DR0 13:11:50.0332 5180 \Device\Harddisk0\DR0 - ok 13:11:50.0370 5180 Boot (0x1200) (3194b7b718cd98097de9bdb40807f074) \Device\Harddisk0\DR0\Partition0 13:11:50.0371 5180 \Device\Harddisk0\DR0\Partition0 - ok 13:11:50.0372 5180 ============================================================ 13:11:50.0372 5180 Scan finished 13:11:50.0372 5180 ============================================================ 13:11:50.0398 5736 Detected object count: 0 13:11:50.0398 5736 Actual detected object count: 0 13:12:31.0518 4404 ============================================================ 13:12:31.0518 4404 Scan started 13:12:31.0518 4404 Mode: Manual; TDLFS; 13:12:31.0518 4404 ============================================================ 13:12:31.0736 4404 !SASCORE (c0393eb99a6c72c6bef9bfc4a72b33a6) C:\Program Files\SUPERAntiSpyware\SASCORE.EXE 13:12:31.0738 4404 !SASCORE - ok 13:12:31.0808 4404 ACPI (fcb8c7210f0135e24c6580f7f649c73c) C:\Windows\system32\drivers\acpi.sys 13:12:31.0811 4404 ACPI - ok 13:12:31.0867 4404 adp94xx (04f0fcac69c7c71a3ac4eb97fafc8303) C:\Windows\system32\drivers\adp94xx.sys 13:12:31.0872 4404 adp94xx - ok 13:12:31.0933 4404 adpahci (60505e0041f7751bdbb80f88bf45c2ce) C:\Windows\system32\drivers\adpahci.sys 13:12:31.0936 4404 adpahci - ok 13:12:31.0986 4404 adpu160m (8a42779b02aec986eab64ecfc98f8bd7) C:\Windows\system32\drivers\adpu160m.sys 13:12:31.0988 4404 adpu160m - ok 13:12:32.0047 4404 adpu320 (241c9e37f8ce45ef51c3de27515ca4e5) C:\Windows\system32\drivers\adpu320.sys 13:12:32.0049 4404 adpu320 - ok 13:12:32.0104 4404 AeLookupSvc (9d1fda9e086ba64e3c93c9de32461bcf) C:\Windows\System32\aelupsvc.dll 13:12:32.0106 4404 AeLookupSvc - ok 13:12:32.0176 4404 AFD (48eb99503533c27ac6135648e5474457) C:\Windows\system32\drivers\afd.sys 13:12:32.0179 4404 AFD - ok 13:12:32.0230 4404 AgereModemAudio (8ed60797908fd394eee0d6949f493224) C:\Windows\system32\agrsmsvc.exe 13:12:32.0231 4404 AgereModemAudio - ok 13:12:32.0312 4404 AgereSoftModem (baf68dcba949633df0c16d37af2a2351) C:\Windows\system32\DRIVERS\AGRSM.sys 13:12:32.0322 4404 AgereSoftModem - ok 13:12:32.0377 4404 agp440 (13f9e33747e6b41a3ff305c37db0d360) C:\Windows\system32\drivers\agp440.sys 13:12:32.0378 4404 agp440 - ok 13:12:32.0395 4404 aic78xx (ae1fdf7bf7bb6c6a70f67699d880592a) C:\Windows\system32\drivers\djsvs.sys 13:12:32.0397 4404 aic78xx - ok 13:12:32.0423 4404 ALG (a1545b731579895d8cc44fc0481c1192) C:\Windows\System32\alg.exe 13:12:32.0424 4404 ALG - ok 13:12:32.0439 4404 aliide (9eaef5fc9b8e351afa7e78a6fae91f91) C:\Windows\system32\drivers\aliide.sys 13:12:32.0440 4404 aliide - ok 13:12:32.0448 4404 amdagp (c47344bc706e5f0b9dce369516661578) C:\Windows\system32\drivers\amdagp.sys 13:12:32.0449 4404 amdagp - ok 13:12:32.0467 4404 amdide (9b78a39a4c173fdbc1321e0dd659b34c) C:\Windows\system32\drivers\amdide.sys 13:12:32.0468 4404 amdide - ok 13:12:32.0493 4404 AmdK7 (18f29b49ad23ecee3d2a826c725c8d48) C:\Windows\system32\drivers\amdk7.sys 13:12:32.0494 4404 AmdK7 - ok 13:12:32.0513 4404 AmdK8 (93ae7f7dd54ab986a6f1a1b37be7442d) C:\Windows\system32\DRIVERS\amdk8.sys 13:12:32.0514 4404 AmdK8 - ok 13:12:32.0544 4404 Appinfo (c6d704c7f0434dc791aac37cac4b6e14) C:\Windows\System32\appinfo.dll 13:12:32.0545 4404 Appinfo - ok 13:12:32.0562 4404 arc (5d2888182fb46632511acee92fdad522) C:\Windows\system32\drivers\arc.sys 13:12:32.0564 4404 arc - ok 13:12:32.0591 4404 arcsas (5e2a321bd7c8b3624e41fdec3e244945) C:\Windows\system32\drivers\arcsas.sys 13:12:32.0593 4404 arcsas - ok 13:12:32.0607 4404 AsyncMac (53b202abee6455406254444303e87be1) C:\Windows\system32\DRIVERS\asyncmac.sys 13:12:32.0608 4404 AsyncMac - ok 13:12:32.0617 4404 atapi (2d9c903dc76a66813d350a562de40ed9) C:\Windows\system32\drivers\atapi.sys 13:12:32.0619 4404 atapi - ok 13:12:32.0658 4404 AudioEndpointBuilder (42076e29aafa0830a2c5d4e310f58dd1) C:\Windows\System32\Audiosrv.dll 13:12:32.0662 4404 AudioEndpointBuilder - ok 13:12:32.0671 4404 Audiosrv (42076e29aafa0830a2c5d4e310f58dd1) C:\Windows\System32\Audiosrv.dll 13:12:32.0677 4404 Audiosrv - ok 13:12:32.0730 4404 Automatic LiveUpdate Scheduler (ae9560c298d847aef346bdd5fad3b0e3) c:\Program Files\Symantec\LiveUpdate\AluSchedulerSvc.exe 13:12:32.0733 4404 Automatic LiveUpdate Scheduler - ok 13:12:32.0834 4404 BBSvc (825f81a6f7dd073509db101f0ba6dc59) C:\Program Files\Microsoft\BingBar\BBSvc.EXE 13:12:32.0836 4404 BBSvc - ok 13:12:32.0850 4404 Beep (67e506b75bd5326a3ec7b70bd014dfb6) C:\Windows\system32\drivers\Beep.sys 13:12:32.0851 4404 Beep - ok 13:12:32.0895 4404 BITS (02ed7b4dbc2a3232a389106da7515c3d) C:\Windows\System32\qmgr.dll 13:12:32.0903 4404 BITS - ok 13:12:32.0916 4404 blbdrive (d4df28447741fd3d953526e33a617397) C:\Windows\system32\drivers\blbdrive.sys 13:12:32.0918 4404 blbdrive - ok 13:12:32.0965 4404 bowser (8153396d5551276227fa146900f734e6) C:\Windows\system32\DRIVERS\bowser.sys 13:12:32.0967 4404 bowser - ok 13:12:32.0986 4404 BrFiltLo (9f9acc7f7ccde8a15c282d3f88b43309) C:\Windows\system32\drivers\brfiltlo.sys 13:12:32.0987 4404 BrFiltLo - ok 13:12:32.0996 4404 BrFiltUp (56801ad62213a41f6497f96dee83755a) C:\Windows\system32\drivers\brfiltup.sys 13:12:32.0997 4404 BrFiltUp - ok 13:12:33.0022 4404 Browser (a3629a0c4226f9e9c72faaeebc3ad33c) C:\Windows\System32\browser.dll 13:12:33.0024 4404 Browser - ok 13:12:33.0045 4404 Brserid (b304e75cff293029eddf094246747113) C:\Windows\system32\drivers\brserid.sys 13:12:33.0046 4404 Brserid - ok 13:12:33.0061 4404 BrSerWdm (203f0b1e73adadbbb7b7b1fabd901f6b) C:\Windows\system32\drivers\brserwdm.sys 13:12:33.0062 4404 BrSerWdm - ok 13:12:33.0075 4404 BrUsbMdm (bd456606156ba17e60a04e18016ae54b) C:\Windows\system32\drivers\brusbmdm.sys 13:12:33.0077 4404 BrUsbMdm - ok 13:12:33.0095 4404 BrUsbSer (af72ed54503f717a43268b3cc5faec2e) C:\Windows\system32\drivers\brusbser.sys 13:12:33.0096 4404 BrUsbSer - ok 13:12:33.0108 4404 BTHMODEM (ad07c1ec6665b8b35741ab91200c6b68) C:\Windows\system32\drivers\bthmodem.sys 13:12:33.0109 4404 BTHMODEM - ok 13:12:33.0180 4404 ccEvtMgr (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:12:33.0182 4404 ccEvtMgr - ok 13:12:33.0189 4404 ccSetMgr (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:12:33.0191 4404 ccSetMgr - ok 13:12:33.0214 4404 cdfs (7add03e75beb9e6dd102c3081d29840a) C:\Windows\system32\DRIVERS\cdfs.sys 13:12:33.0215 4404 cdfs - ok 13:12:33.0234 4404 cdrom (1ec25cea0de6ac4718bf89f9e1778b57) C:\Windows\system32\DRIVERS\cdrom.sys 13:12:33.0237 4404 cdrom - ok 13:12:33.0258 4404 CertPropSvc (87c2d0377b23e2d8a41093c2f5fb1a5b) C:\Windows\System32\certprop.dll 13:12:33.0259 4404 CertPropSvc - ok 13:12:33.0277 4404 circlass (e5d4133f37219dbcfe102bc61072589d) C:\Windows\system32\drivers\circlass.sys 13:12:33.0279 4404 circlass - ok 13:12:33.0296 4404 CLFS (465745561c832b29f7c48b488aab3842) C:\Windows\system32\CLFS.sys 13:12:33.0299 4404 CLFS - ok 13:12:33.0343 4404 clr_optimization_v2.0.50727_32 (d87acaed61e417bba546ced5e7e36d9c) C:\Windows\Microsoft.NET\Framework\v2.0.50727\mscorsvw.exe 13:12:33.0345 4404 clr_optimization_v2.0.50727_32 - ok 13:12:33.0438 4404 clr_optimization_v4.0.30319_32 (c5a75eb48e2344abdc162bda79e16841) C:\Windows\Microsoft.NET\Framework\v4.0.30319\mscorsvw.exe 13:12:33.0440 4404 clr_optimization_v4.0.30319_32 - ok 13:12:33.0448 4404 CLTNetCnService (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:12:33.0450 4404 CLTNetCnService - ok 13:12:33.0469 4404 cmdide (0ca25e686a4928484e9fdabd168ab629) C:\Windows\system32\drivers\cmdide.sys 13:12:33.0470 4404 cmdide - ok 13:12:33.0482 4404 COH_Mon (6186b6b953bdc884f0f379b84b3e3a98) C:\Windows\system32\Drivers\COH_Mon.sys 13:12:33.0484 4404 COH_Mon - ok 13:12:33.0521 4404 comHost (75a69ca9998577f8b2be8695040e5df4) c:\Program Files\Common Files\Symantec Shared\VAScanner\comHost.exe 13:12:33.0523 4404 comHost - ok 13:12:33.0539 4404 Compbatt (6afef0b60fa25de07c0968983ee4f60a) C:\Windows\system32\drivers\compbatt.sys 13:12:33.0540 4404 Compbatt - ok 13:12:33.0548 4404 COMSysApp - ok 13:12:33.0571 4404 CO_Mon (73f5d6835bfa66019c03e316d99649da) C:\Windows\system32\drivers\CO_Mon.sys 13:12:33.0573 4404 CO_Mon - ok 13:12:33.0593 4404 crcdisk (741e9dff4f42d2d8477d0fc1dc0df871) C:\Windows\system32\drivers\crcdisk.sys 13:12:33.0595 4404 crcdisk - ok 13:12:33.0607 4404 Crusoe (1f07becdca750766a96cda811ba86410) C:\Windows\system32\drivers\crusoe.sys 13:12:33.0609 4404 Crusoe - ok 13:12:33.0640 4404 CryptSvc (6de363f9f99334514c46aec02d3e3678) C:\Windows\system32\cryptsvc.dll 13:12:33.0643 4404 CryptSvc - ok 13:12:33.0688 4404 DcomLaunch (301ae00e12408650baddc04dbc832830) C:\Windows\system32\rpcss.dll 13:12:33.0694 4404 DcomLaunch - ok 13:12:33.0746 4404 DfsC (a3e9fa213f443ac77c7746119d13feec) C:\Windows\system32\Drivers\dfsc.sys 13:12:33.0748 4404 DfsC - ok 13:12:33.0828 4404 DFSR (fa3463f25f9cc9c3bcf1e7912feff099) C:\Windows\system32\DFSR.exe 13:12:33.0844 4404 DFSR - ok 13:12:33.0933 4404 Dhcp (43a988a9c10333476cb5fb667cbd629d) C:\Windows\System32\dhcpcsvc.dll 13:12:33.0936 4404 Dhcp - ok 13:12:33.0963 4404 disk (64109e623abd6955c8fb110b592e68b7) C:\Windows\system32\drivers\disk.sys 13:12:33.0965 4404 disk - ok 13:12:34.0020 4404 Dnscache (4805d9a6d281c7a7defd9094dec6af7d) C:\Windows\System32\dnsrslvr.dll 13:12:34.0022 4404 Dnscache - ok 13:12:34.0051 4404 dot3svc (5af620a08c614e24206b79e8153cf1a8) C:\Windows\System32\dot3svc.dll 13:12:34.0054 4404 dot3svc - ok 13:12:34.0070 4404 DPS (a622e888f8aa2f6b49e9bc466f0e5def) C:\Windows\system32\dps.dll 13:12:34.0072 4404 DPS - ok 13:12:34.0099 4404 drmkaud (97fef831ab90bee128c9af390e243f80) C:\Windows\system32\drivers\drmkaud.sys 13:12:34.0100 4404 drmkaud - ok 13:12:34.0141 4404 DXGKrnl (85f33880b8cfb554bd3d9ccdb486845a) C:\Windows\System32\drivers\dxgkrnl.sys 13:12:34.0146 4404 DXGKrnl - ok 13:12:34.0162 4404 E1G60 (5425f74ac0c1dbd96a1e04f17d63f94c) C:\Windows\system32\DRIVERS\E1G60I32.sys 13:12:34.0164 4404 E1G60 - ok 13:12:34.0185 4404 EapHost (c0b95e40d85cd807d614e264248a45b9) C:\Windows\System32\eapsvc.dll 13:12:34.0187 4404 EapHost - ok 13:12:34.0204 4404 Ecache (dd2cd259d83d8b72c02c5f2331ff9d68) C:\Windows\system32\drivers\ecache.sys 13:12:34.0206 4404 Ecache - ok 13:12:34.0289 4404 eeCtrl (70aeac5d481b2904b40f2173e280b1b5) C:\Program Files\Common Files\Symantec Shared\EENGINE\eeCtrl.sys 13:12:34.0293 4404 eeCtrl - ok 13:12:34.0343 4404 ehRecvr (9be3744d295a7701eb425332014f0797) C:\Windows\ehome\ehRecvr.exe 13:12:34.0346 4404 ehRecvr - ok 13:12:34.0365 4404 ehSched (ad1870c8e5d6dd340c829e6074bf3c3f) C:\Windows\ehome\ehsched.exe 13:12:34.0367 4404 ehSched - ok 13:12:34.0380 4404 ehstart (c27c4ee8926e74aa72efcab24c5242c3) C:\Windows\ehome\ehstart.dll 13:12:34.0381 4404 ehstart - ok 13:12:34.0421 4404 elxstor (23b62471681a124889978f6295b3f4c6) C:\Windows\system32\drivers\elxstor.sys 13:12:34.0424 4404 elxstor - ok 13:12:34.0465 4404 EMDMgmt (70b1a86df0c8ead17d2bc332edae2c7c) C:\Windows\system32\emdmgmt.dll 13:12:34.0470 4404 EMDMgmt - ok 13:12:34.0538 4404 EraserUtilRebootDrv (00bd6fc4a873d3341dcf9aef2d3c841e) C:\Program Files\Common Files\Symantec Shared\EENGINE\EraserUtilRebootDrv.sys 13:12:34.0539 4404 EraserUtilRebootDrv - ok 13:12:34.0558 4404 ErrDev (3db974f3935483555d7148663f726c61) C:\Windows\system32\drivers\errdev.sys 13:12:34.0559 4404 ErrDev - ok 13:12:34.0604 4404 ETService (4d06d9a26227ac485305133916888df1) C:\Program Files\EMACHINES\eMachines Recovery Management\Service\ETService.exe 13:12:34.0605 4404 ETService - ok 13:12:34.0648 4404 EventSystem (3cb3343d720168b575133a0a20dc2465) C:\Windows\system32\es.dll 13:12:34.0651 4404 EventSystem - ok 13:12:34.0672 4404 exfat (0d858eb20589a34efb25695acaa6aa2d) C:\Windows\system32\drivers\exfat.sys 13:12:34.0674 4404 exfat - ok 13:12:34.0690 4404 fastfat (3c489390c2e2064563727752af8eab9e) C:\Windows\system32\drivers\fastfat.sys 13:12:34.0692 4404 fastfat - ok 13:12:34.0749 4404 FastUserSwitchingCompatibility (15b8f92f6e5c860ca6e49d129feb8031) C:\Windows\system32\FastUserSwitchingCompatibilityex.dll 13:12:34.0751 4404 FastUserSwitchingCompatibility - ok 13:12:34.0766 4404 fdc (afe1e8b9782a0dd7fb46bbd88e43f89a) C:\Windows\system32\DRIVERS\fdc.sys 13:12:34.0767 4404 fdc - ok 13:12:34.0800 4404 fdPHost (6629b5f0e98151f4afdd87567ea32ba3) C:\Windows\system32\fdPHost.dll 13:12:34.0802 4404 fdPHost - ok 13:12:34.0811 4404 FDResPub (89ed56dce8e47af40892778a5bd31fd2) C:\Windows\system32\fdrespub.dll 13:12:34.0813 4404 FDResPub - ok 13:12:34.0847 4404 FileInfo (a8c0139a884861e3aae9cfe73b208a9f) C:\Windows\system32\drivers\fileinfo.sys 13:12:34.0849 4404 FileInfo - ok 13:12:34.0865 4404 Filetrace (0ae429a696aecbc5970e3cf2c62635ae) C:\Windows\system32\drivers\filetrace.sys 13:12:34.0867 4404 Filetrace - ok 13:12:34.0888 4404 flpydisk (85b7cf99d532820495d68d747fda9ebd) C:\Windows\system32\DRIVERS\flpydisk.sys 13:12:34.0890 4404 flpydisk - ok 13:12:34.0912 4404 FltMgr (05ea53afe985443011e36dab07343b46) C:\Windows\system32\drivers\fltmgr.sys 13:12:34.0916 4404 FltMgr - ok 13:12:34.0954 4404 FontCache3.0.0.0 (c9be08664611ddaf98e2331e9288b00b) C:\Windows\Microsoft.Net\Framework\v3.0\WPF\PresentationFontCache.exe 13:12:34.0957 4404 FontCache3.0.0.0 - ok 13:12:34.0972 4404 Fs_Rec (65ea8b77b5851854f0c55c43fa51a198) C:\Windows\system32\drivers\Fs_Rec.sys 13:12:34.0974 4404 Fs_Rec - ok 13:12:34.0994 4404 gagp30kx (34582a6e6573d54a07ece5fe24a126b5) C:\Windows\system32\drivers\gagp30kx.sys 13:12:34.0996 4404 gagp30kx - ok 13:12:35.0046 4404 GameConsoleService (551d463e4cceb5240234da6718c93a44) C:\Program Files\eMachines Games\eMachines Game Console\GameConsoleService.exe 13:12:35.0049 4404 GameConsoleService - ok 13:12:35.0078 4404 GEARAspiWDM (ab8a6a87d9d7255c3884d5b9541a6e80) C:\Windows\system32\Drivers\GEARAspiWDM.sys 13:12:35.0079 4404 GEARAspiWDM - ok 13:12:35.0152 4404 GoogleDesktopManager-051210-111108 (9f5f2f0fb0a7f5aa9f16b9a7b6dad89f) C:\Program Files\Google\Google Desktop Search\GoogleDesktop.exe 13:12:35.0154 4404 GoogleDesktopManager-051210-111108 - ok 13:12:35.0195 4404 gpsvc (d9f1113d9401185245573350712f92fc) C:\Windows\System32\gpsvc.dll 13:12:35.0200 4404 gpsvc - ok 13:12:35.0269 4404 gupdate (8f0de4fef8201e306f9938b0905ac96a) C:\Program Files\Google\Update\GoogleUpdate.exe 13:12:35.0270 4404 gupdate - ok 13:12:35.0278 4404 gupdatem (8f0de4fef8201e306f9938b0905ac96a) C:\Program Files\Google\Update\GoogleUpdate.exe 13:12:35.0280 4404 gupdatem - ok 13:12:35.0314 4404 gusvc (cc839e8d766cc31a7710c9f38cf3e375) C:\Program Files\Google\Common\Google Updater\GoogleUpdaterService.exe 13:12:35.0317 4404 gusvc - ok 13:12:35.0343 4404 HdAudAddService (cb04c744be0a61b1d648faed182c3b59) C:\Windows\system32\drivers\HdAudio.sys 13:12:35.0346 4404 HdAudAddService - ok 13:12:35.0363 4404 HDAudBus (c87b1ee051c0464491c1a7b03fa0bc99) C:\Windows\system32\DRIVERS\HDAudBus.sys 13:12:35.0364 4404 HDAudBus - ok 13:12:35.0380 4404 HidBth (1338520e78d90154ed6be8f84de5fceb) C:\Windows\system32\drivers\hidbth.sys 13:12:35.0381 4404 HidBth - ok 13:12:35.0394 4404 HidIr (ff3160c3a2445128c5a6d9b076da519e) C:\Windows\system32\drivers\hidir.sys 13:12:35.0395 4404 HidIr - ok 13:12:35.0418 4404 hidserv (8fa640195279ace21bea91396a0054fc) C:\Windows\system32\hidserv.dll 13:12:35.0420 4404 hidserv - ok 13:12:35.0472 4404 HidUsb (854ca287ab7faf949617a788306d967e) C:\Windows\system32\DRIVERS\hidusb.sys 13:12:35.0473 4404 HidUsb - ok 13:12:35.0502 4404 hkmsvc (d8ad255b37da92434c26e4876db7d418) C:\Windows\system32\kmsvc.dll 13:12:35.0504 4404 hkmsvc - ok 13:12:35.0526 4404 HpCISSs (16ee7b23a009e00d835cdb79574a91a6) C:\Windows\system32\drivers\hpcisss.sys 13:12:35.0527 4404 HpCISSs - ok 13:12:35.0581 4404 HTTP (96e241624c71211a79c84f50a8e71cab) C:\Windows\system32\drivers\HTTP.sys 13:12:35.0586 4404 HTTP - ok 13:12:35.0598 4404 i2omp (c6b032d69650985468160fc9937cf5b4) C:\Windows\system32\drivers\i2omp.sys 13:12:35.0600 4404 i2omp - ok 13:12:35.0617 4404 i8042prt (22d56c8184586b7a1f6fa60be5f5a2bd) C:\Windows\system32\DRIVERS\i8042prt.sys 13:12:35.0618 4404 i8042prt - ok 13:12:35.0643 4404 iaStorV (54155ea1b0df185878e0fc9ec3ac3a14) C:\Windows\system32\drivers\iastorv.sys 13:12:35.0646 4404 iaStorV - ok 13:12:35.0713 4404 idsvc (7b630acaed64fef0c3e1cf255cb56686) C:\Windows\Microsoft.NET\Framework\v3.0\Windows Communication Foundation\infocard.exe 13:12:35.0720 4404 idsvc - ok 13:12:35.0805 4404 IDSvix86 (74f2b7d99b8613eac36edf22a2ab3b08) C:\PROGRA~2\Symantec\DEFINI~1\SymcData\ipsdefs\20090811.002\IDSvix86.sys 13:12:35.0810 4404 IDSvix86 - ok 13:12:35.0969 4404 IHA_MessageCenter (c135bff15563592b8ea070ea109967f7) C:\Program Files\Verizon\IHA_MessageCenter\Bin\Verizon_IHAMessageCenter.exe 13:12:35.0972 4404 IHA_MessageCenter - ok 13:12:36.0040 4404 iirsp (2d077bf86e843f901d8db709c95b49a5) C:\Windows\system32\drivers\iirsp.sys 13:12:36.0042 4404 iirsp - ok 13:12:36.0078 4404 IKEEXT (a3bc480a2bf8aa8e4dabd2d5dce0afac) C:\Windows\System32\ikeext.dll 13:12:36.0083 4404 IKEEXT - ok 13:12:36.0109 4404 int15 (c6e5276c00ebdeb096bb5ef4b797d1b6) C:\Windows\system32\drivers\int15.sys 13:12:36.0110 4404 int15 - ok 13:12:36.0193 4404 IntcAzAudAddService (23ebcee9aaa4d6c88728791fab462456) C:\Windows\system32\drivers\RTKVHDA.sys 13:12:36.0209 4404 IntcAzAudAddService - ok 13:12:36.0300 4404 intelide (83aa759f3189e6370c30de5dc5590718) C:\Windows\system32\drivers\intelide.sys 13:12:36.0301 4404 intelide - ok 13:12:36.0317 4404 intelppm (224191001e78c89dfa78924c3ea595ff) C:\Windows\system32\DRIVERS\intelppm.sys 13:12:36.0318 4404 intelppm - ok 13:12:36.0344 4404 IPBusEnum (9ac218c6e6105477484c6fdbe7d409a4) C:\Windows\system32\ipbusenum.dll 13:12:36.0346 4404 IPBusEnum - ok 13:12:36.0359 4404 IpFilterDriver (62c265c38769b864cb25b4bcf62df6c3) C:\Windows\system32\DRIVERS\ipfltdrv.sys 13:12:36.0360 4404 IpFilterDriver - ok 13:12:36.0367 4404 IpInIp - ok 13:12:36.0400 4404 IPMIDRV (b25aaf203552b7b3491139d582b39ad1) C:\Windows\system32\drivers\ipmidrv.sys 13:12:36.0401 4404 IPMIDRV - ok 13:12:36.0418 4404 IPNAT (8793643a67b42cec66490b2a0cf92d68) C:\Windows\system32\DRIVERS\ipnat.sys 13:12:36.0420 4404 IPNAT - ok 13:12:36.0431 4404 IRENUM (109c0dfb82c3632fbd11949b73aeeac9) C:\Windows\system32\drivers\irenum.sys 13:12:36.0433 4404 IRENUM - ok 13:12:36.0451 4404 isapnp (6c70698a3e5c4376c6ab5c7c17fb0614) C:\Windows\system32\drivers\isapnp.sys 13:12:36.0452 4404 isapnp - ok 13:12:36.0471 4404 iScsiPrt (f247eec28317f6c739c16de420097301) C:\Windows\system32\DRIVERS\msiscsi.sys 13:12:36.0473 4404 iScsiPrt - ok 13:12:36.0500 4404 iteatapi (bced60d16156e428f8df8cf27b0df150) C:\Windows\system32\drivers\iteatapi.sys 13:12:36.0501 4404 iteatapi - ok 13:12:36.0518 4404 iteraid (06fa654504a498c30adca8bec4e87e7e) C:\Windows\system32\drivers\iteraid.sys 13:12:36.0519 4404 iteraid - ok 13:12:36.0533 4404 kbdclass (37605e0a8cf00cbba538e753e4344c6e) C:\Windows\system32\DRIVERS\kbdclass.sys 13:12:36.0535 4404 kbdclass - ok 13:12:36.0551 4404 kbdhid (18247836959ba67e3511b62846b9c2e0) C:\Windows\system32\DRIVERS\kbdhid.sys 13:12:36.0552 4404 kbdhid - ok 13:12:36.0601 4404 KeyIso (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:12:36.0603 4404 KeyIso - ok 13:12:36.0629 4404 KSecDD (7a0cf7908b6824d6a2a1d313e5ae3dca) C:\Windows\system32\Drivers\ksecdd.sys 13:12:36.0634 4404 KSecDD - ok 13:12:36.0669 4404 KtmRm (8078f8f8f7a79e2e6b494523a828c585) C:\Windows\system32\msdtckrm.dll 13:12:36.0674 4404 KtmRm - ok 13:12:36.0732 4404 LanmanServer (1925e63c91cf1610ae41bfd539062079) C:\Windows\system32\srvsvc.dll 13:12:36.0735 4404 LanmanServer - ok 13:12:36.0788 4404 LanmanWorkstation (2ae2e1628c5d3f1c0a46a67c9fa1df15) C:\Windows\System32\wkssvc.dll 13:12:36.0793 4404 LanmanWorkstation - ok 13:12:36.0941 4404 LiveUpdate (36375738dc0b3cd1f764268008e74fdf) c:\Program Files\Symantec\LiveUpdate\LuComServer_3_4.EXE 13:12:36.0964 4404 LiveUpdate - ok 13:12:37.0036 4404 LiveUpdate Notice (2f237aab91497aaa03af48eae68758fc) c:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe 13:12:37.0038 4404 LiveUpdate Notice - ok 13:12:37.0126 4404 lltdio (d1c5883087a0c3f1344d9d55a44901f6) C:\Windows\system32\DRIVERS\lltdio.sys 13:12:37.0128 4404 lltdio - ok 13:12:37.0151 4404 lltdsvc (2d5a428872f1442631d0959a34abff63) C:\Windows\System32\lltdsvc.dll 13:12:37.0154 4404 lltdsvc - ok 13:12:37.0162 4404 lmhosts (35d40113e4a5b961b6ce5c5857702518) C:\Windows\System32\lmhsvc.dll 13:12:37.0164 4404 lmhosts - ok 13:12:37.0264 4404 LMIGuardianSvc (c2bc96051da4330c1fcf2fe13f60a748) C:\Program Files\LogMeIn\x86\LMIGuardianSvc.exe 13:12:37.0268 4404 LMIGuardianSvc - ok 13:12:37.0280 4404 LMIInfo (4f69faaabb7db0d43e327c0b6aab40fc) C:\Program Files\LogMeIn\x86\RaInfo.sys 13:12:37.0281 4404 LMIInfo - ok 13:12:37.0302 4404 LMIMaint (8960ac10842199c9dc2ec0956f5a4a8d) C:\Program Files\LogMeIn\x86\RaMaint.exe 13:12:37.0303 4404 LMIMaint - ok 13:12:37.0345 4404 lmimirr (4477689e2d8ae6b78ba34c9af4cc1ed1) C:\Windows\system32\DRIVERS\lmimirr.sys 13:12:37.0346 4404 lmimirr - ok 13:12:37.0352 4404 LMIRfsClientNP - ok 13:12:37.0373 4404 LMIRfsDriver (3faa563ddf853320f90259d455a01d79) C:\Windows\system32\drivers\LMIRfsDriver.sys 13:12:37.0374 4404 LMIRfsDriver - ok 13:12:37.0435 4404 LogMeIn (432618fa75b61059d2c57d6a7e55147a) C:\Program Files\LogMeIn\x86\LogMeIn.exe 13:12:37.0439 4404 LogMeIn - ok 13:12:37.0470 4404 LSI_FC (c7e15e82879bf3235b559563d4185365) C:\Windows\system32\drivers\lsi_fc.sys 13:12:37.0472 4404 LSI_FC - ok 13:12:37.0498 4404 LSI_SAS (ee01ebae8c9bf0fa072e0ff68718920a) C:\Windows\system32\drivers\lsi_sas.sys 13:12:37.0500 4404 LSI_SAS - ok 13:12:37.0513 4404 LSI_SCSI (912a04696e9ca30146a62afa1463dd5c) C:\Windows\system32\drivers\lsi_scsi.sys 13:12:37.0515 4404 LSI_SCSI - ok 13:12:37.0533 4404 luafv (8f5c7426567798e62a3b3614965d62cc) C:\Windows\system32\drivers\luafv.sys 13:12:37.0535 4404 luafv - ok 13:12:37.0590 4404 lxdwCATSCustConnectService (0aeb868b9b13b74d9a6fb06630fd32dd) C:\Windows\system32\spool\DRIVERS\W32X86\3\\lxdwserv.exe 13:12:37.0594 4404 lxdwCATSCustConnectService - ok 13:12:37.0601 4404 lxdw_device - ok 13:12:37.0635 4404 MBAMProtector (69a6268d7f81e53d568ab4e7e991caf3) C:\Windows\system32\drivers\mbam.sys 13:12:37.0637 4404 MBAMProtector - ok 13:12:37.0720 4404 MBAMService (94e920be59b9ab65d95e582dbaa136ac) C:\Program Files\Malwarebytes' Anti-Malware\mbamservice.exe 13:12:37.0724 4404 MBAMService - ok 13:12:37.0812 4404 McciCMService (f8b823414a22dbf3bec10dcaa5f93cd8) C:\Program Files\Common Files\Motive\McciCMService.exe 13:12:37.0817 4404 McciCMService - ok 13:12:37.0843 4404 Mcx2Svc (aef9babb8a506bc4ce0451a64aaded46) C:\Windows\system32\Mcx2Svc.dll 13:12:37.0846 4404 Mcx2Svc - ok 13:12:37.0863 4404 megasas (0001ce609d66632fa17b84705f658879) C:\Windows\system32\drivers\megasas.sys 13:12:37.0865 4404 megasas - ok 13:12:37.0892 4404 MegaSR (c252f32cd9a49dbfc25ecf26ebd51a99) C:\Windows\system32\drivers\megasr.sys 13:12:37.0896 4404 MegaSR - ok 13:12:37.0909 4404 MMCSS (1076ffcffaae8385fd62dfcb25ac4708) C:\Windows\system32\mmcss.dll 13:12:37.0912 4404 MMCSS - ok 13:12:37.0923 4404 Modem (e13b5ea0f51ba5b1512ec671393d09ba) C:\Windows\system32\drivers\modem.sys 13:12:37.0924 4404 Modem - ok 13:12:37.0938 4404 monitor (0a9bb33b56e294f686abb7c1e4e2d8a8) C:\Windows\system32\DRIVERS\monitor.sys 13:12:37.0940 4404 monitor - ok 13:12:37.0964 4404 mouclass (5bf6a1326a335c5298477754a506d263) C:\Windows\system32\DRIVERS\mouclass.sys 13:12:37.0966 4404 mouclass - ok 13:12:37.0979 4404 mouhid (93b8d4869e12cfbe663915502900876f) C:\Windows\system32\DRIVERS\mouhid.sys 13:12:37.0980 4404 mouhid - ok 13:12:37.0993 4404 MountMgr (bdafc88aa6b92f7842416ea6a48e1600) C:\Windows\system32\drivers\mountmgr.sys 13:12:37.0996 4404 MountMgr - ok 13:12:38.0017 4404 mpio (511d011289755dd9f9a7579fb0b064e6) C:\Windows\system32\drivers\mpio.sys 13:12:38.0018 4404 mpio - ok 13:12:38.0037 4404 mpsdrv (22241feba9b2defa669c8cb0a8dd7d2e) C:\Windows\system32\drivers\mpsdrv.sys 13:12:38.0038 4404 mpsdrv - ok 13:12:38.0055 4404 Mraid35x (4fbbb70d30fd20ec51f80061703b001e) C:\Windows\system32\drivers\mraid35x.sys 13:12:38.0056 4404 Mraid35x - ok 13:12:38.0099 4404 MREMP50 (9bd4dcb5412921864a7aacdedfbd1923) C:\PROGRA~1\COMMON~1\Motive\MREMP50.SYS 13:12:38.0101 4404 MREMP50 - ok 13:12:38.0106 4404 MREMPR5 - ok 13:12:38.0118 4404 MRENDIS5 - ok 13:12:38.0133 4404 MRESP50 (07c02c892e8e1a72d6bf35004f0e9c5e) C:\PROGRA~1\COMMON~1\Motive\MRESP50.SYS 13:12:38.0135 4404 MRESP50 - ok 13:12:38.0153 4404 MRxDAV (ae3de84536b6799d2267443cec8edbb9) C:\Windows\system32\drivers\mrxdav.sys 13:12:38.0155 4404 MRxDAV - ok 13:12:38.0219 4404 mrxsmb (5734a0f2be7e495f7d3ed6efd4b9f5a1) C:\Windows\system32\DRIVERS\mrxsmb.sys 13:12:38.0222 4404 mrxsmb - ok 13:12:38.0270 4404 mrxsmb10 (6b5fa5adfacac9dbbe0991f4566d7d55) C:\Windows\system32\DRIVERS\mrxsmb10.sys 13:12:38.0273 4404 mrxsmb10 - ok 13:12:38.0284 4404 mrxsmb20 (5c80d8159181c7abf1b14ba703b01e0b) C:\Windows\system32\DRIVERS\mrxsmb20.sys 13:12:38.0286 4404 mrxsmb20 - ok 13:12:38.0302 4404 msahci (28023e86f17001f7cd9b15a5bc9ae07d) C:\Windows\system32\drivers\msahci.sys 13:12:38.0304 4404 msahci - ok 13:12:38.0320 4404 msdsm (4468b0f385a86ecddaf8d3ca662ec0e7) C:\Windows\system32\drivers\msdsm.sys 13:12:38.0322 4404 msdsm - ok 13:12:38.0354 4404 MSDTC (fd7520cc3a80c5fc8c48852bb24c6ded) C:\Windows\System32\msdtc.exe 13:12:38.0357 4404 MSDTC - ok 13:12:38.0384 4404 Msfs (a9927f4a46b816c92f461acb90cf8515) C:\Windows\system32\drivers\Msfs.sys 13:12:38.0386 4404 Msfs - ok 13:12:38.0393 4404 msisadrv (0f400e306f385c56317357d6dea56f62) C:\Windows\system32\drivers\msisadrv.sys 13:12:38.0394 4404 msisadrv - ok 13:12:38.0420 4404 MSiSCSI (85466c0757a23d9a9aecdc0755203cb2) C:\Windows\system32\iscsiexe.dll 13:12:38.0422 4404 MSiSCSI - ok 13:12:38.0429 4404 msiserver - ok 13:12:38.0456 4404 MSKSSRV (d8c63d34d9c9e56c059e24ec7185cc07) C:\Windows\system32\drivers\MSKSSRV.sys 13:12:38.0457 4404 MSKSSRV - ok 13:12:38.0472 4404 MSPCLOCK (1d373c90d62ddb641d50e55b9e78d65e) C:\Windows\system32\drivers\MSPCLOCK.sys 13:12:38.0473 4404 MSPCLOCK - ok 13:12:38.0489 4404 MSPQM (b572da05bf4e098d4bba3a4734fb505b) C:\Windows\system32\drivers\MSPQM.sys 13:12:38.0491 4404 MSPQM - ok 13:12:38.0509 4404 MsRPC (b5614aecb05a9340aa0fb55bf561cc63) C:\Windows\system32\drivers\MsRPC.sys 13:12:38.0511 4404 MsRPC - ok 13:12:38.0527 4404 mssmbios (e384487cb84be41d09711c30ca79646c) C:\Windows\system32\DRIVERS\mssmbios.sys 13:12:38.0529 4404 mssmbios - ok 13:12:38.0546 4404 MSTEE (7199c1eec1e4993caf96b8c0a26bd58a) C:\Windows\system32\drivers\MSTEE.sys 13:12:38.0547 4404 MSTEE - ok 13:12:38.0560 4404 Mup (6dfd1d322de55b0b7db7d21b90bec49c) C:\Windows\system32\Drivers\mup.sys 13:12:38.0561 4404 Mup - ok 13:12:38.0594 4404 napagent (c43b25863fbd65b6d2a142af3ae320ca) C:\Windows\system32\qagentRT.dll 13:12:38.0599 4404 napagent - ok 13:12:38.0625 4404 NativeWifiP (3c21ce48ff529bb73dadb98770b54025) C:\Windows\system32\DRIVERS\nwifi.sys 13:12:38.0627 4404 NativeWifiP - ok 13:12:38.0712 4404 NAVENG (7b87fe07b1b782efa931729fe3adb5ad) C:\PROGRA~2\Symantec\DEFINI~1\VIRUSD~1\20090815.019\NAVENG.SYS 13:12:38.0714 4404 NAVENG - ok 13:12:38.0752 4404 NAVEX15 (b756abc1a20e951c89228970b7cad585) C:\PROGRA~2\Symantec\DEFINI~1\VIRUSD~1\20090815.019\NAVEX15.SYS 13:12:38.0759 4404 NAVEX15 - ok 13:12:38.0796 4404 NDIS (9bdc71790fa08f0a0b5f10462b1bd0b1) C:\Windows\system32\drivers\ndis.sys 13:12:38.0801 4404 NDIS - ok 13:12:38.0813 4404 NdisTapi (0e186e90404980569fb449ba7519ae61) C:\Windows\system32\DRIVERS\ndistapi.sys 13:12:38.0815 4404 NdisTapi - ok 13:12:38.0831 4404 Ndisuio (d6973aa34c4d5d76c0430b181c3cd389) C:\Windows\system32\DRIVERS\ndisuio.sys 13:12:38.0832 4404 Ndisuio - ok 13:12:38.0845 4404 NdisWan (3d14c3b3496f88890d431e8aa022a411) C:\Windows\system32\DRIVERS\ndiswan.sys 13:12:38.0847 4404 NdisWan - ok 13:12:38.0876 4404 NDProxy (71dab552b41936358f3b541ae5997fb3) C:\Windows\system32\drivers\NDProxy.sys 13:12:38.0878 4404 NDProxy - ok 13:12:38.0896 4404 NetBIOS (bcd093a5a6777cf626434568dc7dba78) C:\Windows\system32\DRIVERS\netbios.sys 13:12:38.0898 4404 NetBIOS - ok 13:12:38.0913 4404 netbt (7c5fee5b1c5728507cd96fb4a13e7a02) C:\Windows\system32\DRIVERS\netbt.sys 13:12:38.0915 4404 netbt - ok 13:12:38.0959 4404 Netlogon (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:12:38.0961 4404 Netlogon - ok 13:12:38.0991 4404 Netman (c8052711daecc48b982434c5116ca401) C:\Windows\System32\netman.dll 13:12:38.0995 4404 Netman - ok 13:12:39.0014 4404 netprofm (2ef3bbe22e5a5acd1428ee387a0d0172) C:\Windows\System32\netprofm.dll 13:12:39.0018 4404 netprofm - ok 13:12:39.0061 4404 NetTcpPortSharing (0ad5876ef4e9eb77c8f93eb5b2fff386) C:\Windows\Microsoft.NET\Framework\v3.0\Windows Communication Foundation\SMSvcHost.exe 13:12:39.0063 4404 NetTcpPortSharing - ok 13:12:39.0126 4404 NetworkLog (1214cfc194041bf48a8746d5c7f85161) C:\Windows\svcs.exe 13:12:39.0131 4404 NetworkLog - ok 13:12:39.0168 4404 nfrd960 (2e7fb731d4790a1bc6270accefacb36e) C:\Windows\system32\drivers\nfrd960.sys 13:12:39.0170 4404 nfrd960 - ok 13:12:39.0203 4404 NlaSvc (2997b15415f9bbe05b5a4c1c85e0c6a2) C:\Windows\System32\nlasvc.dll 13:12:39.0206 4404 NlaSvc - ok 13:12:39.0221 4404 Npfs (ecb5003f484f9ed6c608d6d6c7886cbb) C:\Windows\system32\drivers\Npfs.sys 13:12:39.0223 4404 Npfs - ok 13:12:39.0238 4404 nsi (8bb86f0c7eea2bded6fe095d0b4ca9bd) C:\Windows\system32\nsisvc.dll 13:12:39.0241 4404 nsi - ok 13:12:39.0262 4404 nsiproxy (609773e344a97410ce4ebf74a8914fcf) C:\Windows\system32\drivers\nsiproxy.sys 13:12:39.0263 4404 nsiproxy - ok 13:12:39.0311 4404 Ntfs (b4effe29eb4f15538fd8a9681108492d) C:\Windows\system32\drivers\Ntfs.sys 13:12:39.0320 4404 Ntfs - ok 13:12:39.0331 4404 ntrigdigi (e875c093aec0c978a90f30c9e0dfbb72) C:\Windows\system32\drivers\ntrigdigi.sys 13:12:39.0332 4404 ntrigdigi - ok 13:12:39.0354 4404 Null (c5dbbcda07d780bda9b685df333bb41e) C:\Windows\system32\drivers\Null.sys 13:12:39.0355 4404 Null - ok 13:12:39.0406 4404 NVENETFD (c39ad3b818502edfa4b819148b72a0e3) C:\Windows\system32\DRIVERS\nvmfdx32.sys 13:12:39.0414 4404 NVENETFD - ok 13:12:39.0673 4404 nvlddmkm (69d60d2ecd43d0f9f3accc16926e9128) C:\Windows\system32\DRIVERS\nvlddmkm.sys 13:12:39.0729 4404 nvlddmkm - ok 13:12:39.0814 4404 nvraid (2edf9e7751554b42cbb60116de727101) C:\Windows\system32\drivers\nvraid.sys 13:12:39.0816 4404 nvraid - ok 13:12:39.0832 4404 nvstor (abed0c09758d1d97db0042dbb2688177) C:\Windows\system32\drivers\nvstor.sys 13:12:39.0834 4404 nvstor - ok 13:12:39.0863 4404 nvstor32 (fa7b8eca6e845b244b7e30a9dcd82c6c) C:\Windows\system32\DRIVERS\nvstor32.sys 13:12:39.0866 4404 nvstor32 - ok 13:12:39.0888 4404 nvsvc (f397a6fa4b83d243ad25a1dc401237a0) C:\Windows\system32\nvvsvc.exe 13:12:39.0891 4404 nvsvc - ok 13:12:39.0918 4404 nv_agp (18bbdf913916b71bd54575bdb6eeac0b) C:\Windows\system32\drivers\nv_agp.sys 13:12:39.0919 4404 nv_agp - ok 13:12:39.0925 4404 NwlnkFlt - ok 13:12:39.0939 4404 NwlnkFwd - ok 13:12:40.0064 4404 odserv (785f487a64950f3cb8e9f16253ba3b7b) C:\Program Files\Common Files\Microsoft Shared\OFFICE12\ODSERV.EXE 13:12:40.0068 4404 odserv - ok 13:12:40.0134 4404 ohci1394 (be32da025a0be1878f0ee8d6d9386cd5) C:\Windows\system32\drivers\ohci1394.sys 13:12:40.0135 4404 ohci1394 - ok 13:12:40.0166 4404 ose (5a432a042dae460abe7199b758e8606c) C:\Program Files\Common Files\Microsoft Shared\Source Engine\OSE.EXE 13:12:40.0168 4404 ose - ok 13:12:40.0225 4404 p2pimsvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:12:40.0234 4404 p2pimsvc - ok 13:12:40.0253 4404 p2psvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:12:40.0262 4404 p2psvc - ok 13:12:40.0281 4404 Parport (0fa9b5055484649d63c303fe404e5f4d) C:\Windows\system32\drivers\parport.sys 13:12:40.0283 4404 Parport - ok 13:12:40.0299 4404 partmgr (3b38467e7c3daed009dfe359e17f139f) C:\Windows\system32\drivers\partmgr.sys 13:12:40.0301 4404 partmgr - ok 13:12:40.0311 4404 Parvdm (4f9a6a8a31413180d0fcb279ad5d8112) C:\Windows\system32\drivers\parvdm.sys 13:12:40.0313 4404 Parvdm - ok 13:12:40.0337 4404 PcaSvc (c6276ad11f4bb49b58aa1ed88537f14a) C:\Windows\System32\pcasvc.dll 13:12:40.0340 4404 PcaSvc - ok 13:12:40.0366 4404 pci (01b94418deb235dff777cc80076354b4) C:\Windows\system32\drivers\pci.sys 13:12:40.0368 4404 pci - ok 13:12:40.0380 4404 pciide (fc175f5ddab666d7f4d17449a547626f) C:\Windows\system32\drivers\pciide.sys 13:12:40.0381 4404 pciide - ok 13:12:40.0402 4404 pcmcia (e6f3fb1b86aa519e7698ad05e58b04e5) C:\Windows\system32\drivers\pcmcia.sys 13:12:40.0404 4404 pcmcia - ok 13:12:40.0446 4404 PEAUTH (6349f6ed9c623b44b52ea3c63c831a92) C:\Windows\system32\drivers\peauth.sys 13:12:40.0454 4404 PEAUTH - ok 13:12:40.0551 4404 pla (b1689df169143f57053f795390c99db3) C:\Windows\system32\pla.dll 13:12:40.0565 4404 pla - ok 13:12:40.0652 4404 PlugPlay (78f975cb6d18265be6f492edb2d7bc7b) C:\Windows\system32\umpnpmgr.dll 13:12:40.0656 4404 PlugPlay - ok 13:12:40.0701 4404 PNRPAutoReg (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:12:40.0708 4404 PNRPAutoReg - ok 13:12:40.0721 4404 PNRPsvc (5de1a3972fd3112c75eb17bdcf454169) C:\Windows\system32\p2psvc.dll 13:12:40.0728 4404 PNRPsvc - ok 13:12:40.0763 4404 PolicyAgent (47b8f37aa18b74d8c2e1bc1a7a2c8f8a) C:\Windows\System32\ipsecsvc.dll 13:12:40.0768 4404 PolicyAgent - ok 13:12:40.0826 4404 PptpMiniport (ecfffaec0c1ecd8dbc77f39070ea1db1) C:\Windows\system32\DRIVERS\raspptp.sys 13:12:40.0828 4404 PptpMiniport - ok 13:12:40.0843 4404 Processor (2027293619dd0f047c584cf2e7df4ffd) C:\Windows\system32\drivers\processr.sys 13:12:40.0844 4404 Processor - ok 13:12:40.0867 4404 ProfSvc (b627e4fc8585e8843c5905d4d3587a90) C:\Windows\system32\profsvc.dll 13:12:40.0871 4404 ProfSvc - ok 13:12:40.0917 4404 ProtectedStorage (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:12:40.0919 4404 ProtectedStorage - ok 13:12:40.0939 4404 PSched (bfef604508a0ed1eae2a73e872555ffb) C:\Windows\system32\DRIVERS\pacer.sys 13:12:40.0941 4404 PSched - ok 13:12:40.0989 4404 ql2300 (0a6db55afb7820c99aa1f3a1d270f4f6) C:\Windows\system32\drivers\ql2300.sys 13:12:40.0999 4404 ql2300 - ok 13:12:41.0017 4404 ql40xx (81a7e5c076e59995d54bc1ed3a16e60b) C:\Windows\system32\drivers\ql40xx.sys 13:12:41.0019 4404 ql40xx - ok 13:12:41.0053 4404 QWAVE (e9ecae663f47e6cb43962d18ab18890f) C:\Windows\system32\qwave.dll 13:12:41.0058 4404 QWAVE - ok 13:12:41.0072 4404 QWAVEdrv (9f5e0e1926014d17486901c88eca2db7) C:\Windows\system32\drivers\qwavedrv.sys 13:12:41.0073 4404 QWAVEdrv - ok 13:12:41.0095 4404 RasAcd (147d7f9c556d259924351feb0de606c3) C:\Windows\system32\DRIVERS\rasacd.sys 13:12:41.0096 4404 RasAcd - ok 13:12:41.0109 4404 RasAuto (f6a452eb4ceadbb51c9e0ee6b3ecef0f) C:\Windows\System32\rasauto.dll 13:12:41.0113 4404 RasAuto - ok 13:12:41.0123 4404 Rasl2tp (a214adbaf4cb47dd2728859ef31f26b0) C:\Windows\system32\DRIVERS\rasl2tp.sys 13:12:41.0125 4404 Rasl2tp - ok 13:12:41.0154 4404 RasMan (6e7c284fc5c4ec07ad164d93810385a6) C:\Windows\System32\rasmans.dll 13:12:41.0159 4404 RasMan - ok 13:12:41.0177 4404 RasPppoe (3e9d9b048107b40d87b97df2e48e0744) C:\Windows\system32\DRIVERS\raspppoe.sys 13:12:41.0179 4404 RasPppoe - ok 13:12:41.0203 4404 RasSstp (a7d141684e9500ac928a772ed8e6b671) C:\Windows\system32\DRIVERS\rassstp.sys 13:12:41.0205 4404 RasSstp - ok 13:12:41.0225 4404 rdbss (6e1c5d0457622f9ee35f683110e93d14) C:\Windows\system32\DRIVERS\rdbss.sys 13:12:41.0227 4404 rdbss - ok 13:12:41.0240 4404 RDPCDD (89e59be9a564262a3fb6c4f4f1cd9899) C:\Windows\system32\DRIVERS\RDPCDD.sys 13:12:41.0242 4404 RDPCDD - ok 13:12:41.0275 4404 rdpdr (fbc0bacd9c3d7f6956853f64a66e252d) C:\Windows\system32\drivers\rdpdr.sys 13:12:41.0278 4404 rdpdr - ok 13:12:41.0286 4404 RDPENCDD (9d91fe5286f748862ecffa05f8a0710c) C:\Windows\system32\drivers\rdpencdd.sys 13:12:41.0287 4404 RDPENCDD - ok 13:12:41.0319 4404 RDPWD (e1c18f4097a5abcec941dc4b2f99db7e) C:\Windows\system32\drivers\RDPWD.sys 13:12:41.0321 4404 RDPWD - ok 13:12:41.0344 4404 RemoteAccess (bcdd6b4804d06b1f7ebf29e53a57ece9) C:\Windows\System32\mprdim.dll 13:12:41.0347 4404 RemoteAccess - ok 13:12:41.0375 4404 RemoteRegistry (cc4e32400f3c7253400cf8f3f3a0b676) C:\Windows\system32\regsvc.dll 13:12:41.0378 4404 RemoteRegistry - ok 13:12:41.0390 4404 RpcLocator (5123f83cbc4349d065534eeb6bbdc42b) C:\Windows\system32\locator.exe 13:12:41.0392 4404 RpcLocator - ok 13:12:41.0436 4404 RpcSs (301ae00e12408650baddc04dbc832830) C:\Windows\system32\rpcss.dll 13:12:41.0445 4404 RpcSs - ok 13:12:41.0462 4404 rspndr (9c508f4074a39e8b4b31d27198146fad) C:\Windows\system32\DRIVERS\rspndr.sys 13:12:41.0464 4404 rspndr - ok 13:12:41.0509 4404 SamSs (a911ecac81f94adeafbe8e3f7873edb0) C:\Windows\system32\lsass.exe 13:12:41.0510 4404 SamSs - ok 13:12:41.0604 4404 SASDIFSV (39763504067962108505bff25f024345) C:\Program Files\SUPERAntiSpyware\SASDIFSV.SYS 13:12:41.0605 4404 SASDIFSV - ok 13:12:41.0657 4404 SASKUTIL (77b9fc20084b48408ad3e87570eb4a85) C:\Program Files\SUPERAntiSpyware\SASKUTIL.SYS 13:12:41.0658 4404 SASKUTIL - ok 13:12:41.0682 4404 sbp2port (3ce8f073a557e172b330109436984e30) C:\Windows\system32\drivers\sbp2port.sys 13:12:41.0684 4404 sbp2port - ok 13:12:41.0706 4404 SCardSvr (11387e32642269c7e62e8b52c060b3c6) C:\Windows\System32\SCardSvr.dll 13:12:41.0709 4404 SCardSvr - ok 13:12:41.0772 4404 Schedule (7b587b8a6d4a99f79d2902d0385f29bd) C:\Windows\system32\schedsvc.dll 13:12:41.0778 4404 Schedule - ok 13:12:41.0807 4404 SCPolicySvc (87c2d0377b23e2d8a41093c2f5fb1a5b) C:\Windows\System32\certprop.dll 13:12:41.0808 4404 SCPolicySvc - ok 13:12:41.0826 4404 SDRSVC (716313d9f6b0529d03f726d5aaf6f191) C:\Windows\System32\SDRSVC.dll 13:12:41.0829 4404 SDRSVC - ok 13:12:41.0928 4404 SeaPort (cc781378e7eda615d2cdca3b17829fa4) C:\Program Files\Microsoft\BingBar\SeaPort.EXE 13:12:41.0930 4404 SeaPort - ok 13:12:41.0960 4404 secdrv (90a3935d05b494a5a39d37e71f09a677) C:\Windows\system32\drivers\secdrv.sys 13:12:41.0962 4404 secdrv - ok 13:12:41.0983 4404 seclogon (fd5199d4d8a521005e4b5ee7fe00fa9b) C:\Windows\system32\seclogon.dll 13:12:41.0985 4404 seclogon - ok 13:12:41.0998 4404 SENS (a9bbab5759771e523f55563d6cbe140f) C:\Windows\System32\sens.dll 13:12:42.0001 4404 SENS - ok 13:12:42.0012 4404 Serenum (68e44e331d46f0fb38f0863a84cd1a31) C:\Windows\system32\drivers\serenum.sys 13:12:42.0014 4404 Serenum - ok 13:12:42.0043 4404 Serial (c70d69a918b178d3c3b06339b40c2e1b) C:\Windows\system32\drivers\serial.sys 13:12:42.0045 4404 Serial - ok 13:12:42.0063 4404 sermouse (8af3d28a879bf75db53a0ee7a4289624) C:\Windows\system32\drivers\sermouse.sys 13:12:42.0064 4404 sermouse - ok 13:12:42.0112 4404 SessionEnv (d2193326f729b163125610dbf3e17d57) C:\Windows\system32\sessenv.dll 13:12:42.0116 4404 SessionEnv - ok 13:12:42.0131 4404 sffdisk (3efa810bdca87f6ecc24f9832243fe86) C:\Windows\system32\drivers\sffdisk.sys 13:12:42.0132 4404 sffdisk - ok 13:12:42.0154 4404 sffp_mmc (e95d451f7ea3e583aec75f3b3ee42dc5) C:\Windows\system32\drivers\sffp_mmc.sys 13:12:42.0155 4404 sffp_mmc - ok 13:12:42.0164 4404 sffp_sd (3d0ea348784b7ac9ea9bd9f317980979) C:\Windows\system32\drivers\sffp_sd.sys 13:12:42.0166 4404 sffp_sd - ok 13:12:42.0177 4404 sfloppy (46ed8e91793b2e6f848015445a0ac188) C:\Windows\system32\drivers\sfloppy.sys 13:12:42.0178 4404 sfloppy - ok 13:12:42.0210 4404 SharedAccess (e1499bd0ff76b1b2fbbf1af339d91165) C:\Windows\System32\ipnathlp.dll 13:12:42.0214 4404 SharedAccess - ok 13:12:42.0273 4404 ShellHWDetection (1e3fdb80e40a3ce645f229dfbdfb7694) C:\Windows\System32\shsvcs.dll 13:12:42.0277 4404 ShellHWDetection - ok 13:12:42.0326 4404 simptcp (1dbafacb52c53b51adef7282586f47ac) C:\Windows\System32\tcpsvcs.exe 13:12:42.0330 4404 simptcp - ok 13:12:42.0355 4404 sisagp (1d76624a09a054f682d746b924e2dbc3) C:\Windows\system32\drivers\sisagp.sys 13:12:42.0356 4404 sisagp - ok 13:12:42.0374 4404 SiSRaid2 (43cb7aa756c7db280d01da9b676cfde2) C:\Windows\system32\drivers\sisraid2.sys 13:12:42.0375 4404 SiSRaid2 - ok 13:12:42.0390 4404 SiSRaid4 (a99c6c8b0baa970d8aa59ddc50b57f94) C:\Windows\system32\drivers\sisraid4.sys 13:12:42.0391 4404 SiSRaid4 - ok 13:12:42.0503 4404 slsvc (0ba91e1358ad25236863039bb2609a2e) C:\Windows\system32\SLsvc.exe 13:12:42.0524 4404 slsvc - ok 13:12:42.0601 4404 SLUINotify (7c6dc44ca0bfa6291629ab764200d1d4) C:\Windows\system32\SLUINotify.dll 13:12:42.0604 4404 SLUINotify - ok 13:12:42.0655 4404 Smb (031e6bcd53c9b2b9ace111eafec347b6) C:\Windows\system32\DRIVERS\smb.sys 13:12:42.0657 4404 Smb - ok 13:12:42.0675 4404 SNMPTRAP (2a146a055b4401c16ee62d18b8e2a032) C:\Windows\System32\snmptrap.exe 13:12:42.0678 4404 SNMPTRAP - ok 13:12:42.0787 4404 SPBBCDrv (dc4dc886d3779c446f9b0e9d6b006e72) C:\Program Files\Common Files\Symantec Shared\SPBBC\SPBBCDrv.sys 13:12:42.0792 4404 SPBBCDrv - ok 13:12:42.0811 4404 spldr (7aebdeef071fe28b0eef2cdd69102bff) C:\Windows\system32\drivers\spldr.sys 13:12:42.0813 4404 spldr - ok 13:12:42.0861 4404 Spooler (3665f79026a3f91fbca63f2c65a09b19) C:\Windows\System32\spoolsv.exe 13:12:42.0865 4404 Spooler - ok 13:12:42.0893 4404 SRTSP (e0e54a571d4323567e95e11fe76a5ff3) C:\Windows\system32\Drivers\SRTSP.SYS 13:12:42.0896 4404 SRTSP - ok 13:12:42.0922 4404 SRTSPL (4e44f0e22df824d318988caa6f321c30) C:\Windows\system32\Drivers\SRTSPL.SYS 13:12:42.0925 4404 SRTSPL - ok 13:12:42.0939 4404 SRTSPX (d3bb40427cf3d02e56bba97feda0a3aa) C:\Windows\system32\Drivers\SRTSPX.SYS 13:12:42.0941 4404 SRTSPX - ok 13:12:42.0998 4404 srv (2252aef839b1093d16761189f45af885) C:\Windows\system32\DRIVERS\srv.sys 13:12:43.0001 4404 srv - ok 13:12:43.0052 4404 srv2 (b7ff59408034119476b00a81bb53d5d1) C:\Windows\system32\DRIVERS\srv2.sys 13:12:43.0054 4404 srv2 - ok 13:12:43.0070 4404 srvnet (2accc9b12af02030f531e6cca6f8b76e) C:\Windows\system32\DRIVERS\srvnet.sys 13:12:43.0072 4404 srvnet - ok 13:12:43.0098 4404 SSDPSRV (03d50b37234967433a5ea5ba72bc0b62) C:\Windows\System32\ssdpsrv.dll 13:12:43.0103 4404 SSDPSRV - ok 13:12:43.0118 4404 SstpSvc (6f1a32e7b7b30f004d9a20afadb14944) C:\Windows\system32\sstpsvc.dll 13:12:43.0122 4404 SstpSvc - ok 13:12:43.0162 4404 StillCam (ef70b3d22b4bffda6ea851ecb063efaa) C:\Windows\system32\DRIVERS\serscan.sys 13:12:43.0163 4404 StillCam - ok 13:12:43.0191 4404 stisvc (7dd08a597bc56051f320da0baf69e389) C:\Windows\System32\wiaservc.dll 13:12:43.0198 4404 stisvc - ok 13:12:43.0222 4404 swenum (7ba58ecf0c0a9a69d44b3dca62becf56) C:\Windows\system32\DRIVERS\swenum.sys 13:12:43.0224 4404 swenum - ok 13:12:43.0262 4404 swprv (b36c7cdb86f7f7a8e884479219766950) C:\Windows\System32\swprv.dll 13:12:43.0268 4404 swprv - ok 13:12:43.0361 4404 Symantec Core LC (438fafe708c93b2236fc26b6f2bd5fd0) C:\PROGRA~1\COMMON~1\SYMANT~1\CCPD-LC\symlcsvc.exe 13:12:43.0372 4404 Symantec Core LC - ok 13:12:43.0447 4404 Symc8xx (192aa3ac01df071b541094f251deed10) C:\Windows\system32\drivers\symc8xx.sys 13:12:43.0449 4404 Symc8xx - ok 13:12:43.0494 4404 SYMDNS (fe9f8b3a8bc22d85332b42e92308ddf9) C:\Windows\System32\Drivers\SYMDNS.SYS 13:12:43.0495 4404 SYMDNS - ok 13:12:43.0513 4404 SymEvent (06b95820df51502099a8a15c93e87986) C:\Windows\system32\Drivers\SYMEVENT.SYS 13:12:43.0515 4404 SymEvent - ok 13:12:43.0531 4404 SYMFW (a0ea9d273889e53cfaabf2444692ccbf) C:\Windows\System32\Drivers\SYMFW.SYS 13:12:43.0533 4404 SYMFW - ok 13:12:43.0544 4404 SymIM (8eab28dd6cd25355b951ae460fa86b48) C:\Windows\system32\DRIVERS\SymIMv.sys 13:12:43.0548 4404 SymIM - ok 13:12:43.0564 4404 SYMNDISV (c94eaca4b522012ee0691f1e79c42a7d) C:\Windows\System32\Drivers\SYMNDISV.SYS 13:12:43.0565 4404 SYMNDISV - ok 13:12:43.0617 4404 SYMREDRV (7c6505ea598e58099d3b7e1f70426864) C:\Windows\System32\Drivers\SYMREDRV.SYS 13:12:43.0618 4404 SYMREDRV - ok 13:12:43.0636 4404 SYMTDI (e6ff7ace71d07ca90119f2c6ab592ba4) C:\Windows\System32\Drivers\SYMTDI.SYS 13:12:43.0638 4404 SYMTDI - ok 13:12:43.0662 4404 Sym_hi (8c8eb8c76736ebaf3b13b633b2e64125) C:\Windows\system32\drivers\sym_hi.sys 13:12:43.0664 4404 Sym_hi - ok 13:12:43.0681 4404 Sym_u3 (8072af52b5fd103bbba387a1e49f62cb) C:\Windows\system32\drivers\sym_u3.sys 13:12:43.0682 4404 Sym_u3 - ok 13:12:43.0725 4404 SysMain (8710a92d0024b03b5fb9540df1f71f1d) C:\Windows\system32\sysmain.dll 13:12:43.0732 4404 SysMain - ok 13:12:43.0751 4404 TabletInputService (2dca225eae15f42c0933e998ee0231c3) C:\Windows\System32\TabSvc.dll 13:12:43.0755 4404 TabletInputService - ok 13:12:43.0775 4404 TapiSrv (680916bb09ee0f3a6aca7c274b0d633f) C:\Windows\System32\tapisrv.dll 13:12:43.0780 4404 TapiSrv - ok 13:12:43.0798 4404 TBS (cb05822cd9cc6c688168e113c603dbe7) C:\Windows\System32\tbssvc.dll 13:12:43.0802 4404 TBS - ok 13:12:43.0877 4404 Tcpip (782568ab6a43160a159b6215b70bcce9) C:\Windows\system32\drivers\tcpip.sys 13:12:43.0886 4404 Tcpip - ok 13:12:43.0902 4404 Tcpip6 (782568ab6a43160a159b6215b70bcce9) C:\Windows\system32\DRIVERS\tcpip.sys 13:12:43.0909 4404 Tcpip6 - ok 13:12:43.0933 4404 tcpipreg (d4a2e4a4b011f3a883af77315a5ae76b) C:\Windows\system32\drivers\tcpipreg.sys 13:12:43.0935 4404 tcpipreg - ok 13:12:43.0951 4404 TDPIPE (5dcf5e267be67a1ae926f2df77fbcc56) C:\Windows\system32\drivers\tdpipe.sys 13:12:43.0952 4404 TDPIPE - ok 13:12:43.0967 4404 TDTCP (389c63e32b3cefed425b61ed92d3f021) C:\Windows\system32\drivers\tdtcp.sys 13:12:43.0968 4404 TDTCP - ok 13:12:43.0986 4404 tdx (d09276b1fab033ce1d40dcbdf303d10f) C:\Windows\system32\DRIVERS\tdx.sys 13:12:43.0988 4404 tdx - ok 13:12:44.0004 4404 TermDD (a048056f5e1a96a9bf3071b91741a5aa) C:\Windows\system32\DRIVERS\termdd.sys 13:12:44.0005 4404 TermDD - ok 13:12:44.0039 4404 TermService (d605031e225aaccbceb5b76a4f1603a6) C:\Windows\System32\termsrv.dll 13:12:44.0046 4404 TermService - ok 13:12:44.0106 4404 Themes (1e3fdb80e40a3ce645f229dfbdfb7694) C:\Windows\system32\shsvcs.dll 13:12:44.0111 4404 Themes - ok 13:12:44.0133 4404 THREADORDER (1076ffcffaae8385fd62dfcb25ac4708) C:\Windows\system32\mmcss.dll 13:12:44.0136 4404 THREADORDER - ok 13:12:44.0161 4404 TrkWks (ec74e77d0eb004bd3a809b5f8fb8c2ce) C:\Windows\System32\trkwks.dll 13:12:44.0165 4404 TrkWks - ok 13:12:44.0201 4404 TrustedInstaller (16613a1bad034d4ecf957af18b7c2ff5) C:\Windows\servicing\TrustedInstaller.exe 13:12:44.0202 4404 TrustedInstaller - ok 13:12:44.0237 4404 tssecsrv (dcf0f056a2e4f52287264f5ab29cf206) C:\Windows\system32\DRIVERS\tssecsrv.sys 13:12:44.0239 4404 tssecsrv - ok 13:12:44.0245 4404 tunmp (caecc0120ac49e3d2f758b9169872d38) C:\Windows\system32\DRIVERS\tunmp.sys 13:12:44.0246 4404 tunmp - ok 13:12:44.0294 4404 tunnel (6042505ff6fa9ac1ef7684d0e03b6940) C:\Windows\system32\DRIVERS\tunnel.sys 13:12:44.0295 4404 tunnel - ok 13:12:44.0310 4404 uagp35 (7d33c4db2ce363c8518d2dfcf533941f) C:\Windows\system32\drivers\uagp35.sys 13:12:44.0313 4404 uagp35 - ok 13:12:44.0338 4404 udfs (8b5088058fa1d1cd897a2113ccff6c58) C:\Windows\system32\DRIVERS\udfs.sys 13:12:44.0341 4404 udfs - ok 13:12:44.0378 4404 UI0Detect (ecef404f62863755951e09c802c94ad5) C:\Windows\system32\UI0Detect.exe 13:12:44.0381 4404 UI0Detect - ok 13:12:44.0406 4404 uliagpkx (b0acfdc9e4af279e9116c03e014b2b27) C:\Windows\system32\drivers\uliagpkx.sys 13:12:44.0408 4404 uliagpkx - ok 13:12:44.0432 4404 uliahci (9224bb254f591de4ca8d572a5f0d635c) C:\Windows\system32\drivers\uliahci.sys 13:12:44.0435 4404 uliahci - ok 13:12:44.0454 4404 UlSata (8514d0e5cd0534467c5fc61be94a569f) C:\Windows\system32\drivers\ulsata.sys 13:12:44.0456 4404 UlSata - ok 13:12:44.0479 4404 ulsata2 (38c3c6e62b157a6bc46594fada45c62b) C:\Windows\system32\drivers\ulsata2.sys 13:12:44.0481 4404 ulsata2 - ok 13:12:44.0498 4404 umbus (32cff9f809ae9aed85464492bf3e32d2) C:\Windows\system32\DRIVERS\umbus.sys 13:12:44.0499 4404 umbus - ok 13:12:44.0535 4404 upnphost (68308183f4ae0be7bf8ecd07cb297999) C:\Windows\System32\upnphost.dll 13:12:44.0541 4404 upnphost - ok 13:12:44.0597 4404 usbccgp (caf811ae4c147ffcd5b51750c7f09142) C:\Windows\system32\DRIVERS\usbccgp.sys 13:12:44.0598 4404 usbccgp - ok 13:12:44.0625 4404 usbcir (e9476e6c486e76bc4898074768fb7131) C:\Windows\system32\drivers\usbcir.sys 13:12:44.0627 4404 usbcir - ok 13:12:44.0645 4404 usbehci (cebe90821810e76320155beba722fcf9) C:\Windows\system32\DRIVERS\usbehci.sys 13:12:44.0647 4404 usbehci - ok 13:12:44.0666 4404 usbhub (cc6b28e4ce39951357963119ce47b143) C:\Windows\system32\DRIVERS\usbhub.sys 13:12:44.0668 4404 usbhub - ok 13:12:44.0684 4404 usbohci (7bdb7b0e7d45ac0402d78b90789ef47c) C:\Windows\system32\DRIVERS\usbohci.sys 13:12:44.0685 4404 usbohci - ok 13:12:44.0699 4404 usbprint (e75c4b5269091d15a2e7dc0b6d35f2f5) C:\Windows\system32\DRIVERS\usbprint.sys 13:12:44.0701 4404 usbprint - ok 13:12:44.0725 4404 usbscan (a508c9bd8724980512136b039bba65e9) C:\Windows\system32\DRIVERS\usbscan.sys 13:12:44.0727 4404 usbscan - ok 13:12:44.0751 4404 USBSTOR (87ba6b83c5d19b69160968d07d6e2982) C:\Windows\system32\DRIVERS\USBSTOR.SYS 13:12:44.0753 4404 USBSTOR - ok 13:12:44.0769 4404 usbuhci (814d653efc4d48be3b04a307eceff56f) C:\Windows\system32\DRIVERS\usbuhci.sys 13:12:44.0770 4404 usbuhci - ok 13:12:44.0807 4404 UxSms (032a0acc3909ae7215d524e29d536797) C:\Windows\System32\uxsms.dll 13:12:44.0810 4404 UxSms - ok 13:12:44.0834 4404 vds (b13bc395b9d6116628f5af47e0802ac4) C:\Windows\System32\vds.exe 13:12:44.0840 4404 vds - ok 13:12:44.0869 4404 vga (87b06e1f30b749a114f74622d013f8d4) C:\Windows\system32\DRIVERS\vgapnp.sys 13:12:44.0870 4404 vga - ok 13:12:44.0882 4404 VgaSave (2e93ac0a1d8c79d019db6c51f036636c) C:\Windows\System32\drivers\vga.sys 13:12:44.0883 4404 VgaSave - ok 13:12:44.0898 4404 viaagp (5d7159def58a800d5781ba3a879627bc) C:\Windows\system32\drivers\viaagp.sys 13:12:44.0900 4404 viaagp - ok 13:12:44.0917 4404 ViaC7 (c4f3a691b5bad343e6249bd8c2d45dee) C:\Windows\system32\drivers\viac7.sys 13:12:44.0919 4404 ViaC7 - ok 13:12:44.0933 4404 viaide (aadf5587a4063f52c2c3fed7887426fc) C:\Windows\system32\drivers\viaide.sys 13:12:44.0934 4404 viaide - ok 13:12:44.0957 4404 volmgr (69503668ac66c77c6cd7af86fbdf8c43) C:\Windows\system32\drivers\volmgr.sys 13:12:44.0958 4404 volmgr - ok 13:12:44.0978 4404 volmgrx (98f5ffe6316bd74e9e2c97206c190196) C:\Windows\system32\drivers\volmgrx.sys 13:12:44.0981 4404 volmgrx - ok 13:12:44.0996 4404 volsnap (d8b4a53dd2769f226b3eb374374987c9) C:\Windows\system32\drivers\volsnap.sys 13:12:45.0001 4404 volsnap - ok 13:12:45.0021 4404 vsmraid (587253e09325e6bf226b299774b728a9) C:\Windows\system32\drivers\vsmraid.sys 13:12:45.0023 4404 vsmraid - ok 13:12:45.0075 4404 VSS (d5fb73d19c46ade183f968e13f186b23) C:\Windows\system32\vssvc.exe 13:12:45.0085 4404 VSS - ok 13:12:45.0109 4404 W32Time (1cf9206966a8458cda9a8b20df8ab7d3) C:\Windows\system32\w32time.dll 13:12:45.0114 4404 W32Time - ok 13:12:45.0153 4404 WacomPen (48dfee8f1af7c8235d4e626f0c4fe031) C:\Windows\system32\drivers\wacompen.sys 13:12:45.0154 4404 WacomPen - ok 13:12:45.0173 4404 Wanarp (55201897378cca7af8b5efd874374a26) C:\Windows\system32\DRIVERS\wanarp.sys 13:12:45.0175 4404 Wanarp - ok 13:12:45.0184 4404 Wanarpv6 (55201897378cca7af8b5efd874374a26) C:\Windows\system32\DRIVERS\wanarp.sys 13:12:45.0185 4404 Wanarpv6 - ok 13:12:45.0218 4404 wcncsvc (f3a5c2e1a6533192b070d06ecf6be796) C:\Windows\System32\wcncsvc.dll 13:12:45.0232 4404 wcncsvc - ok 13:12:45.0244 4404 WcsPlugInService (11bcb7afcdd7aadacb5746f544d3a9c7) C:\Windows\System32\WcsPlugInService.dll 13:12:45.0248 4404 WcsPlugInService - ok 13:12:45.0261 4404 Wd (78fe9542363f297b18c027b2d7e7c07f) C:\Windows\system32\drivers\wd.sys 13:12:45.0263 4404 Wd - ok 13:12:45.0299 4404 Wdf01000 (b6f0a7ad6d4bd325fbcd8bac96cd8d96) C:\Windows\system32\drivers\Wdf01000.sys 13:12:45.0304 4404 Wdf01000 - ok 13:12:45.0324 4404 WdiServiceHost (abfc76b48bb6c96e3338d8943c5d93b5) C:\Windows\system32\wdi.dll 13:12:45.0327 4404 WdiServiceHost - ok 13:12:45.0333 4404 WdiSystemHost (abfc76b48bb6c96e3338d8943c5d93b5) C:\Windows\system32\wdi.dll 13:12:45.0337 4404 WdiSystemHost - ok 13:12:45.0377 4404 WebClient (cf9a5f41789b642db967021de06a2713) C:\Windows\System32\webclnt.dll 13:12:45.0382 4404 WebClient - ok 13:12:45.0433 4404 Wecsvc (ae3736e7e8892241c23e4ebbb7453b60) C:\Windows\system32\wecsvc.dll 13:12:45.0438 4404 Wecsvc - ok 13:12:45.0460 4404 wercplsupport (670ff720071ed741206d69bd995ea453) C:\Windows\System32\wercplsupport.dll 13:12:45.0463 4404 wercplsupport - ok 13:12:45.0491 4404 WerSvc (fd1965aaa112c6818a30ab02742d0461) C:\Windows\System32\WerSvc.dll 13:12:45.0495 4404 WerSvc - ok 13:12:45.0511 4404 WinHttpAutoProxySvc - ok 13:12:45.0562 4404 Winmgmt (00b79a7c984678f24cf052e5beb3a2f5) C:\Windows\system32\wbem\WMIsvc.dll 13:12:45.0565 4404 Winmgmt - ok 13:12:45.0651 4404 WinRM (7cfe68bdc065e55aa5e8421607037511) C:\Windows\system32\WsmSvc.dll 13:12:45.0664 4404 WinRM - ok 13:12:45.0735 4404 Wlansvc (275f4346e569df56cfb95243bd6f6ff0) C:\Windows\System32\wlansvc.dll 13:12:45.0743 4404 Wlansvc - ok 13:12:45.0875 4404 wlidsvc (5144ae67d60ec653f97ddf3feed29e77) C:\Program Files\Common Files\Microsoft Shared\Windows Live\WLIDSVC.EXE 13:12:45.0887 4404 wlidsvc - ok 13:12:45.0966 4404 WmiAcpi (2e7255d172df0b8283cdfb7b433b864e) C:\Windows\system32\drivers\wmiacpi.sys 13:12:45.0967 4404 WmiAcpi - ok 13:12:46.0010 4404 wmiApSrv (aba4cf9f856d9a3a25f4ddd7690a6e9d) C:\Windows\system32\wbem\WmiApSrv.exe 13:12:46.0013 4404 wmiApSrv - ok 13:12:46.0088 4404 WMPNetworkSvc (3978704576a121a9204f8cc49a301a9b) C:\Program Files\Windows Media Player\wmpnetwk.exe 13:12:46.0094 4404 WMPNetworkSvc - ok 13:12:46.0118 4404 WPCSvc (5d94cd167751294962ba238d82dd1bb8) C:\Windows\System32\wpcsvc.dll 13:12:46.0122 4404 WPCSvc - ok 13:12:46.0138 4404 WPDBusEnum (396d406292b0cd26e3504ffe82784702) C:\Windows\system32\wpdbusenum.dll 13:12:46.0142 4404 WPDBusEnum - ok 13:12:46.0332 4404 WPFFontCache_v0400 (dcf3e3edf5109ee8bc02fe6e1f045795) C:\Windows\Microsoft.NET\Framework\v4.0.30319\WPF\WPFFontCache_v0400.exe 13:12:46.0338 4404 WPFFontCache_v0400 - ok 13:12:46.0369 4404 ws2ifsl (e3a3cb253c0ec2494d4a61f5e43a389c) C:\Windows\system32\drivers\ws2ifsl.sys 13:12:46.0371 4404 ws2ifsl - ok 13:12:46.0378 4404 WSearch - ok 13:12:46.0504 4404 wuauserv (6298277b73c77fa99106b271a7525163) C:\Windows\system32\wuaueng.dll 13:12:46.0521 4404 wuauserv - ok 13:12:46.0599 4404 WUDFRd (ac13cb789d93412106b0fb6c7eb2bcb6) C:\Windows\system32\DRIVERS\WUDFRd.sys 13:12:46.0601 4404 WUDFRd - ok 13:12:46.0625 4404 wudfsvc (575a4190d989f64732119e4114045a4f) C:\Windows\System32\WUDFSvc.dll 13:12:46.0628 4404 wudfsvc - ok 13:12:46.0721 4404 YahooAUService (dd0042f0c3b606a6a8b92d49afb18ad6) C:\Program Files\Yahoo!\SoftwareUpdate\YahooAUService.exe 13:12:46.0726 4404 YahooAUService - ok 13:12:46.0749 4404 MBR (0x1B8) (8c9f9e03865c35f0f3829a23cda42f5d) \Device\Harddisk0\DR0 13:12:49.0865 4404 \Device\Harddisk0\DR0 - ok 13:12:49.0902 4404 Boot (0x1200) (3194b7b718cd98097de9bdb40807f074) \Device\Harddisk0\DR0\Partition0 13:12:49.0904 4404 \Device\Harddisk0\DR0\Partition0 - ok 13:12:49.0904 4404 ============================================================ 13:12:49.0904 4404 Scan finished 13:12:49.0904 4404 ============================================================ 13:12:49.0938 5304 Detected object count: 0 13:12:49.0938 5304 Actual detected object count: 0
Hi, Did you get a chance to run ComboFix per the instructions I provided earlier? If not please do so and post the log that is created. :)
No, I have not run it yet, but I will. I will post it as soon as I can. I'm traveling so I will run n post it some time tomorrow.

Ask AI

AI can make mistakes. Check the cited posts. Archived advice can be out-of-date

Don't include personal information. Questions and selected public posts go to OpenAI. About Ask AI